Seu próximo nível começa aqui
Com a Assinatura Ilimitada, você tem tudo que precisa para sua aprovação.
Com a Assinatura Ilimitada, você combina prática, teoria e método em uma única assinatura com tudo que você precisa para sua aprovação.
Qual das alternativas a seguir está correta em relação a uma função hash criptográfica?
Uma função hash criptográfica é utilizada para atestar a integridade ou autenticidade de uma informação.
Hash criptográfico é o nome dado à informação na sua forma criptografada.
O hash criptográfico é a chave utilizada para decifrar dados criptografados.
O hash criptográfico é o algoritmo utilizado para criptografar os dados.
A função hash criptográfica faz a função inversa da criptografia.
A criptografia de chave pública é assimétrica e envolve o uso de duas chaves separadas: a chave privada e a chave pública.
Um exemplo de algoritmo criptográfico que utiliza a chave pública para garantir o sigilo da informação é o
DES
3DES
AES
IPEA
RSA
Para verificar a integridade de um arquivo, você pode calcular o hash dele e, quando julgar necessário, gerar novamente este valor. Se os dois hashes forem iguais então você pode concluir que o arquivo não foi alterado. Caso contrário, este pode ser um forte indício de que o arquivo esteja corrompido ou que foi modificado. Assinale a alternativa que apresente somente exemplos de métodos de hash:
SHA1, SHA-256, MD5.
3DES e IDEA.
AES, Blowfish, RC4.
RSA, DSA, ECC.
A Infraestrutura de Chaves Públicas Brasileira regula a validação de uma assinatura digital ICP-Brasil, realizada sobre um documento eletrônico, com o estabelecimento de alguns critérios.
Um desses critérios utiliza resultados hash do documento, que têm como uma de suas finalidades
facilitar a criptografia do documento original.
assegurar a integridade do conteúdo digital, mostrando que não houve alteração desse conteúdo desde a criação da assinatura digital pelo signatário.
assegurar a autoria, decifrando a assinatura digital com a chave criptográfica secreta, contida no certificado digital do signatário.
proporcionar a recuperação do documento original com a aplicação da chave secreta do destinatário sobre o hash.
proporcionar a recuperação do documento original com a aplicação da chave pública do remetente sobre o hash.
Assinale a alternativa correta com relação à utilização de S/MIME no serviço de correio eletrônico para envio e recebimento de mensagens.
A utilização do sistema de criptografia de chave pública para a assinatura digital implica uma autenticação de mão dupla (bidirecional) no envio de uma mensagem assinada.
Quando são enviadas mensagens assinadas, o conteúdo da mensagem deve ser criptografado para garantir sua integridade.
O S/MIME utiliza um sistema de criptografia de chaves assimétricas para garantir a integridade e utiliza, em parte, criptografia de chave simétrica para garantir a confidencialidade.
Para todos os tipos de mensagens S/MIME assinadas, mesmo que não cifradas, o conteúdo da mensagem não é acessível se o destinatário não possuir agente de usuário com capacidade de processamento S/MIME.
Para envio de mensagens S/MIME, o servidor SMTP deve possuir todas as chaves para decifrar os cabeçalhos relativos ao destinatário e para proceder com o envio da mensagem.
Qual, dentre as alternativas abaixo, é um campo contido nos pacotes ESP, protocolo utilizado na implementação de VPNs IP-Sec, que permite o oferecimento do serviço de segurança anti-replay (antirreprodução de pacotes) nas associações seguras de tráfego unicast?
Vetor de inicialização (Initialization Vector – IV).
Valor de verificação de integridade (Integrity check value – ICV).
Número de sequência.
Próximo cabeçalho (Next Header).
Índice dos parâmetros de segurança (Security Parameters Index – SPI).
De forma simplificada, o processo criptográfico de verificação de uma assinatura digital compreende alguns passos que, dentre outros, são cumpridos pelo verificador, o qual decifra a
assinatura digital, com a chave pública do signatário contida no certificado digital, obtendo o resumo criptográfico gerado e cifrado pelo signatário no momento da assinatura.
assinatura eletrônica, com a chave pública do signatário contida no certificado digital, obtendo o código digital gerado e cifrado pela Autoridade Certificadora quando da emissão do certificado.
criptografia, com a chave privada do destinatário contida no código digital gerado e cifrado pelo signatário, quando da emissão do certificado.
criptografia, com a chave pública do destinatário contida no carimbo digital gerado e cifrado pela Autoridade Certificadora, quando da emissão do certificado.
assinatura digital, com a chave privada do signatário contida no resumo criptográfico gerado e cifrado pelo destinatário, quando da aquisição do certificado.
A maior diferença entre a criptografia simétrica e assimétrica é que em relação às chaves a primeira:
utiliza somente uma única chave entre as operações
utiliza basicamente de duas chaves (pública e privada) entre as operações
utiliza basicamente de três chaves (pública, privada e auxiliar) entre as operações
cria a quantidade de chaves necessárias conforme a quantidade de usuários envolvidos
Em relação ao algoritmo RSA, analise as assertivas a seguir:
I. Utiliza blocos de 512 bits e chaves de tamanhos variados.
II. Pode ser utilizado tanto para garantir a confidencialidade como a autenticidade.
III. É considerado mais rápido que o algoritmo DES para cifrar um HD.
Quais estão corretas?
Apenas I.
Apenas II.
Apenas I e II.
Apenas I e III.
I, II e III.
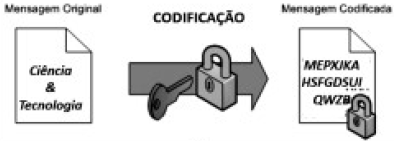
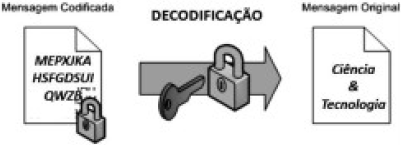
Observe as figuras (I) e (II) abaixo, que representam um esquema de criptografia.
|
(I)
|
(II)
Nesse processo, tanto na codificação com o na decodificação, uma mesma chave é utilizada no processo. O esquema caracteriza um tipo de criptografia, conhecido como chave:
de transposição
de substituição
assimétrica
simétrica
Em uma primeira categoria de algoritmos de criptografia tem-se aqueles que preservam a ordem dos símbolos no texto simples, mas os disfarçam; uma segunda categoria, por sua vez, reordena as letras, mas não as disfarça. Essas categorias são, respectivamente, as cifras de
substituição e de transposição.
transposição e de repetição.
deslocamento e de embaralhamento.
repetição e de substituição.
A cifra de césar pode ser considerada um algoritmo de chaves assimétricas
Certo
Errado
Uma função de resumo é um método criptográfico que, quando aplicado sobre uma informação, independente do tamanho que ela tenha, gera um resultado único e de tamanho fixo, chamado __________.
Hash
TCP/IP
IpTables
DDoS
VLAN
Entre os tipos de criptografia, uma utiliza um par de chaves, diferentes entre si, que se relacionam matematicamente por meio de um algoritmo. Uma das chaves, denominada chave privada, é mantida em segredo, sendo de conhecimento somente de seu titular, enquanto a outra, denominada chave pública, pode ser de conhecimento público, livremente divulgada. Em consequência, por meio desse tipo de criptografia, o texto cifrado por uma chave só pode ser decifrado pela outra do mesmo par. É esse o tipo de criptografia utilizada na assinatura de documentos eletrônicos por meio de certificados digitais, que gera maior segurança às informações veiculadas na Internet. O tipo descrito é denominado criptografia:
assimétrica.
analógica.
simétrica.
cruzada.
digital.
Ao realizar o acesso a uma aplicação através do protocolo IPSec-AH, no modo transporte, é assegurada, no que diz respeito aos requisitos da camada de rede, a
qualidade de serviço exigida pela aplicação.
compressão da área de dados.
disponibilidade dos dados.
integridade do cabeçalho IP e do payload de dados.
confidencialidade do cabeçalho IP e do payload de dados.
Assinale a alternativa que contém método criptográfico que se utiliza de chave simétrica para encriptação e decriptação de mensagens
AES
RSA
MD-5
SHA-1
DSA
Considere o sistema de assinatura digital Gama e que a entidade Alfa deseja enviar uma mensagem assinada digitalmente para uma entidade Beta. Considere ainda:
1) O par de chaves: Chave_Pub_Alfa e Chave_Priv_Alfa, as chaves pública e privada (ou secreta) de Alfa;
2) O par de chaves: Chave_Pub_Beta e Chave_Priv_Beta, as chaves pública e privada (ou secreta) de Beta;
3) MENSAGEM_M é a mensagem a ser transmitida;
4) ASSINAR() é a função que assina digitalmente a MENSAGEM_M usando uma Chave, transformando-a em MENSAGEM_M_ASSINADA;
5) VERIFICAR() é a função que verifica a assinatura digital da MENSAGEM_M, usando uma Chave, transformando-a em MENSAGEM_M_VERIFICADA;
O esquema que descreve corretamente as operações necessárias para a entidade Alfa assinar digitalmente a MENSAGEM_M e depois esta mesma MENSAGEM_M ser verificada como tendo sido realmente assinada pela entidade Alfa, utilizando-se o par de chaves adequado, é
Ação de Alfa: MENSAGEM_M_ASSINADA <-
ASSINAR(Chave_Priv_Alfa, MENSAGEM_M)
Ação de Beta: MENSAGEM_M_VERIFICADA <- VERIFICAR
(Chave_Pub_Alfa, MENSAGEM_M_ASSINADA)
Ação de Alfa: MENSAGEM_M_ASSINADA <-
ASSINAR(Chave_Priv_Alfa, MENSAGEM_M)
Ação de Beta: MENSAGEM_ M_VERIFICADA <- VERIFICAR
(Chave_Pub_Beta, MENSAGEM_M_ASSINADA)
Ação de Alfa: MENSAGEM_M_ASSINADA <-
ASSINAR(Chave_Pub_Beta, MENSAGEM_M)
Ação de Beta: MENSAGEM_M_VERIFICADA <- VERIFICAR
(Chave_Priv_Beta, MENSAGEM_M_ASSINADA)
Ação de Alfa: MENSAGEM_M_ASSINADA <-
ASSINAR(Chave_Pub_Beta, MENSAGEM_M)
Ação de Beta: MENSAGEM_M_VERIFICADA <- VERIFICAR
(Chave_Priv_Alfa, MENSAGEM_M_ASSINADA)
Ação de Alfa: MENSAGEM_M_ASSINADA <-
ASSINAR(Chave_Priv_Beta, MENSAGEM_M)
Ação de Beta: MENSAGEM_M_VERIFICADA <- VERIFICAR
(Chave_Pub_Alfa, MENSAGEM_M_ASSINADA)
São exemplos de algoritmos que utilizam chaves simétricas
DES, IDEA, RSA, Blowfish, RC4, ElGamal.
3DES, RC4, CAST-256, RSA, DAS, Diffie-Hellman.
RC5, 3DES, CAST-128, Diffie-Hellman, ElGamal.
IDEA, Blowfish, ElGamal, RC5, MD5, SHA-1.
DES, AES, 3DES, IDEA, Blowfish, RC5, CAST-128.
Considerando o padrão X.509 v3, para garantir que a identificação de uma Chave Pública pertence a uma determinada entidade e mitigar a possibilidade de ataques do tipo MITM (man-in-the-middle), uma chave pública deve
ser criptograda para manter seu sigilo e restringir o acesso à mesma do público em geral.
possuir um número identificador único de usuário, como um Número Identificador Pessoal (ou PIN - Personal identification Number).
possuir um certificado digital emitido e assinado digitalmente por uma Autoridade Certificadora (AC).
possuir um certificado digital emitido e assinado digitalmente pelo próprio proprietário da chave pública.
ser trocada entre as partes comunicantes por um canal de comunicação segura.