







Seu próximo nível começa aqui
Com a Assinatura Ilimitada, você tem tudo que precisa para sua aprovação.
Com a Assinatura Ilimitada, você combina prática, teoria e método em uma única assinatura com tudo que você precisa para sua aprovação.
Uma VPN pode ser implantada com o uso de criptografia simétrica. São algoritmos de criptografia simétrica, exceto:
DES.
3DES.
MIMO.
RC4.
Uma empresa instalou mecanismos de segurança baseados no IPSec. Para tal, utilizou dois tipos de protocolos de segurança utilizados nesse modelo, que são o
Authentication Header e o Encapsulating Security Payload
Backdoors Detection Protocol e o Security Parameter Index
Internet Key Exchange e o Protocol Identifier
Security Association Database e o Message Author Protocol
VPN Gateway e o Network Address Translation
Considere:
I. Necessidade de um canal de comunicação seguro para promover o compartilhamento da chave secreta entre as partes.
II. Dificuldade de gerenciamento de grandes quantidades de chaves para a comunicação com destinatários diferentes.
São características intrínsecas
dos certificados digitais.
da criptografia de chave assimétrica.
das funções de resumo.
da criptografia de chave simétrica.
dos certificados autoassinados.
Após a invasão de um sistema, uma análise identificou que o ataque ocorreu devido a uma falha de programação em um aplicativo, que permitiu que fossem ultrapassados os limites de uma área sua de entrada de dados, sobrescrevendo a memória adjacente e ali inserindo um código malicioso. Essa circunstância é denominada:
CrossSite Scripting;
SQL injection;
Race Condition;
Backdoor;
Buffer Overflow.
No Windows Server 2008, o comando scwcmd.exe
configure /
O controle de acesso a redes de comunicação de dados é fundamental para a segurança da informação.
Para fazer o controle baseado em porta, o IEEE (Institute of Electrical and Electronics Engineers) desenvolveu o padrão 802.1x para prover o transporte de informações de
autenticação entre um Suplicante, conectado à porta de comunicação de um Servidor de Autenticação, e um Sistema Autenticador, possibilitando, assim, controlar o estado da porta de comunicação em função do resultado do processo de autenticação.
autenticação entre um Suplicante, conectado à porta de comunicação de um Sistema Autenticador, e um Servidor de Autenticação, possibilitando, assim, controlar o estado da porta de comunicação em função do resultado do processo de autenticação.
estado entre um Suplicante, conectado à porta de comunicação de um Servidor de Autenticação, e um Sistema Autenticador, possibilitando, assim, controlar a autenticação da porta de comunicação em função do resultado do processo de autenticação.
estado entre um Suplicante, conectado à porta de comunicação de um Sistema Autenticador, e um Servidor de Autenticação, possibilitando, assim, controlar a autenticação da porta de comunicação em função do resultado do processo de autenticação.
controle entre um Suplicante, conectado à porta de comunicação de um Servidor de Autenticação, e um Sistema Autenticador, possibilitando, assim, controlar o estado da porta de comunicação em função do resultado do processo de autenticação.
Considere um roteador sem fio baseado em IEEE 802.11n, onde se tem implementado os padrões WEP, WPA, WPA2 e WDS. Dentre as configurações de segurança listadas a seguir, a melhor é a
WEP + WPA2.
WDS + WPA.
Somente WPA.
Somente WPA2.
A ISO 27002 estabelece que é conveniente que a tarefa de definir a classificação de um ativo, analisando-o criticamente a intervalos regulares, e assegurando que ele está atualizado e no nível apropriado é de responsabilidade do
consumidor
gerente
diretor executivo
usuário do ativo
proprietário do ativo
O serviço das Equipes de Tratamento e Resposta a Incidentes de Segurança em Redes Computacionais – ETIR, que consiste em divulgar, de forma proativa, alertas sobre vulnerabilidades e problemas de incidentes de segurança em redes de computadores em geral, cujos impactos sejam de médio e longo prazo, possibilitando que a comunidade se prepare contra novas ameaças é chamado de
Anúncios.
Emissão de Alertas e Advertências.
Disseminação de informações relacionadas à segurança.
Avaliação de segurança.
Prospecção de segurança.
Para garantir a segurança de uma rede é recomendável adotar medidas de prevenção, detecção e reação aos ataques. São mecanismos de prevenção:
IDS, auditoria e controle de autorização.
IDS e scanning por antivírus.
IPS, Firewalls e encriptação.
Auditoria, QoS e procedimentos de resposta automática.
IPS, IDS e procedimentos de resposta automática.
Para viabilizar uma comunicação segura no ambiente da Internet, vários protocolos de segurança podem ser adotados.
No caso do serviço Web, para garantir a segurança na comunicação, deve-se adotar o protocolo
HTML over SSL
HTML Secure
HTTP over SSL
HTTP Secure
XML Secure
As técnicas que realizam a detecção remota de sniffers na rede sem acessar cada equipamento do segmento de rede são
coordinated scans e DNS detection.
MAC detection e load detection.
DNS detection e dumpster diving.
decoy e MAC intrusion.
fail detection e load detection.
De acordo com as recomendações da norma ABNT NBR ISO/IEC 27002:2005, o sistema em desenvolvimento deverá ser integrado à parte da gestão dos ativos da empresa, sendo conveniente que seja designada uma pessoa que detenha os direitos de propriedade sobre o ativo.
A transferência de informações através de redes públicas de comunicação de dados é uma atividade comum nas empresas. Para garantir segurança nessa atividade, pode- se fazer uso de VPN (Virtual Private Network).
O protocolo de VPN que usa o IKE (Internet Key Exchange), o ESP (Encapsulating Security Payload) e o AH (Authentication Header) é o
SSH
SSL
L2TP
PPTP
IPSec
É um tipo específico de phishing que envolve o redirecionamento da navegação do usuário para sites falsos, por meio de alterações no serviço de DNS (Domain Name System). Neste caso, quando o usuário tenta acessar um site legítimo, o navegador Web é redirecionado, de forma transparente, para uma página falsa.
O tipo de phishing citado no texto é conhecido comoadvance fee fraud.
hoax.
pharming.
defacement.
source spoofing.
A figura representa o esquema de funcionamento de um processo criptográfico, que usa uma mesma chave, tanto na codificação quanto na decodificação.
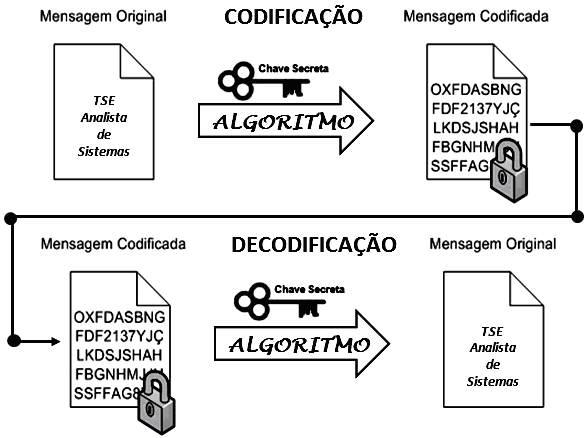
Nesse processo, antes de enviar a mensagem criptografada, o emissor ao receptor envia a chave privada que será utilizada para descriptografá-la. O esquema descrito caracteriza um tipo de criptografia, conhecido como de chave
HAMMING.
HASHING.
SIMÉTRICA.
ASSIMÉTRICA.
A IETF (Internet engineering task force) criou uma extensão do uso atual do DNS, denominado DNSSEC, que autentica as informações do DNS e garante a veracidade e integridade dessas informações. No Brasil, o registro .br é o responsável pela administração dos domínios .br, dependendo sua adoção de cada top level domain.
Um incômodo frequente no ambiente de correio eletrônico é o recebimento de mensagens não solicitadas, chamadas de spam. Uma técnica usada para diminuir o recebimento de spam é o uso de:
Secure Socket Layer;
IPSec;
Firewalls que atuem no nível de transporte;
Address Resolution Protocol;
Sender Policy Framework.
Sobre o tratamento de incidentes, analise:
I. Propagação de vírus ou outros códigos maliciosos.
II. Ataques de engenharia social.
III. Modificações em um sistema, sem o conhecimento ou consentimento prévio de seu proprietário.
IV. Ocorrência de monitoramento indevido de troca de mensagens.
Constitui exemplos de incidente de segurança que deve ser reportado o que consta em:
I, II, III e IV.
I e III, apenas.
II e IV, apenas.
I e II, apenas.
III e IV, apenas.



