




Questões de Concurso sobre Eventos


Disciplina
Assunto 1
Banca
Instituição
Cargo
Ano
Carreira
Área de formação
Escolaridade
Dificuldade
 
Comentários:
Professores
Alunos
Meus Comentários
Vídeo
 
Minhas questões:
Resolvidas
Não resolvidas
Certas
Erradas
 
Tipo de questão:
Certo e errado
Múltipla escolha
Incluir questões:
Anuladas
Desatualizadas
 
Questões:
Todas as questões
 
Filtro simplificado
 
Questões
Todas as questões
 
177 questões encontradas
Questões por página
20
Mais recentes
 

No processo de Gestão de Riscos é importante que a identificação de riscos esteja relacionada continuamente com objetivos, porque os riscos são identificados e priorizados com relação a estes objetivos. Considere a seguinte declaração de riscos:
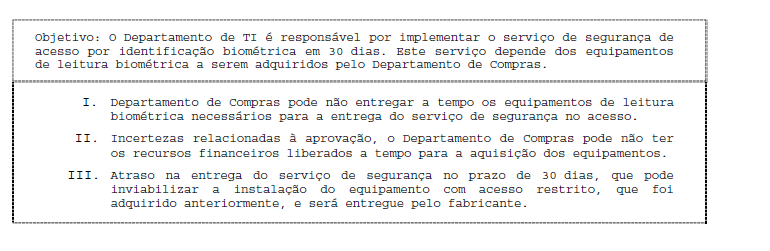
Imagem associada para resolução da questão

Na declaração de riscos, I, II e III correspondem, correta e respectivamente, a informações relativas a


A
Responsabilidade do risco, Incertezas do risco e Grau do risco.

B
Riscos internos, Riscos implícitos e Riscos externos.

C
Riscos implícitos, Riscos internos e Riscos externos.

D
Causas do risco, Evento de risco e Impacto do risco.

E
Evento de risco, Causas do risco e Impacto do risco.

A segregação de funções é um método para redução do risco de mau uso acidental ou deliberado dos sistemas. Convém que a separação da administração ou execução de certas funções ou áreas de responsabilidade seja considerada, a fim de reduzir oportunidades para modificação não autorizada ou mau uso das informações ou dos serviços.

Desta forma, recomenda-se que:

I. O início de um evento seja separado de sua autorização.

II. Sejam segregadas atividades que requeiram cumplicidade para a concretização de uma fraude como, por exemplo, a emissão de um pedido de compra e a confirmação do recebimento da compra.

III. Na possibilidade de ocorrência de conluios, sejam planejados controles de tal modo que somente uma pessoa esteja envolvida, diminuindo dessa forma a possibilidade de conspirações.

Está correto o que se recomenda APENAS em


A
II.

B
I.

C
I e II.

D
I e III.

E
II e III.

A gestão de riscos faz parte das responsabilidades da administração e é parte integrante de todos os processos organizacionais, nos quais se incluem planejamento estratégico e todos os processos de gestão de projetos e de gestão de mudanças.


C

Certo


E

Errado

A análise de riscos pode identificar situações em que um risco de rara ocorrência pode levar à implementação de controles injustificáveis do ponto de vista estritamente econômico.

C
Certo

E
Errado

Leia as afirmações sobre o gerenciamento do risco de um projeto.


I. Realizar a análise quantitativa pode não ser necessário para desenvolver respostas eficazes.

II. O processo de análise quantitativa geralmente sucede o processo de análise qualitativa.

III. Aceitar um risco é uma estratégia viável para lidar com riscos negativos do projeto.


É correto o que se afirma em:


A

I, somente.


B

II, somente.


C

II e III, somente.


D

todas.


E

nenhuma.

Ano: 2014
Prova: CESPE/CEBRASPE - TCE ES - Analista Administrativo - Área Tecnologia da Informação - 2014
Com relação à gestão de riscos, assinale a opção correta.

A
O escopo da análise dos riscos deve sempre atuar sobre toda a organização.

B
A NBR ISO/IEC 15999 estabelece as bases para a gestão de riscos em segurança da informação e a NBR ISO/IEC 27005 trata da gestão de continuidade de negócios.

C
Gerenciar os riscos é um dos principais processos da gestão de segurança da informação, pois visa identificar, avaliar e priorizar riscos para, em seguida, se poder aplicar, de forma coordenada e econômica, os recursos para minimizar, monitorar e controlar a probabilidade e o impacto de eventos negativos, de modo a se reduzir o risco a um nível aceitável.

D
No sentido de ganhar agilidade na identificação, avaliação e priorização dos riscos, o gestor de segurança da informação pode deixar de consultar a alta direção, sem que isso acarrete prejuízo à gestão de riscos.

E
A gestão de segurança da informação pode arbitrar alguns riscos a priori e realizar o tratamento do risco sem prejuízo dos resultados.
Um risco é uma condição incerta que pode ter tanto um efeito positivo quanto um efeito negativo sobre o projeto. Em geral, a análise de riscos vai tentar identificar, principalmente,

A
quais são os riscos e os problemas que podem trazer.

B
quantos são os riscos e como tratá-los.

C
qual é a causa-raiz do risco e o que fazer caso o risco se torne um problema.

D
quais são as pessoas envolvidas no tratamento dos riscos.

E
qual a probabilidade de ocorrência e o impacto de cada risco.
Seu chefe passou a responsabilidade de gerenciar a troca da infraestrutura de rede, servidores e estações de trabalho da sua empresa, que tem por volta de 100 funcionários. Como é a primeira vez que você tem a responsabilidade sobre um projeto tão grande e que envolve tanto dinheiro, resolve aplicar práticas aprendidas no curso de gerenciamento de projetos e se propõe a criar um plano de riscos. Ao final de três dias de intensa pesquisa sobre o assunto e conversa com pessoas encarregadas do setor de infraestrutura da empresa, elaborou uma lista de 50 possíveis riscos negativos que poderiam acontecer o projeto. Dentre as opções abaixo, a melhor estratégia para escolher os riscos que devem compor o plano de riscos desse projeto é

A
repassar a lista com o seu chefe, devido à sua experiência, e selecionar aqueles que já aconteceram em projetos similares anteriores.

B
calcular a matriz de exposição dos riscos e planejar a resposta àqueles considerados críticos, de forma a otimizar o esforços de gerenciamento.

C
planejar a resposta e gerenciar todos os riscos identificados, pois o projeto não pode sofrer qualquer tipo de impacto.

D
escolher os 10 primeiros riscos da lista para planejamento das respostas, pois não é possível gerenciar todos os riscos e devem-se otimizar os esforços de gerenciamento.

E
realizar uma pesquisa com os funcionários da empresa de forma a identificar sua opinião sobre os impactos nos trabalhos que eles desenvolvem.

A definição geral dos níveis de probabilidade e de impacto que serão atribuídos aos riscos durante o processo de análise é uma tarefa executada no processo:


A

planejar o gerenciamento do risco.


B

identificar os riscos.


C

realizar a análise qualitativa dos riscos.


D

realizar a análise quantitativa dos riscos.


E

planejar respostas aos riscos.

A gestão da continuidade do negócio é um processo que estabelece uma estrutura estratégica e operacional adequada para proteger marca e reputação, assim como para obter reconhecida capacidade de gerenciar uma interrupção no negócio.

C
Certo

E
Errado
São consideradas saídas na identificação dos riscos: a lista de componentes com responsáveis e o escopo definido e os limites para a análise e(ou) avaliação de riscos.

C
Certo

E
Errado
Considere, hipoteticamente, que um gerente de projeto realizou análise sobre a área de conhecimento/gerenciamento de risco de projeto e identificou seis processos. Com base nessas informações, assinale a alternativa que apresenta o processo correspondente à área de conhecimento mencionada.

A
Planejar a qualidade.

B
Estimar os recursos da atividade.

C
Monitorar e controlar os riscos.

D
Mobilizar a equipe do projeto.

E
Realizar o orçamento de resposta aos riscos.
Considere que você está alocado à função de gestão de riscos de segurança de informação da sua organização. Ao identificar um risco considerado demasiadamente elevado e com custos de implementação de outras opções de tratamento que excedem os benefícios, o tratamento de eliminar uma atividade existente ou mudar as condições em que a operação da atividade ocorre é um tratamento referente a

A
evitar o risco.

B
compartilhar (transferir) o risco.

C
reter (aceitar) o risco.

D
modificar o risco.

E
ignorar o risco.
Realizar mais de uma vez as atividades de análise, avaliação e tratamento do risco, seguindo um enfoque interativo na execução das análises de riscos, assegura que riscos de alto impacto ou de alta probabilidade possam ser adequadamente avaliados.

C
Certo

E
Errado

Existem várias estratégias de respostas a riscos de projetos de software. As estratégias a seguir se aplicam a ameaças ou riscos que, se ocorrerem, podem ter impactos negativos nos objetivos do projeto, bem como estratégias que podem ser usadas tanto para riscos negativos ou ameaças como para riscos positivos ou oportunidades.

I. Indica que a equipe do projeto decidiu não alterar o plano de gerenciamento do projeto para lidar com um risco ou não conseguiu identificar outra estratégia de resposta adequada. Pode ser passiva ou ativa. A passiva não requer nenhuma ação exceto documentar a estratégia, deixando que a equipe do projeto trate dos riscos quando eles ocorrerem. A ativa mais comum é estabelecer uma reserva para contingências, incluindo tempo, dinheiro ou recursos para lidar com os riscos.

II. Implica na redução da probabilidade e/ou do impacto de um evento de risco adverso para dentro de limites aceitáveis. Adotar uma ação antecipada para reduzir a probabilidade e/ou o impacto de um risco ocorrer no projeto em geral é mais eficaz do que tentar reparar o dano depois de o risco ter ocorrido. Adotar processos menos complexos, fazer mais testes ou escolher um fornecedor mais estável são exemplos de ações.

III. Procura eliminar a incerteza associada com um determinado risco positivo, garantindo que a oportunidade realmente aconteça. Exemplos incluem designar os recursos mais talentosos da organização para o projeto a fim de reduzir o tempo de conclusão ou para proporcionar um custo mais baixo do que foi originalmente planejado.

A associação correta, das estratégias de risco com sua definição, está expressa em


A

I-Aceitar; II-Mitigar; III-Explorar.


B

I-Compartilhar; II-Remover; III-Transferir.


C

I-Explorar; II-Mitigar; III-Eliminar.


D

I-Compartilhar; II-Transferir; III-Melhorar.


E

I-Aceitar; II-Eliminar; III-Mitigar.

74. Diante de um risco, pode-se tomar 4 tipos de ação:

Evitar: Tomar uma ação para evitar totalmente um risco. Exemplo I.

Transferir: Pode-se transferir o risco para um terceiro. Exemplo II.

Mitigar: Tomar ações para minimizar riscos. Exemplo III.

Aceitar: Existem alguns riscos que são tão caros de serem combatidos que vale mais a pena aceitar o risco e ter um plano B caso o mesmo ocorra. Exemplo IV.

O tipo de ação e o exemplo estão INCORRETAMENTE associados em:


A
III − limitar o uso da internet para alguns sites confiáveis somente.

B
II − fazer o outsourcing da administração de um servidor e colocar em contrato penalidades, caso o acordo estabelecido não seja cumprido.

C
IV − guardar um backup dentro da empresa no local onde os dados são processados para que se possa restaurar o ambiente com rapidez caso o sinistro ocorra.

D
I − proibir o acesso à internet dentro da organização, de forma a evitar que vírus sejam copiados da internet para os computadores da empresa.

E
IV − armazenar um backup fora da empresa para restaurar o ambiente caso o sinistro ocorra.

O gerenciamento de riscos corporativos é um processo vinculado a estratégias que identificam e administram eventos potencialmente capazes de afetar a organização.



C
Certo

E
Errado
Se uma organização aceita conscientemente o risco, sem a preocupação de implementar controles adicionais, ela está praticando, de acordo com a norma ABNT NBR ISO/IEC 27005, a seguinte opção de tratamento do risco:

A
redução do risco.

B
retenção do risco.

C
suspensão do risco.

D
transferência do risco.

E
comunicação do risco.
   
Gerar simulado
