Questões de Concurso sobre Eventos


Disciplina
Assunto 1
Banca
Instituição
Cargo
Ano
Carreira
Área de formação
Escolaridade
Dificuldade
 
Comentários:
Professores
Alunos
Meus Comentários
Vídeo
 
Minhas questões:
Resolvidas
Não resolvidas
Certas
Erradas
 
Tipo de questão:
Certo e errado
Múltipla escolha
Incluir questões:
Anuladas
Desatualizadas
 
Questões:
Todas as questões
 
Filtro simplificado
 
Questões
Todas as questões
 
177 questões encontradas
Questões por página
20
Mais recentes
 
Objetos de fluxo são os principais elementos descritivos dentro da BPMN 2 e consistem em três elementos essenciais: Eventos, Atividades e Gateways. Especificamente os Eventos são representados graficamente por meio de:

A
triângulos

B
losangos

C
retângulos

D
círculos

E
quadrados

A forma de gerenciar o risco, incluindo políticas, procedimentos e práticas organizacionais que podem ser de natureza administrativa, técnica ou de gestão legal, é conhecida como:


A

ativo.


B

diretriz.


C

controle.


D

recurso.

O gerenciamento de riscos é umas das atribuições do gerente de projetos de desenvolvimento de software. Entre as atividades relacionadas a riscos, estão as de identificar riscos, analisar riscos, planejar riscos e monitorar riscos. Assinale a alternativa que indica corretamente o que significa analisar riscos.

A
Avaliar regularmente os riscos identificados.

B
Identificar a probabilidade de o risco ocorrer e seu efeito, caso ocorra.

C
Desenvolver uma estratégia para lidar com riscos priorizados.

D
Utilizar discussões e experiências para vislumbrar os riscos de um projeto.

E
Motivar as pessoas a lidarem com os riscos do projeto.
Para auxiliar na gerência de riscos e prevenir insatisfações das partes interessadas, deve-se dificultar as modificações na especificação dos requisitos.

C
Certo

E
Errado

Como é denominado o processo de avaliação de riscos de proteção que deve continuar durante toda a vida do sistema, a fim de identificar riscos emergentes e alterações que possam ser necessárias para lidar com esses riscos?


A

Avaliação de riscos gerenciais


B

Avaliação de riscos gerais


C

Avaliação de riscos operacionais


D

Avaliação de riscos de projeto

No contexto da gestão de riscos, todo evento que representa um risco deve ser identificado, analisado e estimado. Com esse objetivo, utiliza-se comumente a Matriz de Responsabilidades. Essa matriz indica


I a responsabilidade e deve, também, fornecer informações sobre a pena para o culpado pelo dano.

II os responsáveis, quem deve prestar contas, quem deve ser consultado e quem deve ser informado.

III quem deve prestar contas e o tempo médio esperado para retorno do serviço.


É verdadeiro somente o que se afirma em


A

I e III.


B

I e II.


C

II.


D

III.

Os resultados da etapa de Análise e Avaliação de Riscos permitem criar perfis de riscos dos programas, projetos e processos finalísticos da organização, os quais

A
são identificados através da matriz RACI, que categoriza os riscos em uma escala de 0 a 10.

B
capturam as razões das decisões tomadas sobre o que é exposição tolerável e não tolerável.

C
refletem o gerenciamento de riscos implícitos, explícitos, realizados e não realizados.

D
impedem a reavaliação e monitoramento dos riscos finalizados.

E
fornecem uma base de decisão para a etapa de Identificação dos Riscos.
Quando um risco for identificado e analisado, deve ser sempre considerado o risco

A
interno, que é a exposição remanescente de um risco específico após uma ação ser tomada para gerenciá-lo, assumindo que esta ação seja efetiva.

B
externo, que é a exposição proveniente de um risco específico antes que qualquer ação seja tomada para gerenciá-lo.

C
inerente e não o risco residual. Se isto não for realizado, a organização não saberá qual será a sua exposição ao risco se a ação de controle falhar.

D
organizacional, que permite avaliar se ele está dentro do apetite de risco da organização e se não precisam ser gastos recursos para controlar este risco.

E
residual e não o risco inerente. Se isto não for realizado, a organização não saberá qual será a sua exposição ao risco se a ação de controle falhar.

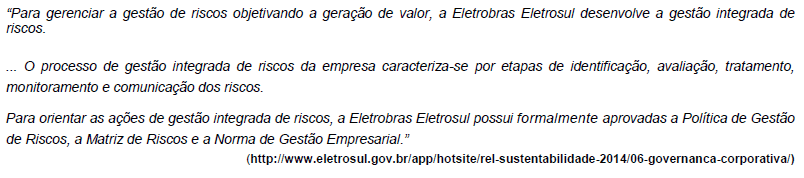
Imagem associada para resolução da questão

O texto acima faz referência a alguns termos ligados ao Gerenciamento de Riscos. A definição correta de um dos termos é:


A
Monitoramento dos riscos é o processo de priorização de riscos para análise ou ação posterior através da avaliação e combinação de sua probabilidade de ocorrência e impacto.

B
Tratamento dos riscos se refere ao processo de analisar numericamente o efeito dos riscos identificados nos objetivos gerais do projeto/organização.

C
Avaliação dos riscos se refere ao processo de desenvolvimento de opções e ações para aumentar as oportunidades e reduzir as ameaças aos objetivos do projeto/organização.

D
A Matriz de Riscos é uma rede para o mapeamento de probabilidade de ocorrência de cada risco e o seu impacto nos custos do projeto/organização após sua ocorrência.

E
Identificação dos riscos se refere ao processo de determinação dos riscos que podem afetar o projeto/organização, incluindo a documentação das suas características.
A etapa de análise de riscos, no processo de Gestão de Riscos, pode ser realizada de forma quantitativa ou qualitativa. Após a categorização dos riscos, deve-se decidir pelo tratamento e recursos a alocar. Uma das opções disponíveis para tratamento do risco é

A
eliminar o sistema que gerou o risco, visando reduzir o risco.

B
atuar sobre os ativos que sofrem as consequências do risco, visando eliminar o risco.

C
escolher apenas uma alternativa que seja economicamente viável, já que é impossível reter o risco.

D
utilizar sempre medidas de caráter contingencial ou mitigatório, evitando-se as medidas preventivas.

E
transferir o risco, por meio de seguros, cooperação ou outra ação adequada.
Os resultados da etapa de análise e avaliação de riscos permitem criar perfis de riscos dos programas, projetos e processos da organização, os quais NÃO

A
facilitam a identificação da prioridade de riscos, destacando os mais importantes riscos com os quais a alta administração deva se preocupar.

B
capturam as razões pelas quais as decisões serão tomadas sobre o que é exposição tolerável e não tolerável.

C
fornecem uma base de decisão para a etapa de Planejamento de Respostas aos Riscos.

D
fomentam a identificação do contexto dos riscos relacionados com os objetivos.

E
facilitam a reavaliação e monitoramento dos riscos.
Ao estabelecer um SGSI, a organização deverá analisar e avaliar os riscos e, nesse contexto, avaliar a probabilidade real da ocorrência de falhas de segurança à luz de ameaças e vulnerabilidades prevalecentes, bem como de impactos associados aos ativos e aos controles atualmente implementados.

C
Certo

E
Errado
A implementação de gestão de risco deverá resultar na identificação, no tratamento, no acompanhamento e na extinção total do risco.

C
Certo

E
Errado

Para assegurar que a gestão de riscos seja eficaz, a organização deve analisar, criticamente e de forma periódica, se a política, o plano e a estrutura da gestão de riscos permanecem apropriados, dados os contextos externo e interno da organização.


C

Certo


E

Errado

Um Analista da área de TI, ao participar da elaboração de ações de Gestão de Riscos (GR), afirmou, corretamente, que

A
a gestão de riscos da maioria das organizações brasileiras já superou a fase em que se persistia em dar ênfase à monetização do risco, ou seja, inclusão de adicionais noturnos e aposentadoria especial.

B
os níveis de maturidade de GR nas organizações incluem: I. Inação, desorganização ou caos; II. Busca da conformidade legal; III. Busca da conformidade legal e eficácia; IV. Busca da conformidade legal, eficácia e redefinição estratégica para o negócio.

C
são 3 os processos da GR: 1 − Definição de ferramentas para avaliação de risco; 2 − Tratamento de riscos, que inclui identificar, analisar e priorizar riscos; e 3 − Implementação dos Riscos.

D
a estrutura para a gestão e a formalização dos documentos de GR não podem ser flexibilizados. A proteção da segurança e saúde dos trabalhadores, compatível com os riscos existentes no local de trabalho, no entanto, deve ser bastante flexibilizada.

E
a evolução das abordagens de GR segue a escala: Ações preventivas → Ações preventivas localizadas → Ações reativas.
Na gestão de riscos, o método Delphi é usado para

A
avaliação dos riscos. Trata-se de um quadro de pontuação que prioriza os riscos e as tomadas de decisão para cada situação.

B
análise dos riscos. Trata-se de uma técnica de avaliação de causas-raiz de um problema e propõe uma solução bem definida para cada situação de risco.

C
identificação dos riscos. Trata-se de um workflow de soluções direcionadas para a mitigação dos riscos.

D
análise dos riscos. Trata-se de um diagrama do tipo “espinha de peixe” que serve para melhorar os processos.

E
identificação dos riscos. Trata-se de uma técnica de coleta de informações que objetiva alcançar um consenso de especialistas em um assunto.
A prática de contratação de seguro para equipamentos de alto custo de TIC, tais como servidores de alto desempenho e sistemas de armazenamento em escala, caracteriza transferência de risco.

C
Certo

E
Errado

As alternativas a seguir são corretas em relação ao Gerenciamento de Risco, EXCETO:


A

o gerenciamento de riscos inicia com a identificação dos riscos e previsão de suas consequências.


B

atrasos na execução do projeto e gastos maiores que os previstos no orçamento são considerados riscos do projeto.


C

os métodos para identificar os riscos podem ser utilizados para capitalizar as oportunidades.


D

qualquer fator incerto que pode influenciar o resultado de um projeto é considerado uma fonte de risco.


E

fatores externos ao projeto não são considerados riscos, pois não podem ser controlados.

Em uma dada situação de risco para um incidente de segurança, determinada organização decidiu não adotar controles, preferindo fazer um seguro para cobrir eventuais prejuízos no caso de ocorrência do incidente.

Nesse exemplo foi adotado o tratamento de:


A
mitigar o risco;

B
transferir o risco;

C
evitar o risco;

D
aceitar o risco;

E
ocultar o risco.
O processo de gestão de riscos de segurança da informação pode ser aplicado em todos os segmentos da organização: departamento, serviço, sistema de informações e até controles já existentes.

C
Certo

E
Errado
   
Gerar simulado