







Seu próximo nível começa aqui
Com a Assinatura Ilimitada, você tem tudo que precisa para sua aprovação.
Com a Assinatura Ilimitada, você combina prática, teoria e método em uma única assinatura com tudo que você precisa para sua aprovação.
Do ponto de vista da segurança, malware são programas criados com o intuito de prejudicar usuários e sistemas de informação. Existem vários tipos de malware, aquele programa que armazena todas as informações que um usuário digitou em um micro infectado por ele é conhecido como:
worm.
virus.
trojan.
keylogger.
spyware.
Um funcionário de uma empresa percebeu que seu computador estava sendo controlado remotamente sem seu consentimento, quando foi notificado pelo administrador da rede que, a partir de seu computador, estavam sendo enviados spams, realizados ataques de negação de serviço e propagação de outros códigos maliciosos. Com base nestas características e ações, conclui-se que o computador deve estar infectado por um
rootkit.
keylogger.
spyware.
bot.
vírus.
O termo técnico, em inglês, que se refere a e-mails não solicitados, que geralmente são enviados para um grande número de pessoas com intuitos geralmente comerciais é denominado:
zombie
worm
spam
wiki
As mensagens de e-mail não solicitadas ou com conteúdo comercial indesejado são conhecidas pelo termo spam. Nesse sentido, analise as assertivas a seguir:
I. Os spams estão diretamente ligados a ataques à segurança da Internet e do usuário, sendo um dos grandes responsáveis pela propagação de códigos maliciosos, disseminação de golpes e venda ilegal de produtos.
II. Para diminuir a quantidade de spams recebidos, pode ser tomada a ação de desabilitar a abertura de imagens em e-mails HTML.
III. Algumas das características dos spams, que podem ser usadas na identificação e prevenção, são: cabeçalho de mensagem com textos comuns, menção a leis e regulamentos existentes e campo remetente vazio.
Quais estão corretas?
Apenas I.
Apenas II.
Apenas III.
Apenas I e II.
Apenas II e III.
Malware é um termo usado normalmente para definir um software que foi projetado para atuar em um computador de maneiras ocultas ao usuário e indesejadas por ele. Os malwares
podem ser detectados utilizando-se como técnica a procura de segmentos de código de malwares conhecidos (assinaturas).
são trechos de código que são inseridos em uma parte de outro software e só se propagam se este software for executado.
são programas completos, que se propagam automaticamente pelas redes, gerando lentidão no sistema.
são instalados no computador pela ação de worms, e permitem o acesso remoto ao computador através de autenticação normal.
precisam ser um código objeto executável nativamente para que possam ser executados e se propagar.
A figura abaixo ilustra um dos tipos de firewall, conhecido como proxy services ou apenas proxy, que representa uma solução de segurança para atuar como intermediário entre um computador ou uma rede interna e a rede externa, a internet.
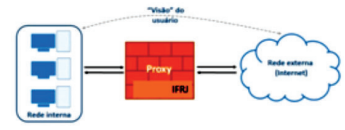
Adaptado de http://www.infowester.com/firewall.php
Esse tipo de Firewall também é conhecido como Firewall de:
aplicação.
contenção.
análise de pacotes.
inspeção de estados.
filtragem de frames.
O Administrador de uma rede local de computadores deseja bloquear os acessos pelo serviço SMTP padrão e habilitar os acessos pelo SMTP com SSL para reduzir as possibilidades de ataques de hackers. Para isso, ele deve, no firewall, bloquear e habilitar os acessos, respectivamente, pelas Portas TCP de números
21 e 993.
110 e 443.
25 e 465.
143 e 993.
53 e 443.
No que diz respeito à segurança de equipamentos, de sistemas, em redes e na internet, o termo firewall possui o seguinte significado:
software de ataque às redes de computadores, empregado por hackers e crackers
sistema alternativo de energia para proteção de equipamentos de informática na internet
recurso empregado em redes de computadores que tem por objetivo evitar acessos não autorizados
método empregado na execução de cópias de segurança para garantir a integridade da informação
serviço virtual de computação em nuvem para armazenamento de pastas e arquivos
Existem vários tipos de malware. Das opções abaixo assinale a alternativa a qual não seja um malware:
Vírus
Worms
Pack
Cavalos de Troia
Correlacione os programas de códigos maliciosos às suas respectivas definições e assinale a opção que apresente a sequência correta.
PROGRAMAS
I - VÍRUS
II - CAVALO DE TRÓIA
III- SPYWARE
IV - WORM
V - MALWARE
DEFINIÇÕES
( ) Programa especificamente desenvolvido para executar ações danosas e atividades maliciosas em um computador.
( ) Programa ou parte de um programa de computador que se propaga inserindo cópias de si mesmo e se tornando parte de outros programas e arquivos.
( ) Programa que, além de executar as funções para as quais foi aparentemente projetado, também executa outras funções sem o conhecimento do usuário.
( ) Programa capaz de se propagar automaticamente pelas redes, enviando cópias de si mesmo, de computador para computador.
( )Programa projetado para monitorar as atividades de um sistema e enviar as informações coletadas para terceiros.
(V) (I) (III) (II) (IV)
(V) (I) (II) (IV) (III)
(I) (V) (II) (III) (IV)
(V) (IV) (II) (I) (III)
(IV) (I) (II) (V) (III)
As medidas de segurança envolvem três tipos de defesa que são organizadas em camadas: segurança de perímetro, autenticação e autorização. É uma medida de segurança implementada como primeira camada para garantir a segurança de perímetro no acesso à rede:
PKI
firewall
biometria
controle de acesso baseado em regras
Atualmente, a forma mais utilizada para a disseminação de vírus é por meio de mensagens de e-mails com anexos recebidos pela internet. Para que o vírus seja ativado:
é necessária a transferência do anexo para a Área de trabalho do computador.
é necessário que o anexo contaminado seja aberto ou executado.
basta realizar a abertura da mensagem para a sua leitura.
é suficiente o download da mensagem do servidor de e-mail para o computador.
é necessário que, uma vez aberta a mensagem, haja uma conexão com a internet.
Considere a seguinte configuração:
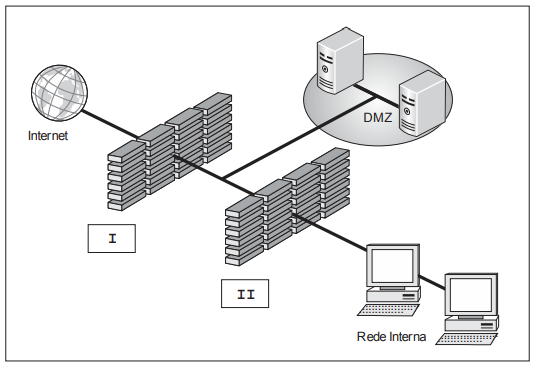
Analisando esta configuração de rede, é correto afirmar:
É uma configuração em que a DMZ faz uso do Bastion Host, que utiliza um firewall de filtragem (caixa I) e um firewall de proxy (caixa II). Suas vantagens incluem o custo mais baixo em relação a outras arquiteturas e a facilidade na administração por haver apenas um firewall para administrar na Rede Interna.
Nesta configuração back-to-back, há um firewall externo (caixa I) e um firewall interno (caixa II) nos lados da DMZ. Para que um usuário externo alcance a Rede Interna, ele terá que passar pelos dois firewalls. Esse cenário é indicado para redes corporativas devido ao custo mais alto e à administração mais complexa.
Nesta configuração é essencial usar senhas fortes para todos os recursos internos, pois caso haja qualquer problema que deixe a Rede Interna ou a DMZ vulneráveis a ataques externos, este seria único recurso para evitar que o atacante tomasse controle sobre os mesmos.
A caixa II traz um firewall de proxy que lê cada pacote de dados que passa por dentro e por fora da DMZ. Este firewall filtra o pacote baseado em conjuntos de regras programáveis implementadas pelo administrador da rede.
A caixa II traz um firewall de filtragem de pacotes que filtra todos os pedidos de um determinado protocolo ou tipo dos clientes da Rede Interna, que então faz estes pedidos à Internet representando o cliente local. Uma máquina da rede atua como um buffer entre usuários remotos mal intencionados e as máquinas dos clientes internos e da DMZ.
Dentre os tipos de malwares, o spyware se caracteriza por
capturar as teclas digitadas no computador infectado e enviar as informações para o invasor.
explorar falhas do sistema operacional para controlar o computador infectado.
permitir o acesso contínuo ao computador infectado.
propagar-se automaticamente pela rede enviando cópias para outros computadores.
monitorar as atividades de um sistema e enviar as informações coletadas para o invasor.
A execução de ações danosas ou atividades maliciosas em um computador podem ser originadas de programas denominados códigos maliciosos ou malwares. Associe os malwares da Coluna 1 com as características da Coluna 2.
Coluna 1
1. Bot.
2. Worm.
3. Spyware.
4. Vírus.
5. Backdoor.
Coluna 2
( ) Se instala via execução de outro código malicioso e possibilita o retorno do invasor.
( ) É capaz de capturar e armazenar as teclas digitadas pelo usuário no teclado ou armazenar a posição do cursor em uma tela apresentada no monitor do computador.
( ) Consume muitos recursos do computador devido à grande quantidade de cópias de si mesmo que costuma propagar.
( ) Sua instalação ocorre pela execução de um arquivo infectado e sua propagação se dá pela inserção de cópia de si mesmo em arquivos.
( ) Dispõe de mecanismos de comunicação com o invasor que permitem que ele seja controlado remotamente.
A ordem correta de preenchimento dos parênteses, de cima para baixo, é:
5 – 2 – 3 – 4 – 1.
3 – 5 – 2 – 4 – 1.
5 – 3 – 2 – 4 – 1.
4 – 3 – 1 – 5 – 2.
3 – 5 – 1 – 2 – 4.
Existe uma categoria de malware que compreende diversos dispositivos infectados (zumbis), que interagem com um mecanismo central de controle e comando. Tal mecanismo central envia ordens aos zumbis. Como se chama tal categoria ou rede de malware?
Backdoor-net.
Botnet.
Rede de keyloggers.
Rede de vírus.
Rootkit.
Supondo que um pacote TCP tenha sido descartado em um firewall pelo simples fato de não ter realizado uma conexão prévia, de que tipo de firewall se trata?
Com estado.
Com suporte à criptografia.
Sem estado.
Sem estado e sem suporte à criptografia.
Sem suporte à criptografia.
Uma das formas de manter o aparelho de telefone celular livre de vírus é deixar o bluetooth habilitado constantemente, para que ele possa identificar possíveis anexos maliciosos às mensagens recebidas.
Certo
Errado
A segurança da informação exige dos analistas de TI habilidades técnicas para neutralizar ameaças no mundo virtual. Com o objetivo de proteger a rede interna contra ameaças e ataques da rede externa (Internet) é recomendável utilizar um sistema:
Firewall.
Antivírus.
Antispam.
Worm.
Switch.



