







Seu próximo nível começa aqui
Com a Assinatura Ilimitada, você tem tudo que precisa para sua aprovação.
Com a Assinatura Ilimitada, você combina prática, teoria e método em uma única assinatura com tudo que você precisa para sua aprovação.
As principais medidas de segurança contra backdoors, que, por sua natureza, são difíceis de serem detectadas e controladas via sistema operacional, relacionam-se aos processos de desenvolvimento e auditoria de software, engenharia reversa e atualização de software.
Certo
Errado
Atualmente, a forma mais utilizada para a disseminação de vírus é por meio de mensagens de e-mails com anexos recebidos pela internet. Para que o vírus seja ativado:
é necessária a transferência do anexo para a Área de trabalho do computador.
é necessário que o anexo contaminado seja aberto ou executado.
basta realizar a abertura da mensagem para a sua leitura.
é suficiente o download da mensagem do servidor de e-mail para o computador.
é necessário que, uma vez aberta a mensagem, haja uma conexão com a internet.
Considere a seguinte configuração:
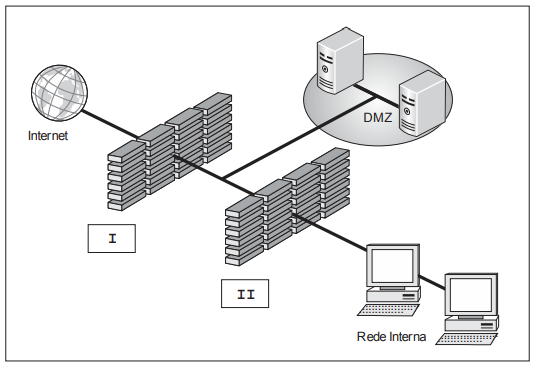
Analisando esta configuração de rede, é correto afirmar:
É uma configuração em que a DMZ faz uso do Bastion Host, que utiliza um firewall de filtragem (caixa I) e um firewall de proxy (caixa II). Suas vantagens incluem o custo mais baixo em relação a outras arquiteturas e a facilidade na administração por haver apenas um firewall para administrar na Rede Interna.
Nesta configuração back-to-back, há um firewall externo (caixa I) e um firewall interno (caixa II) nos lados da DMZ. Para que um usuário externo alcance a Rede Interna, ele terá que passar pelos dois firewalls. Esse cenário é indicado para redes corporativas devido ao custo mais alto e à administração mais complexa.
Nesta configuração é essencial usar senhas fortes para todos os recursos internos, pois caso haja qualquer problema que deixe a Rede Interna ou a DMZ vulneráveis a ataques externos, este seria único recurso para evitar que o atacante tomasse controle sobre os mesmos.
A caixa II traz um firewall de proxy que lê cada pacote de dados que passa por dentro e por fora da DMZ. Este firewall filtra o pacote baseado em conjuntos de regras programáveis implementadas pelo administrador da rede.
A caixa II traz um firewall de filtragem de pacotes que filtra todos os pedidos de um determinado protocolo ou tipo dos clientes da Rede Interna, que então faz estes pedidos à Internet representando o cliente local. Uma máquina da rede atua como um buffer entre usuários remotos mal intencionados e as máquinas dos clientes internos e da DMZ.
Um SNIFFER de rede é um programa que:
Põe em risco as informações que trefegam em rede, pois captura pacotes desse ambiente.
Não põe em risco as informações que trefegam em rede, pois protege os pacotes desse ambiente.
Não põe em risco as informações que trefegam em rede, pois criptografa em IPSEC os pacotes desse ambiente.
Põe em risco as informações que trefegam em rede, apesar de criptografar em HTTPS os pacotes desse ambiente.
Não pode ser utilizado em protocolos TCP/IP.
Os criminosos virtuais, também chamados de hackers, atacam computadores conectados à internet para roubar informações ou danificar o computador. Para protegê-lo, utiliza-se um software ou hardware que verifica as informações vindas da internet, conforme ilustrado na figura a seguir.
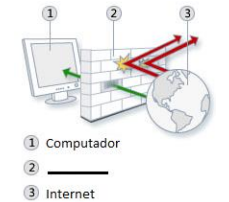
O software ou hardware utilizado para rejeitar ou permitir que informações da internet entrem no computador é o:
firewall;
cavalo de tróia (trojan);
anti-spyware;
certificado digital;
anti-vírus.
Um firewall do tipo roteador de filtragem de pacotes aplica a cada pacote que entra ou que sai um conjunto de regras embasadas nas informações de cabeçalhos dos pacotes e, de acordo com a correspondência com as regras, encaminha ou descarta o pacote.
Certo
Errado
Rootkits exploram vulnerabilidades do sistema operacional de um computador e são usados para
transformar um computador em zumbi.
criar uma conta anônima de e-mail para enviar spam.
substituir a página inicial de navegação por uma página de propaganda forçada.
esconder e assegurar a presença de invasor ou de malware em um computador comprometido.
capturar imagens da tela e de caracteres digitados no teclado do computador.
Considere o seguinte processo de propagação e infecção de um tipo de malware.
Após infectar um computador, ele tenta se propagar e continuar o processo de infecção. Para isto, necessita identificar os computadores alvos para os quais tentará se copiar, o que pode ser feito de uma ou mais das seguintes maneiras:
a. efetuar varredura na rede e identificar computadores ativos;
b. aguardar que outros computadores contatem o computador infectado;
c. utilizar listas, predefinidas ou obtidas na Internet, contendo a identificação dos alvos;
d. utilizar informações contidas no computador infectado, como arquivos de configuração e listas de endereços de e-mail.
Após identificar os alvos, ele efetua cópias de si mesmo e tenta enviá-las para estes computadores, por uma ou mais das seguintes formas:
a. como parte da exploração de vulnerabilidades existentes em programas instalados no computador alvo;
b. anexadas a e-mails;
c. via programas de troca de mensagens instantâneas;
d. incluídas em pastas compartilhadas em redes locais ou do tipo P2P (Peer to Peer).
Após realizado o envio da cópia, ele necessita ser executado para que a infecção ocorra, o que pode acontecer de uma ou mais das seguintes maneiras:
a. imediatamente após ter sido transmitido, pela exploração de vulnerabilidades em programas sendo executados no computador alvo no momento do recebimento da cópia;
b. diretamente pelo usuário, pela execução de uma das cópias enviadas ao seu computador;
c. pela realização de uma ação específica do usuário, a qual ele está condicionado como, por exemplo, a inserção de uma mídia removível.
Após o alvo ser infectado, o processo de propagação e infecção recomeça, sendo que, a partir deste momento, o computador que antes era o alvo passa a ser também originador dos ataques.
Trata-se do processo de propagação e infecção por
worm.
vírus.
backdoor.
trojan.
spyware.
Acerca de sistemas de segurança, ataques e malwares, assinale a opção correta.
A fase de disparo de um verme ou worm é caracterizada pela busca de outros sistemas para infectar, por meio de exame das tabelas de hosts ou repositórios semelhantes de endereços de sistemas remotos.
Em um ataque DDoS refletor, o atacante é capaz de implantar software zumbi em diversas máquinas distribuídas pela Internet, divididas em zumbis mestres e zumbis escravos. No ataque, o atacante coordena e dispara os zumbis mestres, que coordenam e disparam os zumbis escravos, e esses efetivamente enviam pacotes maliciosos para os alvos.
No caso da identificação indevida de tráfego como intrusão por um sistema IDS, ou identificação de falsos positivos, a adoção de contramedidas rígidas, como o bloqueio do tráfego, poderá contribuir para a quebra da disponibilidade da informação que deveria fluir pela rede.
A técnica avançada dos sistemas antivírus conhecida como sistema digital imune permite que um programa antivírus detecte vírus polimórficos complexos e mantenha altas velocidades de varredura.
Os tipos mais agressivos de adware incluem os sequestradores de navegadores, que exploram fragilidades nos sistemas navegadores para baixar e instalar automaticamente códigos maliciosos de clientes para redes zumbis ou botnets.
Os antivírus que utilizam assinaturas comportamentais são capazes de detectar vírus desconhecidos.
Certo
Errado
Assinale a alternativa que apresenta as palavras que preenchem, respectivamente, as lacunas do seguinte texto, sobre Firewall.
Um Firewall é um software ou um _____ que verifica informações provenientes da Internet ou de uma rede, e as bloqueia ou _____ que elas cheguem ao computador, dependendo das próprias configurações. Um firewall pode ajudar a impedir que hackers ou softwares malintencionados (como _____) obtenham acesso ao computador através de uma rede ou da Internet. Um firewall também pode ajudar a impedir o computador de enviar software mal-intencionado para outros computadores.
programa; elimina antes; vírus.
hardware; elimina antes; vírus.
programa; permite; worms.
hardware; permite; worms.
programa; elimina antes; worms.
Suponha o seguinte cenário: um usuário baixa de um sítio um software X que tem como finalidade a visualização de arquivos e pastas no Windows de uma forma muito mais fácil e com mais recursos, sendo considerada melhor que o próprio Windows Explorer. Porém, além dessa finalidade, X copia e envia por e-mail os arquivos acessados pelo usuário. Diante do exposto, X pode ser considerado que tipo de malware?
Botnet.
Cavalo de Troia.
Keylogger.
Vírus de macro.
Vírus encriptado.
A figura abaixo apresenta uma solução de segurança em que o dispositivo da Caixa I atua como intermediário entre um computador ou uma rede interna e outra rede externa, que normalmente é a internet. É geralmente instalado em servidores potentes, pois precisa lidar com um grande número de solicitações. Não permite a comunicação direta entre origem e destino.
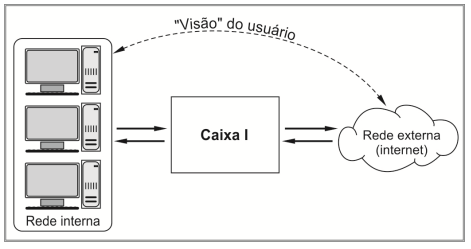
Todo o fluxo de dados necessita passar pela Caixa I. Desta forma, é possível, por exemplo, estabelecer regras que impeçam o acesso de determinados endereços externos ou que proíbam a comunicação entre computadores internos e determinados serviços remotos. Este controle amplo também possibilita o seu uso para tarefas complementares: o equipamento pode registrar o tráfego de dados em um arquivo de log, dentre outras possibilidades. Trata-se de um
firewall do tipo IPS.
proxy.
servidor VPN.
firewall stateful inspection.
servidor NAT.
Qual o nome do mecanismo em redes de computadores que controla e autoriza o tráfego de informações, estabelecendo filtros através de políticas de segurança?
Proxy.
Telnet.
Winsock.
Firewall.
Qual programa é usado para proteger um computador contra acessos não autorizados vindos da internet?
WEBMAIL
Antivírus
FIREWALL pessoal
ANTISPYWARE
BACKUP
O livre acesso à nuvem e a utilização de antivírus são boas práticas para prevenção e mitigação de ransomware (sequestro de dados).
Certo
Errado



