







Seu próximo nível começa aqui
Com a Assinatura Ilimitada, você tem tudo que precisa para sua aprovação.
Com a Assinatura Ilimitada, você combina prática, teoria e método em uma única assinatura com tudo que você precisa para sua aprovação.
Assinale a alternativa incorreta sobre políticas de segurança:
Uma política de segurança é a expressão formal das regras pelas quais é fornecido acesso aos recursos tecnológicos da empresa.
O principal propósito de uma política de segurança é informar aos usuários, equipe e gerentes, as suas obrigações para a proteção da tecnologia e do acesso à informação.
As características de uma boa política de segurança são:
1. Ela deve ser implementável através de procedimentos de administração, publicação das regras de uso aceitáveis, ou outros métodos apropriados.
2. Ela deve ser exigida como ferramenta de segurança, onde apropriado, e com sanções em que a prevenção efetiva não seja tecnicamente possível.
3. Ela deve definir claramente as áreas de responsabilidade para os usuários, administradores e gerentes.
Para que uma política de segurança se torne apropriada e efetiva, ela deve ser imposta a todos os níveis de empregados dentro da organização. O suporte é dispensável, deve ser obrigação das pessoas que usam os sistemas conhecê-los.
A política deve especificar os mecanismos por meio dos quais estes requisitos podem ser alcançados.
De acordo com a norma ISO 27001, a classificação de uma informação possui um processo de quatro etapas. A este respeito, assinale a alternativa correta .
Inventário de Ativos, Classificação da Informação, Rotulagem da Informação e Manuseio da informação
Análise de Conteúdo da Informação, Varredura de Vírus, Rotulagem da informação e Manuseio da informação
Classificação da Informação, Eliminação de Riscos para os documentos alterados, Inventário de Ativos e Manuseio da informação
Classificação da Informação, Armazenamento da Informação, Varredura de Vírus e Análise de Conteúdo da Informação
Convém que a política de segurança relacionada a controle de acesso da organização concentre as funções de pedido, autorização e administração de acesso em um grupo restrito e específico de colaboradores devidamente treinados para o desempenho dessas funções.
Certo
Errado
Atualmente, vem crescendo a modalidade de trabalho em acesso remoto. De modo ideal, a Política de Segurança da Informação (PSI) de uma organização deve abordar formas de controle para esse tema. A esse respeito, tendo em vista os conceitos da NBR ISO/IEC 27.002, assinale a alternativa correta.
A PSI de uma empresa não pode proibir o acesso remoto utilizando equipamentos particulares.
A organização pode e deve definir quais softwares não podem ser instalados nas máquinas dos usuários.
A PSI pode definir diretrizes de acesso para o acesso remoto utilizando equipamentos particulares diferentes do acesso com equipamentos de propriedade da organização.
A PSI não pode estabelecer critérios de segurança física dos ambientes remotos.
Por questões legais, uma PSI não pode estabelecer regras quanto ao acesso de familiares ao equipamento ou à informação.
Com relação à segurança de serviços de rede, os mecanismos de segurança, os níveis de serviço e os requisitos de gerenciamento de todos os serviços de rede devem ser identificados e incluídos, de acordo com a Norma 27001,
em qualquer acordo de serviços de rede, tanto para os serviços de rede providos internamente quanto para os terceirizados.
no planejamento estratégico da organização, dada a importância das redes de computadores para viabilizar os serviços essenciais para a organização.
no plano de continuidade de negócios, como ativos estratégicos e essenciais para a recuperação de eventuais desastres.
no grupo ativo de secundários, uma vez que a infraestrutura não é importante para as estratégias da organização.
no gerenciamento de projetos, uma vez que todos os projetos de software dependem da infraestrutura de redes.
A NBR ISO/IEC 27001 prescreve que, por medida de segurança, as informações documentadas como evidências de monitoramento, de auditoria e de análises críticas da segurança da informação sejam descartadas imediatamente após serem apresentadas aos gestores principais da organização.
Certo
Errado
A organização empresarial deve trabalhar bem o sistema de gestão de segurança da informação.
É correto afirmar que analisar criticamente as análises de riscos a intervalos planejados e analisar criticamente os riscos residuais e os níveis de riscos aceitáveis identificados levam em consideração mudanças relativas à/a
comunicação / execução de ações preventivas / auditoria.
análises regulares / detecção de eventos / gerenciamento.
organização, tecnologias / objetivos / processos de negócio.
ameaças ignoradas / eficácia dos controles implementados / eventos internos.
Assinale a opção que apresenta uma recomendação da norma ISO/IEC 27002 no que se refere aos métodos de implementação de controle de segurança da informação no gerenciamento de projetos.
A análise crítica de questões de segurança da informação deve ser feita conforme se identifique a necessidade.
Os objetivos de segurança da informação devem ser contemplados nos do projeto.
A avaliação dos riscos de segurança da informação deve ser conduzida na fase de testes de projeto.
A segurança da informação deve estar presente no projeto pelo menos a partir da sua fase de implementação.
As responsabilidades pela segurança da informação devem ser difundidas por todos os participantes do projeto.
De acordo com a Norma ABNT NBR ISO/IEC 27002:2013, no âmbito do Gerenciamento da segurança em redes, um método de controlar a segurança da informação em grandes redes é
definir que os administradores de sistemas não tenham permissão de exclusão ou desativação dos registros (log) de suas próprias atividades.
definir que as atividades e requisitos de auditoria envolvendo a verificação nos sistemas operacionais sejam cuidadosamente planejados e acordados para minimizar interrupção dos processos do negócio.
estabelecer e implementar regras definindo critérios para a instalação de software pelos usuários.
definir que as atualizações do software operacional, aplicativos e bibliotecas de programas sejam executadas por administradores treinados e com autorização gerencial apropriada.
dividir em diferentes domínios de redes que podem, por exemplo, ser escolhidos com base no nível de confiança.
Considere:
Manter a confidencialidade da informação de autenticação secreta, garantindo que ela não seja divulgada para quaisquer outras partes, incluindo autoridades e lideranças.
De acordo com a Norma ABNT NBR ISO/IEC 27002:2013, essa recomendação é do âmbito de
gerenciamento de acesso do usuário.
responsabilidades dos usuários.
controle de acesso ao sistema e à aplicação.
controles criptográficos.
responsabilidades e procedimentos operacionais.
De acordo com a NBR ISO/IEC 27002, quando do desenvolvimento de uma política sobre o uso de controles criptográficos, convém considerar
a identificação do nível requerido de proteção com base na avaliação de risco, considerando-se o tipo, a força e a qualidade do algoritmo de criptografia.
a realização de cópias de segurança ou arquivamento das chaves criptográficas.
a manutenção de registro e auditoria das atividades relacionadas ao gerenciamento de chaves.
a implementação de um firewall com vistas à melhora do algoritmo de criptografia.
a manutenção de um registro de auditoria de todos os acessos a código-fonte de programas.
A ABNT ISO/IEC 27001 auxilia as empresas na implantação de um Sistema de Gestão da Segurança da Informação (SGSI). Por ser orientada ao negócio, não apenas à tecnologia, esta norma provê orientações para criação dos processos e qualificação das pessoas que utilizam as tecnologias responsáveis por permitir às empresas alcançarem suas metas socioeconômicas.
A esse respeito, é correto afirmar que o objetivo geral dessa norma afirma que ela
exclui alguns tipos de organizações.
especifica os requisitos para melhorar um SGSI.
necessita de partes individuais de suas organizações.
especifica o controle para a implementação personalizada de requisitos.
Considerando-se aspectos de segurança da informação incluídos na ISO/IEC 27002:2013, na aquisição, desenvolvimento e manutenção de sistemas, é importante aplicar determinados tipos de controles, os quais incluem
a computação móvel e o trabalho remoto.
os controles criptográficos.
a política de segurança da informação.
a segurança dos equipamentos.
a classificação das informações.
Políticas de segurança relacionadas a trabalho remoto devem reafirmar o direito das organizações de realizar acessos intempestivos para verificações de segurança em equipamentos de propriedade particular que se conectem a sua rede para a realização desse tipo de trabalho, sendo tais acessos permitidos independentemente de qualquer legislação vigente sobre privacidade.
Certo
Errado
Sobre a norma ISO 27001, considere:
A norma tem como princ ípio geral a adoção pela organização de um conjunto de requisitos, processos e _____ com o objetivo de _____ e gerirem adequadamente o _____ da organização.
Assinale a alternativa que preencha correta e respectivamente as lacunas.
documentos / especificarem / objetivo
atividades / investigarem / ambiente
controles / mitigarem / risco
planejamento / atribuírem / projeto
De acordo com a norma ISO/IEC 27001, ao estabelecer um Sistema de Gestão de Segurança da Informação (SGSI), a empresa deve
utilizar o processo de análise de riscos apresentado na referida norma.
ter a política do SGSI determinada pelo escritório de segurança da informação da empresa.
ter o escopo do SGSI definido com base nos limites e nas aplicabilidades da referida norma.
justificar a omissão de controles necessários que estejam previstos na referida norma por meio do processo de tratamento dos riscos de segurança da informação.
conduzir suas auditorias internas em intervalos regulares, a partir dos critérios e do escopo definidos para cada uma delas.
Alguns cuidados deverão ser adotados pelos usuários no momento de criar suas senhas de acessos aos seus aplicativos. Os mesmos deverão ficar atentos para algumas regras de segurança. Sobre o tema segurança das informações e senhas de acessos, assinale a alternativa que não representa uma forma segura na criação de senhas de segurança.
Evite senhas fáceis, como nomes, datas de aniversário, placa de automóvel, número de telefone, nomes de filhos ou pais.
Tenha o hábito de alterar sua senha a cada período de dois a três meses de utilização.
Prefira memorizar sua senha, evitando anotações que possam torná-la conhecida por outras pessoas. Ou caso tenha dificuldades em memorizar, use a opção de salvála em telas de conexão ou programas de e-mail, dessa forma não precisará guardá-las anotadas em papeis.
Escolha senhas complexas, de preferência com oito dígitos, alfanuméricas, que intercalam números e letras, como por exemplo x7N0pq20.
A política de segurança define os direitos e as responsabilidades de cada um em relação à segurança dos recursos computacionais que utiliza e as penalidades às quais está sujeito, caso não a cumpra.
É considerada como um importante mecanismo de segurança, tanto para as Instituições como para os usuários, pois com ela é possível deixar claro o comportamento esperado de cada um. Desta forma, casos de mau comportamento, que estejam previstos na política, podem ser tratados de forma adequada pelas partes envolvidas.
A política de segurança pode conter outras políticas específicas, como:
I. Política de senhas: define as regras sobre o uso de senhas nos recursos computacionais, como tamanho mínimo e máximo, regra de formação e periodicidade de troca.
II. Política de backup; define as regras sobre a realização de cópias de segurança, como tipo de mídia utilizada, período de retenção e frequência de execução.
III. Política de privacidade: define como são tratadas as informações pessoais, sejam elas de clientes, usuários ou funcionários.
IV. Política de confidencialidade: define como são tratadas as informações institucionais, ou seja, se elas podem ser repassadas a terceiros.
V. Política de uso aceitável (PUA) ou Acceptable Use Policy (AUP): também chamada de "Termo de Uso" ou “Termo de Serviço”, define as regras de uso dos recursos computacionais, os direitos e as responsabilidades de quem os utiliza e as situações que são consideradas abusiva.
Apenas os Itens l, ll, lll e lV estão corretos.
Apenas os Itens Ill e V estão corretos.
Apenas os Itens l, ll, IV e V estão corretos.
Os itens l, ll, lll lV e V estão corretos.
Para responder à questão 29, considere a Figura 1, que mostra um roteador, na qual se inseriu, intencionalmente, no local apontado pela seta nº 1, um retângulo, de modo a ocultar qualquer texto existente nesse local. Em 2018, detectou-se uma falha crítica de segurança nesse equipamento que afetou mais de 185 mil aparelhos. Esses roteadores tinham uma fragilidade de segurança que não impedia o seu uso normal e contínuo, mas possibilitava a execução remota de códigos maliciosos, sem o conhecimento ou autorização de seus usuários, sendo esta fragilidade uma porta de entrada para possíveis invasões.
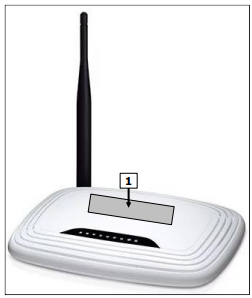
Figura 1 – Roteador
Segundo a ISO/IEC 27000:2018, a fragilidade de segurança do roteador da Figura 1, que podia ser explorada por uma ou mais ameaças, caracterizava para esse equipamento:
I. Um risco residual.
II. Uma vulnerabilidade.
III. Uma falha de disponibilidade.
Quais estão corretas?
Apenas II.
Apenas III.
Apenas I e II.
Apenas II e III.
I, II e III.
De acordo com a norma ISO 27001, relacione a Coluna 1 à Coluna 2, associando os termos de políticas de segurança às suas respectivas definições.
Coluna 1
1. Normas.
2. Instruções.
3. Evidências.
4. Políticas.
5. Procedimentos.
Coluna 2
( ) Diretrizes que devem ser seguidas. Responde ao “porquê” de realizar a Segurança da Informação, definindo diretrizes genéricas do que deve ser realizado pela organização para alcançar a Segurança da informação.
( ) Regras básicas de como deve ser implementado o controle ou conjunto de controles, que foram definidos nas políticas. Respondem “o quê” fazer para se alcançar as diretrizes definidas na política de segurança.
( ) Atividades detalhadas de como deve ser implementado o controle ou conjunto de controles. Respondem “como” fazer cada item definido nas normas específicas e suas políticas.
( ) Descrição de uma operação ou conjunto de operações para a execução da implementação de controles de segurança da informação.
( ) Mecanismos adotados para permitir a coleta e comprovação da aplicação dos controles de segurança da informação, sua eficácia e eficiência. Permitirá a rastreabilidade e uso em auditorias.
A ordem correta de preenchimento dos parênteses, de cima para baixo, é:
1 – 2 – 4 – 3 – 5.
2 – 1 – 3 – 5 – 4.
5 – 3 – 2 – 4 – 1.
4 – 1 – 5 – 2 – 3.
3 – 4 – 1 – 2 – 5.



