

Seu próximo nível começa aqui
Com a Assinatura Ilimitada, você tem tudo que precisa para sua aprovação.
Com a Assinatura Ilimitada, você combina prática, teoria e método em uma única assinatura com tudo que você precisa para sua aprovação.
Sobre o protocolo IPv6, é correto afirmar que
a sua implantação só ocorrerá após a substituição total do IPv4.
ele prevê cinco classes: A, B, C, D e E.
o endereçamento que ele prevê envolve 256 bits.
o endereço IPv6 2011:0fef:ba43::1234 é o mesmo que 2011:0fef:ba43:0000:0000:0000:0000:1234.
um endereço IPv6 é normalmente escrito como oito grupos de três dígitos hexadecimais.
O Modelo OSI (acrônimo do inglês Open System Interconnection) é um modelo de rede de computador referência da ISO, dividido em camadas de funções com objetivo de ser um padrão para protocolos de comunicação entre os mais diversos sistemas em uma rede local (Ethernet), garantindo a comunicação entre dois sistemas computacionais (end-to-end). Este modelo divide as redes de computadores em 7 camadas.
Dentre as camadas a seguir, assinale a única que não está corretamente definida.
Camada Física: encarregada da transmissão e recepção do fluxo de bits brutos não estruturados através de um meio físico. Ela descreve as interfaces eléctricas/ópticas, mecânicas e funcionais com o meio físico e transporta os sinais para todas as camadas superiores.
Camada de Aplicação: efetua a interface entre as aplicações e os protocolos de rede, provendo acesso aos serviços de rede, o que ocorre, por exemplo, na leitura de mensagens através de um cliente de e-mail. Essa camada contém uma variedade de funções normalmente necessárias. É aqui que encontramos, Telnet, FTP, SMTP e tantos outros.
Camada de Transporte: garante que as mensagens sejam entregues sem erros, em sequência e sem perdas ou duplicações. Ela elimina para os protocolos de camadas superiores qualquer preocupação a respeito de transferência de dados entre eles seus pares
Camada de Enlace: formata os dados a serem apresentados na camada de aplicativo. Ela pode ser considerada o tradutor da rede. Pode converter dados de um formato usado pela camada de aplicativo ou aplicação em um formato comum na estação de envio e, em seguida, converter esse formato comum em um formato conhecido pela camada de aplicativo na estação de recepção.
Atualmente muitos computadores, celulares e demais equipamentos eletrônicos contam com um protocolo sem fio de troca de dados que pode ser utilizado em pequenas distâncias. Esta tecnologia permite o envio e recebimento de arquivos, conexão com dispositivos como teclados, mouses e caixas de som, entre outras vantagens. Este protocolo recebe o nome de:
bluetooth.
telnet.
rj45.
torrent.
hdmi.
Posicionada entre as camadas de aplicação e de rede, a camada de transporte é uma peça central da arquitetura de rede em camada. Ela desempenha o papel fundamental de fornecer serviços de comunicação diretamente aos processos de aplicação. Diante do exposto, assinale a alternativa que contém apenas protocolos da camada de transporte:
HTTP e TCP.
TCP e IP.
UDP e TCP.
SSH e UDP.
Assinale a alternativa que apresenta o protocolo responsável por realizar o mapeamento de endereços lógicos (IP) em endereços físicos (MAC) quando utilizamos o IP sobre redes Ethernet.
TCP
ARP
ICMP
RARP
A NAT (Network Address Translation) é uma técnica
na qual cada computador recebe um endereço IP privado único, que é utilizado tanto para o roteamento do tráfego interno de uma rede como pode ser roteado para fora da rede, sem necessidade de tradução.
que possibilita rastrear o caminho de pacote por meio de ferramentas como traceroute.
que permite conexões diretas entre dois hosts.
paliativa desenvolvida para resolver o problema do esgotamento dos endereços IPv4.
que se mostrou ineficiente, pois não permite a economia de endereços IP.
Protocolos de comunicação podem ser denominados como um conjunto de regras que tem como objetivo controlar a comunicação, tornando-a eficiente e sem erros. Assinale a alternativa que denomina o tipo de protocolo responsável pela transferência de dados, mas que, no entanto, não verifica se os dados chegam ao destino:
ICMP.
SMTP.
TCP.
UDP.
Nos sistemas operacionais Windows 10, o aplicativo cliente Telnet da Microsoft
não está mais disponível e não pode ser habilitado, por ser um protocolo obsoleto.
está instalado e habilitado na configuração padrão do sistema.
só pode ser executado em um terminal elevado, isto é, com permissões de Administrador.
precisa ser instalado individualmente, por meio do instalador disponível no site da Microsoft.
precisa ser habilitado como um Recurso do Windows, na tela “Programas e Recursos”.
Um computador tem uma porta LAN com velocidade 10/100. Ele foi conectado via Ethernet a um Modem que tem suas portas LAN com velocidade 10/100/1000. Qual a velocidade máxima de comunicação entre eles?
1.
10.
100.
1000.
5000.
Segundo Morimoto (2009), no CIDR (Classless Inter-Domain Routing) são utilizadas máscaras de tamanho variável, conhecidas como VLSM (Variable Lenght Subnet Mask), que permitem uma flexibilidade significativa na criação das faixas de endereços IPv4. O uso de máscaras de tamanho variável implica trabalhar com endereços binários, pois a divisão pode ser feita em qualquer ponto.
Fonte: MORIMOTO, C. E. Redes: guia prático. 2. ed. Porto Alegre: Sul Editores, 2009, p. 349-350.
Considerando o endereço IP 192.168.7.53/27, podemos afirmar que o “/
representa a máscara 255.255.255.224.
indica que, no último octeto, foram utilizados 4 bits para endereço de rede.
significa que cada sub-rede será composta por 64 hosts.
possibilita a criação de, no máximo, 16 sub- -redes.
Um Oficial, administrador de rede local de uma Organização Militar, ao configurar sua LAN com o endereço IPv4 202.55.30.160/25 sabe que o máximo de hosts nessa rede será:
50
80
126
128
256
A chefe de um escritório de Tl, a fim de tornar mais simples a administração e melhorar o fluxo de dados dos 220 hosts da rede local da sua Organização Militar, com endereço 1Pv4 150.200.120.0/24, resolveu segmentar a rede em 4 partes iguais, uma para cada superintendência. Assinale a opção que apresenta a máscara de sub-rede a ser empregada.
255.255.255.192
255.200.120.0
255.255.255.128
150.255.255.0
255.255.255.224
Umas das principais motivações para o desenvolvimento do protocolo IPv6 foi expandir o espaço de endereçamento escasso disponível no IPv4, mas várias outras funcionalidades foram agregadas, alteradas ou removidas no protocolo com o objetivo de trazer novos recursos, aumentar a segurança e o desempenho. Essas modificações resultaram em diferenças nos cabeçalhos das duas versões, tais como os campos de fragmentação, soma de verificação e opções.
Em relação à forma como a fragmentação de datagramas em roteadores intermediários foi abordada no IPv6, é possível afirmar que:
Assim como já ocorria no IPv4, o IPv6 também não irá fragmentar o datagrama. Porém, a forma como o emissor é avisado foi alterada. No IPv4, um datagrama IP era enviado com essa informação no cabeçalho, enquanto no IPv6 é utilizado um pacote ICMP, que agora possui um código específico para essa situação.
Diferentemente do IPv4 que não aceita a fragmentação, o IPv6 passou a realizar a fragmentação. Desse modo, quando um roteador IPv6 recebe um datagrama maior que o suportado pelo enlace de saída, ele irá fragmentar o datagrama no tamanho correto, ficando o próximo roteador IPv6 responsável por remontá-lo.
Diferentemente do IPv4, o IPv6 não permite a fragmentação de datagramas. Quando um datagrama maior que o suportado pelo enlace de saída é recebido por um roteador IPv6, o datagrama é descartado e o roteador IPv6 envia uma mensagem ICMP ao remetente, que deverá reenviar os pacotes com o tamanho adequado.
Assim como o IPv4, o IPv6 continua realizando a fragmentação de datagramas recebidos com tamanho maior que o suportado pelo enlace de saída. Porém, ao receber o primeiro datagrama, o roteador notifica o remetente para que essa informação seja acrescentada à tabela de roteamento e os novos datagramas já sejam enviados no tamanho correto.
Assinale a alternativa que representa a primeira mensagem do protocolo DHCP que é enviada na rede, após a inicialização do cliente DHCP.
DHCPGET
DHCPREQUEST
DHCPAC
DHCPDISCOVER
DHCPOFFER
O protocolo _______ foi concebido para o usuário que não possui conexão permanente com a internet, pois suas mensagens precisam ser armazenadas no servidor remoto à espera do usuário estabelecer uma conexão com a internet. Quando isso ocorre, esse servidor envia as mensagens do usuário para o seu “inbox” local, e as deleta do servidor. Já o protocolo ______ mantém as mensagens no servidor, enviando para o usuário cópias das mensagens. As siglas que preenchem corretamente as lacunas acima são, respectivamente:
DSL e SMTP.
SMTP e FTP.
HTTP e DSL.
POP3 e IMAP.
TCP e P2P.
Julgue se as firmações abaixo são verdadeiras e em seguida assinale a alternativa correta:
I. A Intranet é uma rede privada de acesso restrito, mas que utiliza as mesmas tecnologias da internet, e por isso deve estar conectada à Internet.
II. Os plug-ins são programas que expandem a capacidade do browser em recursos específicos.
III. O protocolo HTTP é um protocolo de comunicação utilizado para assegurar que as informações trocadas nessa comunicação não sejam conhecidas por terceiros.
As afirmações I, II e III são verdadeiras.
As afirmações I, II e III não são verdadeiras.
Somente as afirmações I e III são verdadeiras.
Somente a afirmação II é verdadeira.
Das opções a seguir, indique a única que nomeia um serviço de internet que possibilita a um usuário, numa dada máquina, acessar uma outra máquina remota que esteja ligada à internet, podendo, assim, o usuário emitir comandos ao sistema operacional da máquina remota:
HTTP
FTP
SFTP
Telnet
Ethernet
O DHCP (Dynamic Host Configuration Protocol) é um protocolo
aberto para o acesso e manutenção de serviços de informação de diretório.
padrão da internet para o gerenciamento de dispositivos em redes IP.
padrão para o envio de e-mails através da internet.
para operação de serviços de rede de forma segura que utiliza criptografia.
que permite a atribuição manual e a atribuição automática de endereços IP.
O modelo OSI é uma descrição abstrata em camadas para o desenvolvimento de protocolos de redes de computadores e comunicação.
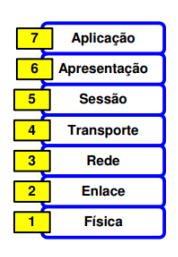
Sendo assim, marque analise as afirmativa que corresponde as características da camada de sessão.
I- Camada de sessão é vista como responsável por coordenar o fluxo dos dados entre os nós.
II- Na camada de sessão são implementadas regras para sincronização das trocas de mensagens, e por averiguar quais procedimentos a serem tomados em caso de falhas.
III- A camada de sessão tem objetivo de fornecimento desse serviço de gerência de conexão entre aplicações, provendo ainda o mecanismo de segurança, autenticação e sincronismo entre as partes.
Assinale a alternativa CORRETA.
III, apenas.
I e II, apenas.
II e III, apenas.
I, II, III.
Nenhuma das alternativas.
No IPv4, vários endereços são reservados para fins especiais. Dentre os endereços IP apresentados a seguir, o de uso privado é:
172.15.14.8
172.19.10.10
192.80.79.5
192.167.88.3
240.221.220.10