







Seu próximo nível começa aqui
Com a Assinatura Ilimitada, você tem tudo que precisa para sua aprovação.
Com a Assinatura Ilimitada, você combina prática, teoria e método em uma única assinatura com tudo que você precisa para sua aprovação.
Um administrador de rede precisa adquirir um equipamento que muda o sinal digital em analógico (e viceversa), permitindo, por exemplo, que se façam transmissões por linha telefônica.
Esse administrador deve adquirir o equipamento do tipo
Modem.
Hub.
Repetidor.
Switch-2.
Tomando como referência o modelo OSI, Hub, Switches e Roteadores funcionam, respectivamente, nas camadas
1, 3 e 3.
1, 2 e 3.
1, 3 e 2.
2, 1 e 3.
2, 3 e 2.
Em um Switch com 24 portas IEEE 802.3 100BASE-T, todas funcionando em modo full-duplex, com 3 VLANs configuradas, os números de domínios de colisão e de difusão são, respectivamente,
1 e 3
3 e 3
3 e 24
24 e 3
24 e 24
A figura abaixo ilustra um dos tipos de firewall, conhecido como proxy services ou apenas proxy, que representa uma solução de segurança para atuar como intermediário entre um computador ou uma rede interna e a rede externa, a internet.
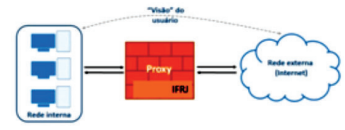
Adaptado de http://www.infowester.com/firewall.php
Esse tipo de Firewall também é conhecido como Firewall de:
aplicação.
contenção.
análise de pacotes.
inspeção de estados.
filtragem de frames.
No que diz respeito à segurança de equipamentos, de sistemas, em redes e na internet, o termo firewall possui o seguinte significado:
software de ataque às redes de computadores, empregado por hackers e crackers
sistema alternativo de energia para proteção de equipamentos de informática na internet
recurso empregado em redes de computadores que tem por objetivo evitar acessos não autorizados
método empregado na execução de cópias de segurança para garantir a integridade da informação
serviço virtual de computação em nuvem para armazenamento de pastas e arquivos
Em uma rede de computadores, diversos dispositivos podem estar interconectados e com acesso à internet. Tal conexão pode ser realizada por meio de uma rede sem fio, ou Wi-Fi, o que permite ao usuário mobilidade e praticidade. Assinale, a seguir, um equipamento que disponibiliza uma rede Wi-Fi aos usuários.
Pendrive.
Cabo UTP.
Estabilizador.
VOIP.
Access Point.
As medidas de segurança envolvem três tipos de defesa que são organizadas em camadas: segurança de perímetro, autenticação e autorização. É uma medida de segurança implementada como primeira camada para garantir a segurança de perímetro no acesso à rede:
PKI
firewall
biometria
controle de acesso baseado em regras
Em relação aos elementos de interconexão de redes de computadores, é correto afirmar que:
o repetidor, atuando na camada de enlace do modelo OSI, conecta segmentos de rede, amplificando e transmitindo os sinais elétricos que ocorrem em um segmento para o(s) outro(s).
um gateway é, essencialmente, uma ponte mais complexa, com múltiplas interfaces (multiport bridge). É um dispositivo de interconexão que comuta quadros entre segmentos de uma LAN de acordo com o endereço MAC das estações.
um hub é um dispositivo que age como centralizador de conexões de rede que atuam na camada de enlace do modelo OSI. É uma forma de repetidor multiporta.
uma ponte divide um domínio de colisão em domínios de menor dimensão. Cada interface da ponte determina um domínio de colisão.
uma ponte, atuando no nível físico do modelo OSI, toma a decisão de repassar ou não o tráfego com base no endereço MAC das estações.
Considere a seguinte configuração:
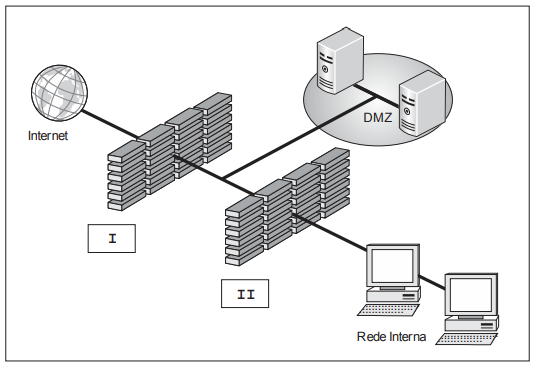
Analisando esta configuração de rede, é correto afirmar:
É uma configuração em que a DMZ faz uso do Bastion Host, que utiliza um firewall de filtragem (caixa I) e um firewall de proxy (caixa II). Suas vantagens incluem o custo mais baixo em relação a outras arquiteturas e a facilidade na administração por haver apenas um firewall para administrar na Rede Interna.
Nesta configuração back-to-back, há um firewall externo (caixa I) e um firewall interno (caixa II) nos lados da DMZ. Para que um usuário externo alcance a Rede Interna, ele terá que passar pelos dois firewalls. Esse cenário é indicado para redes corporativas devido ao custo mais alto e à administração mais complexa.
Nesta configuração é essencial usar senhas fortes para todos os recursos internos, pois caso haja qualquer problema que deixe a Rede Interna ou a DMZ vulneráveis a ataques externos, este seria único recurso para evitar que o atacante tomasse controle sobre os mesmos.
A caixa II traz um firewall de proxy que lê cada pacote de dados que passa por dentro e por fora da DMZ. Este firewall filtra o pacote baseado em conjuntos de regras programáveis implementadas pelo administrador da rede.
A caixa II traz um firewall de filtragem de pacotes que filtra todos os pedidos de um determinado protocolo ou tipo dos clientes da Rede Interna, que então faz estes pedidos à Internet representando o cliente local. Uma máquina da rede atua como um buffer entre usuários remotos mal intencionados e as máquinas dos clientes internos e da DMZ.
O técnico deve interligar os 20 computadores de uma sala em uma rede local de computadores − LAN e compartilhar os recursos. Para essa interligação, o técnico deve utilizar
uma Switch, pois não há a necessidade de gerenciar o roteamento dos pacotes na LAN.
um Roteador, uma vez que apenas ele é capaz de interconectar os computadores sem a ocorrência de colisão.
um HUB, pois é mais barato que o Roteador e tem a capacidade de gerenciar colisões de pacotes.
um Repetidor, uma vez que as distâncias são pequenas e não há a necessidade de gerenciamento das conexões.
uma Switch, pois é necessária a gerência das conexões dos computadores por meio de IPs na LAN.
O administrador da rede de um quartel da PM implementou uma técnica de regras em um firewall que consiste em uma política na qual os pacotes são descartados ou rejeitados, a menos que sejam especificam ente permitidos pelo firewall. Essa técnica é denominada:
com estado.
lista branca.
shell seguro.
security payload.
key exchange.
A segurança da informação exige dos analistas de TI habilidades técnicas para neutralizar ameaças no mundo virtual. Com o objetivo de proteger a rede interna contra ameaças e ataques da rede externa (Internet) é recomendável utilizar um sistema:
Firewall.
Antivírus.
Antispam.
Worm.
Switch.
Na configuração da figura abaixo, o servidor VPN é posicionado atrás do firewall.
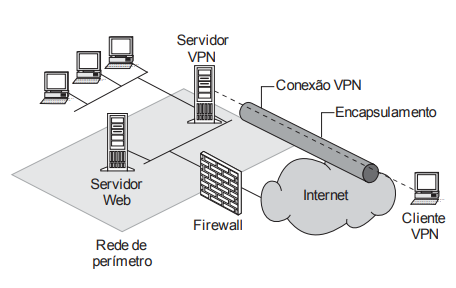
Em relação a esta configuração é correto afirmar:
A VPN é um segmento de rede IP na qual estão contidos os recursos disponíveis para os usuários da intranet, como servidores Web e servidores VPN. O servidor VPN faz interface com a intranet e com a própria VPN.
A conexão VPN deve ser configurada com filtros de entrada e saída para permitir a transmissão de tráfego de manutenção encapsulado e de dados encapsulados ao firewall.
Filtros adicionais são essenciais para permitir a transmissão do tráfego para o servidor VPN. Como camada de segurança adicional, o firewall também deve ser configurado com filtros de pacote SMTP ou NAT na interface de cliente VPN.
Como o firewall tem as chaves de criptografia para cada conexão VPN, ele filtra os cabeçalhos de texto com formatação dos dados encapsulados. Isso é um recurso a mais de segurança, pois impede o acesso não autorizado além do servidor Web.
Com o servidor VPN posicionado atrás do firewall, deverão ser configurados filtros de pacote para ambas as interfaces, da Internet e da Rede de perímetro. Neste caso, o firewall é conectado à Internet, e o servidor VPN funciona como um recurso de intranet conectado à rede de perímetro.
Um grupo de torcedores, insatisfeitos com o resultado do jogo em que seu time sofreu uma goleada, planejou invadir a rede de computadores do estádio onde ocorreu a disputa para tentar alterar o placar do jogo. Os torcedores localizaram a rede, porém, entre a rede interna e a externa, encontraram uma barreira que usou tecnologia de filtragem dos pacotes que eles estavam tentando enviar.
Essa barreira de segurança de filtro dos pacotes é o
firewall
antivírus
antispam
proxy
PKI
Uma empresa precisa compartilhar um único endereço IP válido para dar acesso à Internet a todos os equipamentos de um escritório. O administrador de redes informou que isso pode ser facilmente implementado por meio da instalação de um equipamento com:
IPS;
DNS;
RIP;
NAT;
BGP.
Os criminosos virtuais, também chamados de hackers, atacam computadores conectados à internet para roubar informações ou danificar o computador. Para protegê-lo, utiliza-se um software ou hardware que verifica as informações vindas da internet, conforme ilustrado na figura a seguir.
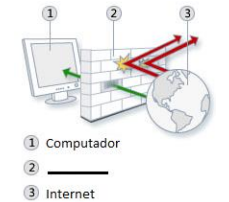
O software ou hardware utilizado para rejeitar ou permitir que informações da internet entrem no computador é o:
firewall;
cavalo de tróia (trojan);
anti-spyware;
certificado digital;
anti-vírus.
O planejamento da infraestrutura de rede Ethernet de uma empresa requer que os computadores possam se comunicar diretamente com todos os outros computadores configurados na mesma rede lógica. Para que isso seja possível é necessário conectar os computadores dessa rede a um equipamento com a função de
repetidor.
firewall.
comutador.
proxy.
NAT.
Um firewall do tipo roteador de filtragem de pacotes aplica a cada pacote que entra ou que sai um conjunto de regras embasadas nas informações de cabeçalhos dos pacotes e, de acordo com a correspondência com as regras, encaminha ou descarta o pacote.
Certo
Errado
Equipamentos conhecidos como “roteadores” são constantemente utilizados em instalações domésticas e pequenas empresas.
Assinale a opção que indica a principal função de um roteador nessas circunstâncias.
Estabelece a conexão física com a rede da operadora de Internet.
Gerencia as operações de download/upload executadas por meio do navegador.
Estabelece a velocidade de acesso com a rede da operadora de Internet.
Permite que a linha telefônica seja compartilhada por transmissões de voz e dados.
Compartilha a conexão da Internet com dois ou mais aparelhos.
Com relação a Firewalls, leia as afirmativas.
I. Previne ataques do tipo DoS.
II. Filtra pacotes que se baseiam no endereço IP, número de porta TCP/UDP.
III. Identifica se o dado veio do transmissor verdadeiro.
IV. Trabalha somente no nível de rede.
V. Estabelece conexões com aplicações externas em nome de um usuário interno.
Está correto apenas o que se afirma em:
I e II.
III e IV.
I, II e V.
III, IV e V.
IV e V.



