







Seu próximo nível começa aqui
Com a Assinatura Ilimitada, você tem tudo que precisa para sua aprovação.
Com a Assinatura Ilimitada, você combina prática, teoria e método em uma única assinatura com tudo que você precisa para sua aprovação.
Assinale a alternativa que preencha corretamente a lacuna. Em Segurança Computacional há um método de criptografia que utiliza a mesma chave tanto para a cifragem quanto para a decifragem, a qual chamamos de ______.
criptografia simétrica
criptografia assimétrica
assinatura digital
certificado digital
funções hash
Qual das alternativas representa corretamente o principal objetivo da assinatura digital em um contexto de segurança da informação?
Criptografar dados sensíveis.
Verificar a autenticidade e integridade de documentos eletrônicos.
Autenticar usuários em um sistema.
Proteger contra ataques de negação de serviço.
A realização de verificações de autenticidade e de integridade de informações sensíveis armazenadas ou transmitidas é viabilizada por meio de controles criptográficos, como, por exemplo, assinaturas digitais e códigos de autenticação de mensagens.
Certo
Errado
Normalmente, a chave privada está incluída em um certificado digital, assim, o destinatário de uma mensagem assinada digitalmente é capaz de fazer a verificação de assinatura.
Certo
Errado
Ao validar uma assinatura digital, o certificado digital vincula a ela um arquivo eletrônico com dados do signatário; tanto a assinatura digital quanto o arquivo são protegidos por criptografia pelo certificado digital, que deve ser emitido por uma autoridade certificadora credenciada.
Certo
Errado
Na verificação da assinatura digital, o destinatário da mensagem deve usar sua própria chave pública para verificar a assinatura.
Certo
Errado
O pilar base da assinatura digital é prover confidencialidade da mensagem, que, uma vez assinada, não pode ser decifrada, bem como o texto não pode se obtido às claras, tendo-se, assim, a confidencialidade garantida.
Certo
Errado
Em se tratando de segurança da informação, hoje há vários mecanismos para garantir a segurança dos dados. Sobre esse tema, analise as assertivas abaixo, assinalando V, se verdadeiras, ou F, se falsas.
( ) A auditoria é o processo de estabelecer a validade de uma identidade reivindicada.
( ) A autenticação é o emprego de técnicas matemáticas relacionadas com a segurança da informação, tais como a autenticação das entidades e a autenticação da origem para esconder informações sigilosas.
( ) Uma assinatura digital é um mecanismo criptográfico que tem função similar a uma assinatura escrita à mão.
( ) Um certificado é um tipo especial de assinatura digital, ele é um documento que contém a chave pública de um determinado usuário e outras informações adicionais.
A ordem correta de preenchimento dos parênteses, de cima para baixo, é:
V – F – F – V.
V – V – F – F.
V – F – V – F.
F – V – F – V.
F – F – V – V.
Sobre a assinatura digital, assinale a alternativa INCORRETA.
Permite comprovar a autenticidade de uma informação.
A codificação é feita sobre o hash e não sobre o conteúdo da informação.
Permite comprovar a integridade de uma informação.
A verificação da assinatura é feita com o uso de chave pública.
Possui prazo de validade.
Associe a coluna I à coluna II, em relação à criptografia e assinatura digital.
COLUNA I
1. Criptografia simétrica
2. Criptografia assimétrica
3. Assinatura digital
COLUNA II
( ) Também conhecida como criptografia de chave pública, utiliza duas chaves distintas: uma pública, que pode ser livremente divulgada; e uma chave privada, que deve ser mantida em segredo por seu dono.
( ) Também conhecida por criptografia de chave secreta ou única, utiliza a mesma chave tanto para codificar como para decodificar informações. É usada principalmente para garantir a confidencialidade dos dados.
( ) Também conhecida por permitir comprovar a autenticidade e a integridade de uma informação, ou seja, que ela foi realmente gerada por quem diz ter feito isso e que ela não foi alterada.
Assinale a alternativa que apresenta a sequência correta da coluna II.
3 - 2 - 1.
2 - 3 - 1.
1 - 2 - 3.
2 - 1 - 3.
A assinatura digital em um documento garante a confidencialidade dos dados.
Certo
Errado
O padrão de algoritmo de assinatura digital adotado pelo NIST (National Institute of Standards and Technology), fundamentado no conceito matemático de exponenciação modular e logaritmo discreto, é o
RSA.
AES.
ECC.
Diffi e‑Hellman.
DSA.
Amanda enviou uma mensagem à Virgínia que deve efetuar a verificação de assinatura feita por Amanda para o pacote.
O processo de verificação de assinatura digital a ser executado por Virgínia consiste em alguns passos, nos quais ela deve decifrar a:
assinatura digital, com a chave pública de Amanda contida no certificado digital, obtendo o sumário da mensagem gerado e cifrado por Amanda na assinatura;
assinatura digital, com a chave pública de Virgínia contida no certificado digital, obtendo o código digital gerado e cifrado pela Autoridade Certificadora;
criptografia, com a chave privada de Virgínia contida no código digital gerado e cifrado por Amanda, para a emissão do certificado;
assinatura digital, com a chave privada de Amanda contida no resumo criptográfico gerado e cifrado por Virgínia, quando da aquisição do certificado;
criptografia, com a chave pública de Virgínia a qual foi enviada por broadcast a todos os usuários da rede.
Para que se possa atestar a integridade de negócios, garantindo que uma operação realizada através da Internet seja legítima, deve-se usar o(a)
assinatura digital.
chave pública.
chave privada.
algoritmos de confidencialidade.
certificado digital.
Analise as seguintes asserções e a relação proposta entre elas:
I. A assinatura digital é obtida pelo algoritmo de chave pública, em que o usuário deve assinar digitalmente uma mensagem usando chave privada.
PORQUE
II. A manutenção de CA envolve a segurança da chave privada que caso seja descoberta comprometerá todo o sistema.
A respeito dessas asserções, assinale a alternativa correta.
As asserções I e II são proposições verdadeiras, e a II é uma justificativa da I.
As asserções I e II são proposições verdadeiras, mas a II não é uma justificativa da I.
A asserção I é uma proposição verdadeira, e a II é uma proposição falsa.
A asserção I é uma proposição falsa, e a II é uma proposição verdadeira.
As asserções I e II são proposições falsas.
A assinatura digital é um recurso em que um usuário, uma empresa ou um site tem à disposição para comprovar sua identidade na internet. Sobre assinatura digital, é CORRETO afirmar que:
Assinatura digital ou assinatura eletrônica é toda e qualquer forma de assinar documentos digitalmente que não usa criptografia.
A assinatura digital possui criptografia garantida por meio de certificado digital.
A assinatura digital não requer o uso de um certificado digital (SSD-CD).
Toda assinatura eletrônica caracteriza uma assinatura digital, mas nem toda assinatura digital é um tipo de assinatura eletrônica.
Mesmo possuindo certificado de Infraestrutura de Chaves Públicas Brasileira (ICP-Brasil), a assinatura digital não tem presunção de validade e/ou legalidade em relação aos signatários.
No cenário hipotético a seguir, em que as letras H, E e D designam, respectivamente, hash, emissor e destinatário, deseja-se usar criptografia com o objetivo de criar uma assinatura digital do emissor, de modo que o destinatário tenha certeza de que a mensagem foi assinada pelo emissor.
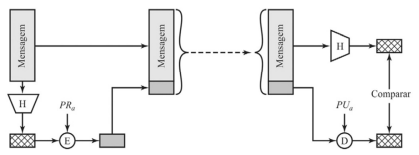
A partir das informações precedentes, assinale a opção correta.
Se for utilizada a chave privada do emissor, a mensagem poderá ser autenticada em termos de origem, mas não em termos de integridade de dados.
Ainda que corretamente aplicada, a assinatura digital não provê confidencialidade da mensagem.
No caso em questão, é necessário usar a criptografia simétrica para obter a autenticação da mensagem, assim como do emissor.
No caso em tela, para obter assinatura digital do emissor, é necessário que a função de hash produza uma saída de comprimento de acordo e proporcional com o tamanho da mensagem e da chave criptográfica utilizada.
Mesmo que o emissor tenha utilizado sua chave privada para cifrar o código hash, não é possível decifrá-la com a chave pública do emissor, pois é computacionalmente inexequível para um oponente que conheça a chave pública determinar a chave privada.
Criptografia é “codificar dados de modo que só possam ser decodificados por indivíduos específicos”. Encriptar e decriptar dados é um criptossistema que, normalmente, envolve um algoritmo, conhecido como cifra, e combina os dados originais, conhecidos como texto claro, com uma ou mais chaves. Uma chave é uma sequência de números ou caracteres conhecidos apenas pelo emissor e/ou destinatário. A mensagem secreta é texto cifrado.
(KIM e SOLOMON, 2014, p. 214.)
Considerando o exposto, analise as afirmativas a seguir.
I. Criptografia: cumpre quatro objetivos de segurança: confidencialidade; integridade; autenticação; e, usabilidade.
II. Criptografia de chave assimétrica: usa uma cifra com duas chaves separadas – uma para encriptação e outra para decriptação.
III. Assinatura digital: vincula uma mensagem ou dados a uma entidade específica. Pode ser também uma imagem de uma assinatura reproduzida eletronicamente.
IV. Infraestrutura de chave pública: é um conjunto de hardware, software, pessoas, políticas e procedimentos necessários para criar; gerenciar; distribuir; usar; armazenar; e, revogar certificados digitais.
Está correto que se afirma apenas em
I e II.
I e III.
II e IV.
I, II e III.
II, III e IV.
Maria assinou digitalmente um ofício e enviou a Carlos. Ao verificar a assinatura digital, Carlos confirmou a veracidade da assinatura de Maria.
Com isso, é correto afirmar que:
a mensagem é autenticada tanto em termos de origem quanto em termos de confidencialidade de dados;
a mensagem que está sendo enviada está a salvo de alteração, mas não de escuta por terceiros;
mesmo no caso de cifração completa da mensagem, não há qualquer proteção de integridade da mensagem;
Maria usou uma função de hash segura para gerar um valor de hash para a mensagem, e então cifrou o código de hash com sua chave pública;
quando Carlos recebe a mensagem mais a assinatura, ele calcula um valor do hash da mensagem e decifra a assinatura usando a chave privada de Maria.
O uso da técnica de assinatura digital ajuda a aumentar a segurança na transmissão de dados entre o seu transmissor e seu receptor. Uma das propriedades relacionadas ao uso dessa técnica é a do não-repúdio, que consiste em:
ninguém, além do transmissor e do receptor, poderá ler o conteúdo da mensagem enviada.
o receptor pode verificar a identidade alegada pelo transmissor.
o transmissor tem a confiança de que sua mensagem chegará sem alterações ao receptor.
o transmissor e o receptor possuem a mesma chave de criptografia, chamada chave simétrica.
um receptor deve ser capaz de provar que uma mensagem recebida proveio de determinado emissor.



