







Seu próximo nível começa aqui
Com a Assinatura Ilimitada, você tem tudo que precisa para sua aprovação.
Com a Assinatura Ilimitada, você combina prática, teoria e método em uma única assinatura com tudo que você precisa para sua aprovação.
No algoritmo AES, a cifra de decriptografia é idêntica à cifra de criptografia, assim como a sequência de transformações para a decriptografia é a mesma para a criptografia, o que pode ser considerado uma vantagem, já que apenas um único módulo de software ou firmware é necessário para aplicações que exigem tanto criptografia quanto decriptografia.
Certo
Errado
Para garantir privacidade nas comunicações de dados em TI, é importante atentar-se para os quesitos de segurança da informação do software com o uso de criptografia. O algoritmo AES (Advanced Encryption Standard) é um bloco de chaves binárias de:
512 bits.
128 a 256 bits.
32 bits, somente.
64 bits, somente.
64 a 256 bits.
Qual o protocolo responsável por prover segurança na camada de rede?
IP
ICMP
ARP
FTP
IPsec
Suponha que o algoritmo de hash SHA-1 tenha sido aplicado em um arquivo com tamanho 999 bytes, gerando um hash com tamanho 20 bytes. Se o mesmo algoritmo for aplicado em um arquivo com tamanho 10 bytes, que tamanho deve ter o hash gerado?
16 bytes.
20 bytes.
Deve ser menor que 20 bytes.
Deve ser maior que 20 bytes.
Depende do tipo de arquivo.
Assinale a alternativa que apresenta apenas algoritmos de criptografia de chave assimétrica.
Diffie-Hellman, RSA e DES.
3DES, AES e DES.
RSA, AES e IDEA.
Blowfish, ElGamal e IDEA.
RSA, ElGamal e Diffie-Hellman.
A criptografia, processo de cifrar uma mensagem para que pessoas que não precisem dessa informação possam decifrá‐la, cumpre quatro objetivos básicos de segurança: Confidencialidade, Integridade, Autenticação e Não repúdio. Essas ferramentas criptográficas são utilizadas pelos profissionais de segurança de TI para alcançar os objetivos de segurança das organizações/empresas. Existem duas categorias de criptografia: simétrica e assimétrica. A criptografia simétrica utiliza uma mesma chave para encriptar e decriptar a mensagem, enquanto que a criptografia assimétrica utiliza um par de chaves, sendo uma para encriptar e a outra para decriptar a mensagem. Da mesma forma, os algoritmos são classificados em simétricos e assimétricos. Assinale a alternativa que apresenta algoritmos assimétricos.
RC2; RC4.
RSA; Elgamal.
Des triplo; AES.
Cast; Blowfish.
Analise a figura abaixo, que representa um cenário de distribuição de chaves proposto por POPE (1979), citado por Stallings (2008).
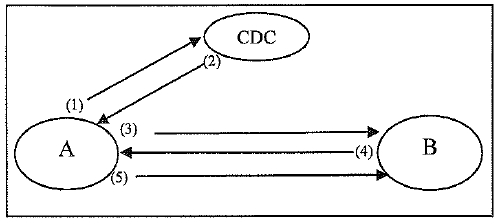
Cenário de distribuição de chaves
Dados:
- CDC é um Centro de Distribuição de Chaves;
- A e B são dois usuários que desejam se comunicar através de uma conexão criptografada;
- As setas de (1) a (5) representam a comunicação realizada entre cada elemento;
- Considere que: ID1 é a identidade de um usuário;
- Ni é um NONCE;
- KS é a chave de sessão;
- Ki é uma chave compartilhada entre CDC e usuário;
- E é um algoritmo criptográfico combinado entre os elementos da comunicação;
- f é uma função que realiza alguma transformação em Ni; e
- || é o símbolo de concatenação.
Com relação à figura e aos dados acima, assinale a opção INCORRETA.
o usuário A envia ao CDC a solicitação de uma chave de sessão para proteger a conexão lógica entre A e B. Para tal, envia ( 1) : IDA || IDB || N1.
CDC responde o usuário A, enviando a chave de sessão em (2): E (Ka, [KS || IDA || IDB || N1]) || E (Kb, [Ks || IDA)•
O usuário A retira de (2) a parte da mensagem que deve ser enviada ao usuário B a fim de estabelecer a sessão segura. Assim, o usuário A envia (3): E (Ka, [Ks || IDA || IDB || N1]).
Usando a chave de sessão recebida, o usuário B envia ao usuário A o nonce N2 para evitar o mascaramento de uma conexão passada, enviando (4): E(Ks,N2 ).
Também usando Ks, o usuário A responde com(S): E(Ks, f (N2)). Finalmente, a sessão criptografada entre A e B está estabelecida.
O IPSec é um conjunto de padrões utilizados para que se possa garantir uma comunicação segura entre dois ou mais hosts em uma rede, mesmo que as informações sejam enviadas por um meio não seguro. Em relação ao IPSec, é incorreto afirmar que:
fornece autenticação em nível da rede, a verificação da integridade de dados e transmissão com criptografia.
no funcionamento no modo de transporte, todo o pacote IP, incluindo o cabeçalho, é encapsulado no corpo de um novo pacote IP com um cabeçalho IP completamente novo.
o gerenciamento de chaves é definido por um conjunto separado de mecanismos, com suporte para distribuição automática ou manual.
o protocolo AH (Authentication Header) tem por objetivo adicionar autenticação e integridade, garantindo a autenticidade do pacote e também que este não foi alterado durante a transmissão por algum eventual atacante
o protocolo ESP (Encapsulating Security Payload) tem por objetivo adicionar autenticação e confidencialidade, a fim de garantir que somente os destinatários autorizados possam ter acesso ao conteúdo do pacote.
Um sistema de computador envia uma mensagem para um receptor, acompanhada de um resumo dessa mensagem cifrado com chave privada. O objetivo é garantir que o sistema receptor decifre o resumo com uma chave pública enviada pelo remetente, calcule um novo resumo com base na mensagem recebida e compare o resultado com a mensagem original para garantir a integridade. Essa função criptográfica é chamada:
Criptografia pública cptu.
Criptografia privada cptp.
Resumo criptográfico hash.
Criptografia simétrica simt.
Resumo criptográfico gram.
A criptografia visa enviar as informações na forma de códigos, de modo que somente determinados grupos de pessoas possam compreender. O tipo de criptografia que não precisa do segredo e nem do contato prévio entre as partes e que permite detectar intrusos mesmo que esse tenha um grande poder computacional é a:
Wired Equivalent Privacy;
Wi-Fi Protected Access;
Quântica;
Chave simétrica;
Chave assimétrica.
Selecione a alternativa que complete a seguinte frase de forma correta:
“A criptografia __________ se baseia na existência de uma chave pública e uma chave privada”.
simétrica.
assimétrica.
antissimétrica.
HTTPS.
público - privada.
Em relação aos tipos de criptografia, é correto afirmar que:
a codificação com chaves assimétricas é do tipo mais simples de criptografia, já que tanto o emissor quanto o receptor da mensagem possuem a mesma chave, ou seja, a mesma chave é usada tanto na codificação quanto na decodificação.
a criptografia hash consiste na multiplicação de 2 números primos muito grandes para a geração de um terceiro número chamado de valor hash.
a utilização de algoritmos reversos para desencriptação de mensagens acaba por elevar o tempo computacional dos algoritmos de criptografia assimétrica, tornando inviável o seu uso em uma comunicação intensa.
o método de chave simétrica utiliza 2 chaves, uma chave pública e uma privada
uma função hash é dita two-way, pois uma vez obtido o valor hash, é computacionalmente possível fazer o processo inverso, ou seja, executar a fatoração desse valor para encontrar os 2 números primos que o geraram.
Ana decide garantir a confidencialidade de um arquivo a ser enviado por e-mail a Bruno. Para tal, utiliza o algoritmo RSA. Que chaves devem ser utilizadas para abrir o arquivo?
Ana deve gerar uma chave única, que deve ser utilizada por ambos, tanto para cifrar como para decifrar.
Bruno deve gerar uma chave única, que deve ser utilizada por ambos, tanto para cifrar como para decifrar.
Ana deve utilizar a chave privada de Bruno para cifrar, e Bruno deve usar sua chave pública para decifrar.
Ana deve utilizar a chave pública de Bruno para cifrar, e Bruno deve usar sua chave privada para decifrar.
Ana deve utilizar a chave pública de Bruno para cifrar, e Bruno deve usar a chave pública de Ana decifrar.
O Analista Judiciário da área de TI incumbido de melhorar a segurança da informação do TRT da 3a Região deseja escolher o esquema de criptografia a ser utilizado para uma transferência de urgência de grande quantidade de dados entre os Tribunais. Dentre os esquemas de criptografia, o Analista deve escolher o de chave
simétrica, pois apresenta maior velocidade de processamento se comparado ao de chave assimétrica.
assimétrica, pois utiliza um algoritmo eficiente e de maior desempenho de processamento se comparado ao de chave simétrica.
simétrica devido à facilidade que este apresenta para enviar a chave pela internet de forma segura.
assimétrica, pois requer a utilização de duas chaves para criptografar e descriptografar a informação, o que o torna mais seguro que o de chave simétrica.
simétrica devido à facilidade que este apresenta para gerenciar grande quantidade de chaves se comparado ao de chave assimétrica.
O DES (data encryption standard) é considerado um algoritmo de criptografia assimétrico, visto que as suas chaves pública e privada são diferentes.
Certo
Errado
Em relação à criptografia, analise as afirmativas abaixo:
I. A criptografia simétrica é a ideal para ser usada para a finalidade de autenticação.
II. O protocolo SSL utiliza uma mistura de criptografia simétrica e assimétrica.
III. Uma das vantagens da criptografia simétrica sobre a assimétrica é a velocidade de processamento.
Está correto somente o que se afirma em:
I;
II;
III;
I e II;
II e III.
Supondo que o usuário A deseja enviar, por e-mail, dados sigilosos ao usuário B, o que poderia ser realizado para garantir a confidencialidade dos dados, lembrando que pode haver algum espião, na rede, entre os dois usuários
O usuário A deve aplicar hash no e-mail.
O usuário A deve aplicar criptografia simétrica no e-mail, mas antes deve enviar a chave privada de A ao usuário B.
O usuário A deve aplicar criptografia simétrica no e-mail, mas antes deve enviar a chave pública de B ao usuário B.
O usuário A deve aplicar assinatura digital no e-mail, mas antes deve enviar a chave pública de A ao usuário B
O usuário A deve aplicar criptografia assimétrica no e-mail, utilizando a chave pública de B para cifrar.
Utilizando criptografia assimétrica, um técnico gera um par de chaves, e envia sua chave-pública para seu chefe, que cifra uma mensagem com a chave-pública do técnico. Após este procedimento, pode-se concluir corretamente que
tanto o gerente quanto o técnico poderão decifrar a mensagem utilizando suas respectivas chaves-privadas.
somente o gerente poderá decifrar a mensagem utilizando sua chave-privada.
ambos poderão decifrar a mensagem utilizando algoritmos de hash ou de checksum.
somente o técnico será capaz de decifrar a mensagem utilizando sua chave-privada.
o gerente poderá decifrar a mensagem utilizando a chave-pública do técnico.
Quais algoritmos de criptografia representam um algoritmo simétrico, um algoritmo assimétrico, um de HASH e um clássico, respectivamente?
RSA, AES, SHA-512 e Classic.
DES, RSA, SHA-1 e Vigenère.
AES, RSA, MD4 e Curva Elíptica.
3DES, MDS, PGP e El Gamal.
El Gamal, Rijndael, Diffie-Hellman e César.



