







Seu próximo nível começa aqui
Com a Assinatura Ilimitada, você tem tudo que precisa para sua aprovação.
Com a Assinatura Ilimitada, você combina prática, teoria e método em uma única assinatura com tudo que você precisa para sua aprovação.
A figura representa o esquema de funcionamento de um processo criptográfico, que usa uma mesma chave, tanto na codificação quanto na decodificação.
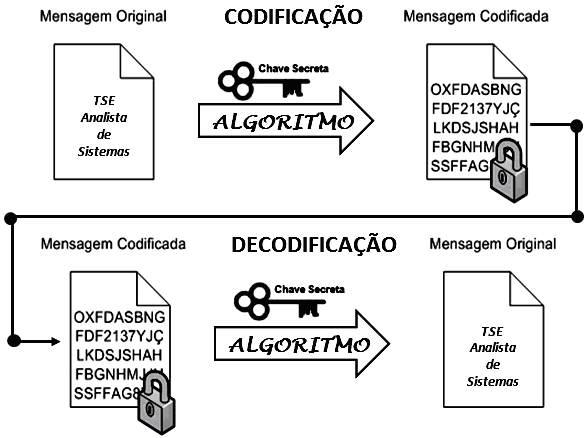
Nesse processo, antes de enviar a mensagem criptografada, o emissor ao receptor envia a chave privada que será utilizada para descriptografá-la. O esquema descrito caracteriza um tipo de criptografia, conhecido como de chave
HAMMING.
HASHING.
SIMÉTRICA.
ASSIMÉTRICA.
Sobre o algoritmo de criptografia RSA, considere as afirmativas a seguir.
I. A dificuldade no ataque ao RSA consiste em encontrar os fatores primos de um número composto.
II. É baseado em criptografia simétrica.
III. É computacionalmente inviável gerar um par de chaves.
IV. Pode ser utilizado para autenticação do emissor e do receptor.
Assinale a alternativa correta.
Somente as afirmativas I e II são corretas.
Somente as afirmativas I e IV são corretas.
Somente as afirmativas III e IV são corretas.
Somente as afirmativas I, II e III são corretas.
Somente as afirmativas II, III e IV são corretas.
O Advanced Encryption Standard (AES) é um padrão de criptografia publicado pelo National Institute of Standards and Technology (NIST) em 2001.
Sobre o AES, assinale a alternativa correta.
Utiliza tamanho de chave de 64 bits.
Utiliza tamanho de bloco de 128 bits.
Usa uma estrutura de Feistel.
Cada rodada completa consiste em duas funções distintas: substituição de bytes e operações aritméticas sobre um corpo finito.
A melhor maneira de quebrar o AES é um ataque por força bruta.
Os algoritmos de criptografia DES, RSA e IDEA são, respectivamente, classificados como:
Assimétrico, assimétrico e simétrico.
Simétrico, assimétrico e assimétrico.
Simétrico, simétrico e assimétrico.
Simétrico, assimétrico e simétrico.
Assimétrico, simétrico e assimétrico.
Algoritmo de hashing de autenticação de 128 bits e unidirecional, produz um código de autenticação de 16 bits (a síntese de mensagem) a partir dos dados de qualquer tamanho com ou sem uma chave de qualquer tamanho. Descrito na RFC 1321, trata-se do
RSA.
SHA-3.
RC4.
DES.
MD5.
Uma das desvantagens decorrentes do uso de mecanismos de criptografia assimétricos, relativamente à criptografia simétrica, consiste no aumento do custo computacional para produzir uma mensagem cifrada com igual resistência a ataques.
O protocolo LDAP (lightweight directory access protocol) não possui utilidade em uma infraestrutura de chave pública.
Um servidor SSH (secure shell) que esteja rodando em um sistema operacional GNU/Linux suporta o algoritmo RSA para geração de chaves de autenticação, mas esse servidor falha caso se utilizem chaves ou o algoritmo DSA.
O protocolo SSL, muito utilizado na camada física do protocolo TCP/IP, foi desenvolvido para a segurança entre aplicações.
O protocolo IPSEC possui a capacidade de esconder os endereços IPs internos, pois suporta o recurso chamado NAT (network address translation).
A distribuição de chaves é mais simples e segura na utilização de um sistema criptográfico simétrico ou de chave secreta que na utilização de um sistema criptográfico assimétrico ou de chave pública.
Certo
Errado
Um dos algoritmos assimétricos de chave pública mais amplamente utilizado baseia-se na teoria dos números primos. Seu funcionamento é descrito a seguir:
Esse algoritmo é conhecido por
AES.
RSA.
ElGamal.
Blowfish.
Diffie-Hellman.
A mensagem a ser assinada é inserida em uma função de hash que produz um código hash seguro, de tamanho fixo. Esse código de hash é, então, criptografado usando a chave privada do emissor para formar a assinatura. Tanto a mensagem como a assinatura são então transmitidas. O destinatário pega a mensagem e produz um código de hash. O destinatário também decriptografa a assinatura, usando a chave pública do emissor. Se o código de hash calculado combinar adequadamente com a assinatura decriptografada, a assinatura é aceita como válida. O texto refere-se à técnica para gerar assinaturas digitais utilizadas no
Secure Hash Algorithm Standard (SHAS).
Digital Signature Standard (DSS).
Digital Signature Algorithm (DAS).
Federal Information Processing Standard Algorithm (FIPSA).
Rivest-Shamir-Adleman (RSA).
Analisando os procedimentos de Ana e Marcelo, conclui-se que
se um hacker possuir a chave pública de Marcelo e se fizer passar por ele, enviando a chave pública para Ana, ele poderá obter a chave simétrica gerada por Ana.
o tipo de sistema criptográfico adotado a partir do passo 5 apresenta um desempenho melhor do que o utilizado até o passo 4, apesar de ser menos seguro.
uma vez que Ana utilizou a chave pública de Marcelo, Marcelo tem como verificar a autenticidade da chave simétrica.
devido à criptografia simétrica, as mensagens originadas por Ana terão sempre o mesmo tamanho, independente do tamanho original antes da criptografia.
São exemplos válidos de algoritmos criptográficos utilizados por Ana para gerar a chave simétrica e por Marcelo para criar o sistema de chave pública, respectivamente,
3-DES e MD5.
MD5 e RSA.
AES e 3-DES.
DES e RSA.
RSA e DES.
Se a segurança demandada por uma comunicação referir-se apenas à integridade das mensagens, é adequado o uso de hashes criptográficos, o que, além do mais, não apresenta o inconveniente da complexidade técnico-operacional que caracteriza o gerenciamento de chaves.
IPSec, L2TP, L2F e PPTP são alguns dos protocolos utilizados na criação de túneis virtuais.
Certo
Errado
Considere que Alice e Bob são duas entidades que se comunicam utilizando um canal inseguro. Para dar segurança à comunicação, eles resolveram realizar os seguintes passos:
1 – Bob criou um sistema criptográfico de chave pública e enviou sua chave pública para Alice através do canal;
2 – Alice, então, gerou uma chave de 64 bits para um esquema de chaves simétricas;
3 – Alice criptografou a chave simétrica, utilizando a chave pública de Bob, e enviou, através do canal, o resultado para Bob;
4 – Bob decriptou a informação recebida utilizando a sua chave privada, recuperando a chave simétrica gerada por Alice;
5 – Alice e Bob passam a se comunicar através de um sistema criptográfico simétrico.
Com base nessas afirmações, conclui-se que
se após o passo 5 um hacker conseguir a senha privada de Bob, a comunicação passará a ser insegura.
se um hacker possuir a chave pública de Bob e se fizer passar por ele enviando a chave pública para Alice ele poderá obter a chave simétrica gerada por Alice.
o tipo de sistema criptográfico adotado a partir do passo 5 apresenta um desempenho melhor do que o utilizado até o passo 4, apesar de ser menos seguro.
uma vez que Alice utilizou a chave pública de Bob, Bob tem como verificar a autenticidade da chave simétrica.
devido à criptografia simétrica, as mensagens originadas por Alice terão sempre o mesmo tamanho, independente do tamanho original antes da criptografia.
A respeito de criptografia simétrica e assimétrica, analise as afirmativas a seguir.
I. Os protocolos TLS (Transport Layer Security) e SSL (Secure Sockets Layer) utilizam exclusivamente criptografia assimétrica para cifrar dados, porque esse tipo de criptografia é considerado mais seguro e computacionalmente menos custoso.
II. Em um algorítmo de criptografia assimétrica a mesma chave é usada tanto para cifrar quanto para decifrar os dados.
III. Os algorítmos AES, RC4 e 3DES são utilizados para criptografia simétrica.
Assinale:
se somente a afirmativa I estiver correta.
se somente a afirmativa II estiver correta.
se somente a afirmativa III estiver correta.
se somente as afirmativas II e III estiverem corretas.
se todas as afirmativas estiverem corretas.
A criptografia nasceu da necessidade de proteger as informações de pessoas não autorizadas a acessá-las. Existem dois tipos de criptografias: criptografia simétrica (uso de uma mesma chave criptográfica para cifrar e decifrar uma mensagem) e criptografia assimétrica (diferentes chaves criptográficas para cifrar e decifrar uma mensagem).
É correto afirmar que, entre os exemplos de criptografia simétrica, NÃO se inclui:
AES (Advanced Encryption Standart).
DES (Data Encryption Standard).
IDEA (International Data Encryption Algorithm).
RSA (Rivest Shamir Adleman).



