







Seu próximo nível começa aqui
Com a Assinatura Ilimitada, você tem tudo que precisa para sua aprovação.
Com a Assinatura Ilimitada, você combina prática, teoria e método em uma única assinatura com tudo que você precisa para sua aprovação.
Sobre algoritmos de criptografia, assinale a resposta correta.
I. DES
II. AES
III. RSA
IV. IDEA
V. Blowfish
VI. DSA
Os itens I, III, V e VI são algoritmos de criptografia SIMÉTRICA.
Os itens I e V são algoritmos de criptografia ASSIMÉTRICA.
Os itens III e VI são algoritmos de criptografia ASSIMÉTRICA.
Apenas o item V é um algoritmo de criptografia SIMÉTRICA.
Sobre função de resumo (hash), assinale a alternativa INCORRETA.
SHA-256 e MD5 são exemplos de funções de resumo.
Pode ser usada para verificar a integridade de um arquivo.
Pode ser usada para gerar assinaturas digitais.
Uma mesma função de resumo nunca gera resumos iguais para informações diferentes.
É um método criptográfico que, quando aplicado sobre uma informação independente do tamanho que ela tenha, gera um resultado de tamanho fixo.
Sobre criptografia, observe os termos:
I. Sistemas de Chave Simétrica
II. Criptografia de chave única.
III. Criptografia de chave secreta.
Eles são utilizados para cifragem e decifragem e referem-se, respectivamente, a:
Algoritmos de Chave Simétrica, Criptografia Assimétrica e Criptografia de Chave Pública.
Algoritmos de Chave Assimétrica, Criptografia Simétrica e Criptografia de Chave Pública.
Algoritmos de Chave Pública, Criptografia Assimétrica e Criptografia de Chave Simétrica.
Algoritmos de Chave Assimétrica.
Algoritmos de Chave Simétrica.
São exemplos de algoritmos de criptografia assimétrica e simétrica, respectivamente:
IDEA e RSA.
DES e IDEA.
RSA e DES.
RC2 e IDEA.
Triple DES e RC4.
Um Analista em Tecnologia da Informação do TRT da 1a Região deve escolher um algoritmo de criptografia assimétrica para os serviços de acesso à rede de computadores do Tribunal. O Analista deve escolher o
AES.
RSA.
RC4.
DES.
IDEA.
Para melhorar a segurança da informação, são utilizados processos de criptografia sobre a informação transmitida. Uma das técnicas de criptografia amplamente difundida é o DES (Data Encryption Standard), na qual o processo de criptografia envolve, sobre os dados originais, a primeira etapa de
inversão.
permutação.
separação.
substituição.
inserção da chave.
São algoritmos de criptografia:
PKI e DES.
DES e RSA.
TCP e MD5.
DMZ e lMAP.
AES e RAID.
Referente à criptografia assimétrica, considere:
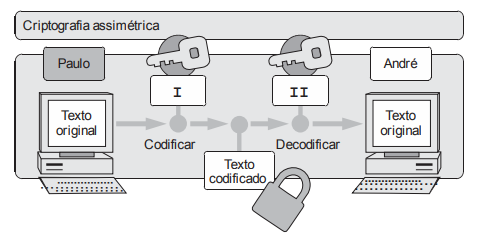
I e II correspondem, respectivamente, às chaves
privada de Paulo e privada de André.
pública de André e privada de André.
pública de Paulo e privada de Paulo.
privada de André e pública de André.
privada de Paulo e pública de André.
Assinale a opção correta relativa à Segurança da Informação.
Criptografia: técnica para converter uma mensagem de texto entre sistemas operacionais distintos.
Autenticação: sequência de símbolos destinada a permitir que o algoritmo cifre uma mensagem em texto claro ou decifre uma mensagem criptografada.
Autenticação: procedimento destinado a autorizar a sintaxe de determinada mensagem.
Autenticação: procedimento destinado a verificar a validade de determinada mensagem.
Inicializador: sequência de símbolos destinada a permitir que o algoritmo inicie uma mensagem em texto claro para decifrar uma mensagem criptografada.
Considere as seguintes assertivas sobre funções e algoritmos criptográficos:
I. SHA-512 é uma função hash.
II. RSA é um algoritmo criptográfico assimétrico
ou de chave pública.
III. AES é um algoritmo criptográfico simétrico.
Quais estão corretas?
Apenas I.
Apenas II.
Apenas III.
Apenas II e III.
I, II e III.
Suponha que Ana, Beatriz e Carla utilizem um algoritmo de criptografia assimétrica para garantir a autenticidade dos dados. Beatriz envia uma mensagem cifrada para Ana. Que chave Beatriz utilizou?
Chave privada de Ana.
Chave privada de Beatriz.
Chave pública de Ana.
Chave única de Ana.
Chave única de Beatriz.
Assinale a opção que completa corretamente as lacunas da sentença abaixo.
Em relação à assinatura digital, existe um esquema de autenticação que não exige a criptografia da mensagem inteira. Esse esquema se baseia na ideia de uma função de HASH unidirecional que extrai um trecho qualquer do texto simples e, a partir dele, calcula uma sequência de bits de tamanho fixo. Essa função de HASH, representada por MD (MESSAGE DIGEST) , geralmente é chamada de sumário da mensagem e suas quatro propriedades mais importantes são: Se MD (P) for fornecido, será ________ encontrar P; se P for fornecido, o cálculo de MD (P) será ________; dado P, ninguém pode encontrar P' tal que MD (P') ________ MD (P) e uma mudança na entrada de até mesmo 1 bit produz uma saída ________ .
efetivamente impossível/muito fácil/>/
efetivamente impossível/muito fácil/=/muito diferente
muito fácil/muito fácil/>/
muito fácil/impossível/=/muito diferente
muito fácil/impossível/</
A finalidade da função de hash é produzir uma “impressão digital” de arquivo, mensagem ou outro bloco de dados. Para ser útil na autenticação de mensagens, uma função de hash H precisa ter as seguintes propriedades, EXCETO:
H pode ser aplicado a um bloco de dados de qualquer tamanho.
H(x) é difícil de calcular para qualquer x e, mesmo assim, torna as implementações de hardware e software práticas.
É computacionalmente inviável encontrar qualquer par (x, y) tal que H(x) = H(y). Sendo, às vezes, conhecido como resistência a colisões ou resistência forte a colisões (strong collision resistance).
Para qualquer bloco dado x, é computacionalmente inviável encontrar y ≠ x, tal que H(y) = H(x). Sendo, às vezes, conhecido como resistência à segunda inversão ou resistência fraca a colisões (weak collision resistance).
Para qualquer valor de h dado, é computacionalmente inviável encontrar x, tal que H(x) = h. Sendo, às vezes conhecido na literatura como resistência à primeira inversão ou propriedade unidirecional (one-way property).
Para fornecer confidencialidade com criptografia de chave simétrica, uma solução é usar a criptografia de chaves simétricas para a codificação da informação a ser transmitida e a criptografia de chaves assimétricas para o compartilhamento da chave secreta, neste caso, também chamada de chave de
hash.
autenticação.
Diffie-Hellman.
enlace.
sessão.
A criptografia é uma técnica que utiliza cifra, definida como uma transformação de caractere por caractere ou de bit por bit, sem levar em conta a estrutura linguística da mensagem. No método de transposição, a cifra se baseia em uma chave ou frase que não contém letras repetidas. Nesse contexto, usando como chave a palavra “JANEIRO”, o texto simples “RIO*CIDADEMARAVILHOSA” corresponderá ao seguinte texto cifrado:
IDI*MHCAORAVOELDAAIRS
*MH IDIRAVCAODAAOELIRS
IRSDAAOELRAVCAO*MHIDI
CAORAVIDI*MH IRSOELDAA
Um dos conceitos básicos da criptografia é a utilização da função resumo (hash) cuja finalidade é:
criptografar o documento original.
compor a assinatura digital.
autenticar a chave privada.
distribuir a assinatura digital.
autenticar a assinatura digital.
O SHA-1, comumente usado em protocolos de segurança, como TLS, SSH e IPSec, também é utilizado por alguns sistemas de controle de versão como Git e Mercurial para garantir a integridade das revisões.
A desvantagem dos algoritmos de chave simétrica é a exigência de uma chave secreta compartilhada. A fim de garantir a comunicação segura entre toda uma população de 4 pessoas, o total de chaves necessárias é:
10.
4.
12.
6.
8.
Há diferentes algoritmos de criptografia que podem ser utilizados para oferecer segurança nas comunicações em redes de computadores. Sobre os algoritmos de criptografia, considere as afirmativas a seguir.
I. O algoritmo DES (Data Encryption Standard) não é considerado seguro em sua forma original.
II. O algoritmo AES (Advanced Encryption Standard) é um algoritmo de chave simétrica.
III. O algoritmo RSA (Rivest, Shamir, Adleman) é um algoritmo de chave pública bastante seguro.
IV. Os algoritmos de criptografia de chave simétrica manipulam chaves públicas e privadas.
Assinale a alternativa correta.
Somente as afirmativas I e II são corretas.
Somente as afirmativas I e IV são corretas
Somente as afirmativas III e IV são corretas
Somente as afirmativas I, II e III são corretas.
Somente as afirmativas II, III e IV são corretas



