







Seu próximo nível começa aqui
Com a Assinatura Ilimitada, você tem tudo que precisa para sua aprovação.
Com a Assinatura Ilimitada, você combina prática, teoria e método em uma única assinatura com tudo que você precisa para sua aprovação.
No IPSEC (IP security), o cabeçalho de autenticação (AH) oferece controle de acesso, integridade de mensagem sem conexões, autenticação e antireplay e a carga útil de segurança do encapsulamento que admite esses mesmos serviços, inclusive confidencialidade. O IPSEC apresenta a desvantagem de não prover o gerenciamento de chaves.
Considere a seguinte situação hipotética. Um analista foi incumbido de construir um sistema de comunicações seguro baseado em uma combinação de cifragem simétrica e esteganografia no qual as mensagens trocadas entre o emissor (E) e o destinatário (D) sejam sempre de pequeno tamanho e que apenas uma pequena quantidade de mensagens seja eventualmente trocada durante todo o ciclo de vida do sistema. De acordo com os critérios de segurança do sistema, deverá ser provida absoluta confidencialidade do teor das mensagens, em detrimento de integridade e disponibilidade. Para tal tarefa, o implementador dispõe de um gerador de números aleatórios de elevadíssima qualidade, mas precisa fazer uma implementação de grande simplicidade. Esses critérios e o desenho do sistema de cifragem não são conhecidos pelo oponente (O). Nessa situação, é mais adequado que o implementador do sistema adote um modelo com base na técnica de one-time pad, que utiliza uma cifra de fluxo, em vez de um modelo baseado no algoritmo DES (data encription standard), que utiliza cifra de bloco.
Um algoritmo de criptografia de chave pública é o
KDC.
RSA.
DES.
3DES.
AES.
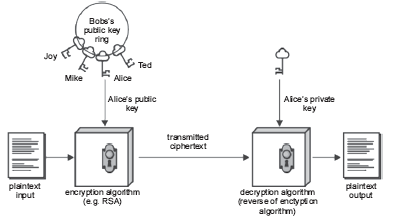
A figura a seguir ilustra o uso da criptografia de chave pública para garantir a confidencialidade das informações.
Os algoritmos MD5 e SHA-1 são amplamente utilizados em
assinatura digital.
criptografia simétrica.
criptografia assimétrica.
planos de contingência.
planos de backup
Se uma das organizações utiliza o protocolo https para estabelecer algumas comunicações seguras com seus usuários da extranet, então, sempre que uma sessão https for estabelecida com esse servidor, todos os fluxos de dados que transitam nessa sessão serão criptografados por meio de algoritmos de criptografia assimétrica, utilizando-se, para isso, um algoritmo de cifra de fluxo, como o AES.
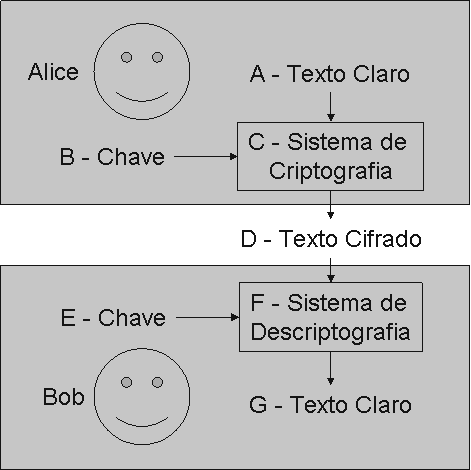
A figura acima apresenta uma relação entre dois usuários hipotéticos -"Alice e Bob"- que empregam processos e conceitos de criptografia, nomeados de A a G. Considerando essa figura, assinale a opção correta, com relação a criptografia, protocolos criptográficos, sistemas de criptografia e aplicações.
Se B e E são literalmente iguais e podem ter tamanho variável de até 40 bits, então nem RSA nem RC4 foram usados para implementar C e F.
Caso AES (advanced encription standard) ou DES (data encription standard) seja empregado para implementar C e F, então B e E serão iguais, mas o emprego de AES permitirá o uso de chaves de maior comprimento.
Se B não é livremente escolhido por Alice e F não é computacionalmente viável, então não há como empregar MD5, SHA-1 ou esquemas de MAC (message authentication codes) para construir C.
Caso C e F necessitem que B e E sejam iguais, mas só Alice conhece B, então certificados digitais X.509 podem ser usados para o envio da chave secreta de Alice — B — para Bob, através de um canal não confiável.
Se B e E são iguais e possuem tamanho igual a A, D e G, então o esquema criptográfico empregado não pode ter sido o de um one-time pad.
O pacote inteiro em uma extremidade VPN é criptografado - cabeçalho e dados. Nesse caso, os roteadores identificam o endereço-destino
por meio de um circuito virtual permanente, criado previamente.
através de um circuito virtual temporário entre os envolvidos, previamente estabelecido.
por meio de pacotes não são criptografados em VPNs.
através de um túnel P estabelecido após a criptografia dos pacotes.
por meio de um cabeçalho não-criptografado contendo as informações de endereço adicionado aos pacotes criptografados.
Com a criptografia simétrica, um requisito fundamental para que duas partes se comuniquem,
sem interrupção, é compartilharem uma chave secreta.
com segurança, é serem gerenciadas pelo algoritmo de checksum.
com segurança, é compartilharem uma chave secreta.
sem interrupção, é estabelecerem um canal virtual privativo.
sem interrupção, é compartilharem uma chave pública.
Considere um grupo de N usuários em um esquema de criptografia assimétrica. O número total de encriptações/ decriptações para o envio/recepção de uma mensagem confidencial M de um usuário para os outros (N – 1) usuários do mesmo grupo é
N
2N
2(N – 1)
2N – 1
2N + 1
Texto para as questões de 51 a 53
A seguir é apresentada uma lista de conceitos relativos à segurança da informação.
I elevação de privilégios
II estouro de buffer
III envenenamento de cache
IV ataque de dicionário
V negação de serviço
VI cross-side scripting
VII cryptoanálise
VIII colisão de pacotes
IX fraude de clique
X revocação de certificados
XI backdoor
XII botnet
XIII interface de loopback
XIV mascaramento
XV mecanismos fora de banda (out-of-band)
XVI roubo de sessão
XVII engenharia social
XVIII spoofing
XIX SYN flood
XX análise de vulnerabilidade
XXI baixa entropia
XXII detecção e análise de inferências
Os conceitos melhor associados a ataques a sistemas de hashes criptográficos e servidores DNS são identificados, respectivamente, por
I e IV.
VIII e VI.
XXI e XIX.
XIV e VIII.
IV e III.
Uma condição necessária para a segurança de uma função de hash e seu respectivo uso em assinaturas digitais é a inexistência de colisões.
Certo
Errado
A segurança do criptossistema Diffie-Helmman baseia-se na complexidade computacional do problema do logaritmo discreto.
No modo CBC, é recomendável que seja escolhido um único vetor de inicialização para a cifração de diversas mensagens.
Uma cifra de bloco com o modo de operação CBC (cipher block chaining) pode ser utilizada para construir um código de autenticação de mensagens (MAC).
Na criptografia assimétrica, se A cifrar uma mensagem com a chave pública de B, apenas B poderá decifrar a mensagem enviada por A. Se A cifrar a mensagem usando a sua chave pública, B poderá ter certeza de que a mensagem foi enviada por A, mas não poderá garantir o sigilo da mensagem. Na criptografia simétrica, é possível garantir o sigilo, mas não é possível autenticar mensagens.



