







Seu próximo nível começa aqui
Com a Assinatura Ilimitada, você tem tudo que precisa para sua aprovação.
Com a Assinatura Ilimitada, você combina prática, teoria e método em uma única assinatura com tudo que você precisa para sua aprovação.
Nesse algoritmo, estão sendo geradas uma chave pública e uma chave privada com base nas variáveis e, n e d.
Em um sistema criptográfico simétrico perfeito, como OTP, a chave utilizada deve ter, no mínimo, o mesmo tamanho da mensagem.
Na criptografia assimétrica, para garantir a confidencialidade de uma mensagem, quem envia a mensagem deve cifrá-la com a chave privada do destinatário da mensagem. Se a autenticação for o serviço desejado por quem envia a mensagem, este deve cifrá-la com sua chave pública.
A segurança do criptossistema Diffie-Helmman baseia-se na complexidade computacional do problema do logaritmo discreto.
No modo CBC, é recomendável que seja escolhido um único vetor de inicialização para a cifração de diversas mensagens.
Uma cifra de bloco com o modo de operação CBC (cipher block chaining) pode ser utilizada para construir um código de autenticação de mensagens (MAC).
Na criptografia assimétrica, se A cifrar uma mensagem com a chave pública de B, apenas B poderá decifrar a mensagem enviada por A. Se A cifrar a mensagem usando a sua chave pública, B poderá ter certeza de que a mensagem foi enviada por A, mas não poderá garantir o sigilo da mensagem. Na criptografia simétrica, é possível garantir o sigilo, mas não é possível autenticar mensagens.
O seguinte procedimento possibilita a Y verificar se foi X quem assinou uma mensagem M, enviada: 1) X calcula um código de autenticação MAC1 para M, usando uma função de dispersão (hash) apropriada; 2) X usa a sua chave privada para criptografar MAC1; 3) X envia M e o MAC1 criptografado para Y; 4) Y calcula um código MAC2 para M, usando a função de dispersão; 5) Y usa a chave pública de X para decifrar o MAC1 recebido e compara MAC1 a MAC2.
A função RSA para cifrar, utilizando a chave pública, é definida por C = Me (mod n), em que C é o texto cifrado, M é o texto plano e a chave pública é definida por PbK = {e, n}.
O criptossistema simétrico AES é embasado em malha de Feistel.
Para realizar a assinatura de código de um applet, o fornecedor deve utilizar uma cifra de chave simétrica.
Certo
Errado
A segurança do algoritmo RSA reside no fato de que não são conhecidos algoritmos suficientemente rápidos de fatoração de números inteiros.
Em uma infra-estrutura de chaves públicas, como a ICP Brasil, o par de chaves atribuído a determinado usuário de certificado digital é permanente e não pode ser trocado, mesmo considerando que os certificados precisam ser atualizados periodicamente.
Certo
Errado
A criptografia é uma das técnicas de segurança mais utilizadas na Internet. Com relação à criptografia simétrica, assinale a opção correta.
Nos processos de cifrar e decifrar, são usados protocolos diferentes.
Geralmente, a criptografia simétrica é muito lenta e exige o uso de muita memória externa.
Técnicas de criptoanálise não podem ser utilizadas em protocolos simétricos.
O tamanho da chave simétrica influencia a segurança da informação criptografada.
O modo de operação ECB (electronic codebook) não é adequado quando o texto em claro possui baixa entropia.
A criptografia tem função e importância cada vez mais fundamentais para a segurança das organizações. Nesse sentido, analise a figura abaixo, que se refere a um sistema criptográfico.
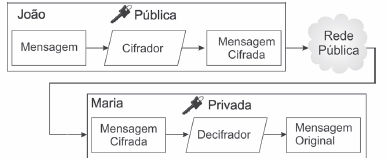
O sistema criptográfico é denominado chave:
digital.
híbrida.
secreta.
simétrica.
assimétrica.
Criptossistemas simétricos possuem menor complexidade computacional do que criptossistemas assimétricos.
O criptossistema RSA é seguro caso o problema da fatoração de números inteiros seja intratável, ou seja, não exista um algoritmo de fatoração de tempo polinomial.
Considere um grupo de N usuários e um esquema de criptografia combinada - baseada em criptografia simétrica e assimétrica. Suponha que um usuário deste grupo deseja enviar uma mensagem M, de forma confidencial e eficiente, aos demais usuários no mesmo grupo. O número total de encriptações necessárias para o envio da mensagem M é
1.
2N + 1.
2N.
N.
N - 1.
Estando as entidades X e Y registradas em uma infraestrutura de chaves públicas, elas devem trocar a chave de sessão K a ser usada para garantir a confidencialidade da comunicação entre elas, com o seguinte procedimento: 1) X obtém o certificado de Y a partir de um repositório; 2) X extrai a chave pública de Y a partir desse certificado; 3) X gera K e a criptografa com a chave pública de Y; 4) X envia o seu certificado e K criptografada para Y; 5) Y extrai a chave pública de X a partir do certificado recebido; 6) Y usa a chave pública de X para decifrar a chave K.



