







Seu próximo nível começa aqui
Com a Assinatura Ilimitada, você tem tudo que precisa para sua aprovação.
Com a Assinatura Ilimitada, você combina prática, teoria e método em uma única assinatura com tudo que você precisa para sua aprovação.
De acordo com a NBR ISO/IEC 31000:2009, a fim de assegurar que a gestão de riscos seja eficaz e continue a apoiar o desempenho organizacional, convém que a organização garanta recursos materiais irrestritos para evitar desvios em relação ao plano de gestão de riscos, que deve ser mantido inflexível, especialmente em relação ao contexto interno da organização.
Certo
Errado
A implementação de gestão de risco deverá resultar na identificação, no tratamento, no acompanhamento e na extinção total do risco.
Certo
Errado
Retenção é uma forma de tratamento do risco que visa implantar controles para se reduzirem os riscos a um nível aceitável pela organização. Na escolha dos controles, consideram-se os critérios da organização para a aceitação do risco, tais como requisitos legais, regulatórios, contratuais, culturais, ambientais e aspectos técnicos, além de custos e prazos para a implantação de controles.
Certo
Errado
Sobre Controle de falhas em aplicações (OWASP - Open Web Application Security Project) é incorreto afirmar:
As falhas de Injeção acontecem quando dados não confiáveis são enviados para um interpretador como parte de um comando ou consulta. Assim pode-se iludir o interpretador para que este execute comandos indesejados ou permita o acesso a dados não autorizados.
Com o intuito de garantir uma maior segurança, há a necessidade de definir uma configuração segura e implementada na aplicação, frameworks, servidor de aplicação, servidor web, banco de dados e plataforma. Não é necessário manter o software atualizado, mas essas configurações devem ser definidas, implementadas e mantidas, uma vez que a configuração padrão normalmente é insegura.
Aplicações web podem não proteger devidamente os dados sensíveis, como cartões de crédito e outros. Desta forma pode-se roubar esses dados desprotegidos com o propósito de realizar fraudes/crimes. Portanto dados sensíveis devem ter proteção extra como criptografia no armazenamento ou em trânsito, além de precauções especiais quando trafegadas pelo navegador.
Componentes como bibliotecas e frameworks geralmente são executados com privilégios elevados. Caso exista um componente que esteja vulnerável, ele pode ser explorado, gerando um ataque que pode causar sérias perdas de dados ou até o comprometimento do servidor.
É comum que as aplicações web redirecionem e encaminhem usuários para outras páginas e sítios, usando dados não confiáveis para determinar as páginas de destino. Se não houver uma validação adequada, os atacantes podem redirecionar as vítimas para sites de phishing ou malware, ou usar encaminhamentos para acessar páginas não autorizadas
Conforme a NBR ISO/IEC 27005:2011, para a avaliação dos riscos de segurança da informação na organização, convém que os critérios de avaliação sejam desenvolvidos considerando-se a criticidade dos ativos de informação envolvidos.
Certo
Errado
Em uma análise de gestão de riscos, especialistas verificaram uma probabilidade de ataque estimada em 2%. Esses especialistas avaliaram também que a probabilidade de o ataque ser bem-sucedido é de 10% com uma perda, em decorrência do ataque, de R$ 1.000.000,00 (um milhão de reais). Consequentemente, a perda esperada desse ataque é:
R$ 20.000,00
R$ 500.000,00
R$ 100.000,00
R$ 2.000,00
R$ 50.000,00
Um completo programa de gestão de riscos de TI avalia os riscos relativos a diversas categorias, como as listadas abaixo:
I. Conjunto de riscos relativos às ameaças internas ou externas que podem resultar em acessos não autorizados a alguma informação. Incluem-se aqui os riscos relativos ao vazamento de dados, privacidade de dados e fraudes. Inclui-se também uma ampla gama de ameaças externas como ataque por vírus, ataques às aplicações, usuários e informações específicas, bem como ataque a sistemas que as pessoas confiam e utilizam frequentemente.
II. Trata-se do risco de uma informação apresentar-se inacessível devido a interrupções não planejadas em sistemas. As organizações têm a responsabilidade de manter seus sistemas de negócio operacionais. Como resultado, precisam reduzir os riscos de perda ou corrupção de dados e de indisponibilidade de aplicações. E, no caso de uma falha, os negócios devem ser recuperados em um prazo adequado.
III. É o risco de uma informação apresentar-se inacessível devido a limitações de escalabilidade ou gargalos relativos à comunicação de dados. Os negócios precisam garantir os requerimentos de volume e desempenho, mesmo durante momentos de pico. Aspectos relativos ao desempenho devem ser identificados proativamente, antes que os usuários finais ou aplicações sejam impactados. E, para minimizar os custos, as organizações precisam otimizar seus recursos e evitar gastos desnecessários em hardware.
IV. É o risco de violação de exigências regulatórias ou de falha no alcance de requerimentos de políticas internas. As empresas precisam apresentar conformidade a regulações dos mais diversos níveis (federais e estaduais), preservar informações e prover um eficiente sistema de busca e recuperação de conteúdo quando requerido.
A associação correta das categorias de risco com as definições I, II, III e IV está em:
I | II | III | I |
Internos e Externos | Acessibilidade | Escalabilidade | Regulação |
I | II | III | IV |
Segurança | Disponibilidade | Performance | Conformidade |
I | II | III | IV |
Malware | Operacionais | Hardware | Regulatórios |
I | II | III | IV |
Sistema | Planejamento | TI | Conformação |
I | II | III | IV |
Software | Confiabilidade | Infraestrutura | Legislativo |
Considere a tabela de priorização de riscos abaixo, resultante de um método de análise de riscos quantitativo. Quanto mais alto o valor, maior é seu risco.
Ameaças | Impacto | Probabilidade | Risco | |
A1 | Queda no link com bancos | 5 | 3 | 15 |
A2 | Erros de sistemas novos | 3 | 4 | 12 |
A3 | Falha no link com filiais | 4 | 3 | 12 |
A4 | Furto de notebook | 5 | 2 | 10 |
A5 | Espionagem na Presidência | 5 | 2 | 10 |
A6 | Espionagem de lançamentos | 5 | 2 | 10 |
A7 | Indisponibilidade de sistemas | 5 | 2 | 10 |
Esta tabela pode ser representada por uma matriz de Impacto versus Probabilidade, como a apresentada abaixo:
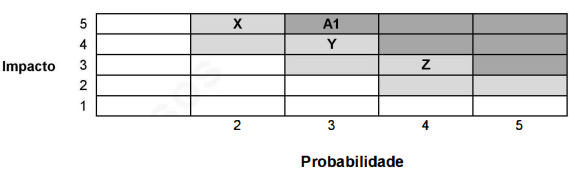
A ameaça A 1, a de maior risco, já está posicionada na matriz. As células desta matriz que contêm X, Y e Z são correta e respectivamente preenchidas pelas ameaças:
X | Y | Z |
A2 | A3 | A4, AS, A6, A 7 |
X | Y | Z |
A2, A3 | A4, A5 | A6, A7 |
X | Y | Z |
A7, A6 | AS, A4, A3 | A2 |
X | Y | Z |
A4, A5 | A6, A7 | A2, A3 |
X | Y | Z |
A4, AS, A6, A7 | A3 | A2 |
Em relação aos componentes de risco definidos pela Força Aérea Americana, todas as definições a seguir estão corretas, EXCETO:
Risco de desempenho: o grau de incerteza de que o produto atenderá seus requisitos e será adequado para seu uso planejado.
Risco de suporte: o grau de incerteza de que o produto será compatível com as plataformas propostas para a sua operação.
Risco de custo: o grau de incerteza de que o orçamento do projeto será mantido.
Risco de cronograma: o grau de incerteza de que o cronograma do projeto será cumprido e de que o produto será entregue no prazo.
Uma ameaça pode causar impacto em vários ativos ou apenas em parte de um deles, podendo ter efeitos imediatos (operacionais) ou futuros (negócios).
No processo de análise de risco, deve ser realizada a identificação dos ativos, bem como dos responsáveis por eles. Nessa identificação, deve-se estabelecer um escopo para a gestão de riscos da organização.
A estimativa do nível de risco baseada em métodos quantitativos pode apresentar resultados questionáveis quando aplicados a novos tipos de riscos, uma vez que tais métodos dependem fortemente de dados históricos.
De acordo com a norma ISO 27005, a análise de risco trata, entre outros aspectos, da identificação de vulnerabilidades e da implementação de controles para todas as vulnerabilidades encontradas.
De acordo com a norma NBR/ISO/IEC 27005, a comunicação de riscos visa assegurar que as informações sobre os riscos sejam compartilhadas entre os tomadores de decisão e outros stakeholders, buscando-se, assim, alcançar um entendimento de todos sobre como os riscos serão gerenciados.
Certo
Errado
Assinale, dentre as alternativas a seguir, a única que não corresponde a um objetivo da realização de uma análise de risco.
Avaliação do custo/benefício da medidas preventivas.
Quantificação do impacto de eventuais ameaças.
Identificação dos riscos.
Definição dos cargos de confiança.
Estudo de mecanismos de proteção.
Acerca dos conceitos relacionados a segurança da informação e COBIT, assinale a opção correta.
Gerenciamento de risco é o processo de identificação, controle e minimização ou eliminação dos riscos de segurança que podem afetar os sistemas de informação, a custo aceitável. No COBIT, esse gerenciamento está mais relacionado ao domínio planejamento e organização do que ao domínio de monitoração e avaliação.
A compra de equipamento de firewall para instalação na rede de computadores de uma organização está diretamente relacionada ao processo do COBIT adquirir recursos de TI do domínio entrega e suporte.
O COBIT, em seu domínio aquisição e implementação, descreve o processo garantir a segurança do sistema.
Garantir continuidade dos serviços é um processo do COBIT relacionado ao domínio aquisição e implementação.
A verificação da existência de controles para confidencialidade, integridade e disponibilidade adequados para garantir a segurança da informação não é objetivo do domínio monitoração e avaliação do COBIT.
Assinale a alternativa que indica corretamente o tipo de análise de risco que se refere à definição “O método que atribui valores monetários para os itens na avaliação de risco”.
Análise de risco quantitativa.
Análise de risco econômica.
Análise de risco calculado.
Análise de risco qualitativa.
Análise de risco de investimento.
Segundo a norma NBR ISO/IEC 27.005, uma metodologia específica é definida para a gestão de risco em segurança da informação.
Se a análise do plano de tratamento de riscos de uma das organizações, no escopo de seu centro de dados, revelou que, para a eliminação de todos os riscos identificados no escopo, foi adotada a redução por meio de controles, é correto afirmar que tal abordagem está coerente com a prática do gerenciamento de riscos de segurança.
O processo formal da avaliação de riscos motiva os requisitos específicos dos controles a serem implementados, servindo como guia para normas corporativas de segurança e práticas eficazes de gerenciamento de segurança.



