







Seu próximo nível começa aqui
Com a Assinatura Ilimitada, você tem tudo que precisa para sua aprovação.
Com a Assinatura Ilimitada, você combina prática, teoria e método em uma única assinatura com tudo que você precisa para sua aprovação.
O processo de tratamento de incidentes de segurança consiste na implementação de procedimentos e etapas bem definidas que conduzirão a equipe de TI para a resolução de um incidente de segurança. Nesse contexto, podem ser observadas algumas metodologias descritas pela literatura. Uma das principais metodologias de respostas a incidentes - denominada PDCERF – foi definida em 1989, pelo Instituto de engenharia de software de Pittsburgh. A referida metodologia de resposta a incidente especifica diferentes etapas por onde um incidente deve fluir para que sua resolução seja efetivada com sucesso. As etapas são: preparação, detecção, contenção, erradicação, recuperação e avaliação. Qual alternativa representa a atividade CORRETA em relação à etapa?
Detecção: alterar políticas de roteamento dos equipamentos de redes de maneira a bloquear o fluxo previamente identificado como malicioso.
Preparação: estabelecer infraestrutura de suporte à atividade de resposta a incidentes.
Contenção: identificar a existência de outros eventos e alertas relacionados ao incidente.
Erradicação: remover vulnerabilidades, instalar correções e demais atualizações necessárias.
A Norma NBR ISO/IEC 27005 (Tecnologia da Informação – Técnicas de segurança – Gestão de riscos da segurança da informação) estabelece como uma das entradas, em sua seção de Identificação dos Ativos,
a lista de componentes, incluindo seus responsáveis.
as informações sobre ameaças.
o plano de tratamento do risco.
uma lista de cenários de incidentes relevantes.
uma lista de riscos com prioridades.
Em segurança da informação a Técnica dos Incidentes Críticos (TIC) é utilizada para
a análise de riscos.
o controle do risco.
a continuidade dos serviços.
o resgate da operação da organização.
a recuperação pós falhas.
Análise e gestão de risco são ações do gerenciamento de projetos que ajudam uma equipe de software a entender e gerenciar a incerteza. Estratégias eficazes para isso devem considerar três aspectos: como evitar o risco, como monitorar o risco e como gerenciar o risco e planejar contingência. Se a equipe de software adota uma abordagem proativa ao risco, evitar o risco é sempre a melhor estratégia. Para tanto, desenvolve-se um plano para ____________ do risco.
Assinale a alternativa que completa corretamente a lacuna do texto acima.
monitoração
imposição
refinamento
mitigação
exposição
No que diz respeito à Gestão de Segurança da Informação, a Gestão de Riscos consiste em direcionar, controlar e levar o risco relacionado à Segurança da Informação aos níveis aceitáveis para a organização. Neste contexto, observe a figura abaixo, que representa um processo de gestão de riscos.
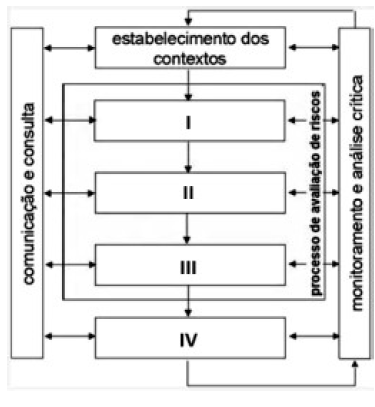
As etapas TRATAMENTO DE RISCOS, ANÁLISE DE RISCOS, IDENTIFICAÇÃO DE RISCOS e AVALIAÇÃO DE RISCOS correspondem na figura, respectivamente, aos seguintes identificadores:
IV, II, I e III
III, IV, II e I
II, I, III e IV
I, III, IV e II
Sobre gestão de segurança da informação, de acordo com a NBR ISO/IEC 27005:2011, analise as afirmações a seguir.
1) A ISO 27005 não inclui uma metodologia específica para a gestão de riscos de segurança da informação.
2) A ISO 27005 fornece as diretrizes para o processo de Gestão de Riscos de Segurança da Informação.
3) A Gestão de Riscos de Segurança da Informação tem início com as atividades de “identificação do risco” e “comunicação do risco”, nesta ordem.
Está(ão) correta(s), apenas:
1.
2.
3.
1 e 2.
2 e 3.
Em um processo de gestão de riscos,
não há necessidade de monitoração dos riscos durante a utilização de um sistema de informação.
devem ser qualificados e quantificados todos os riscos como tendo o mesmo nível de segurança.
a ação de transferência do risco corresponde a reduzir seu nível de impacto.
as informações sobre os riscos devem ser compartilhadas entre o tomador de decisões e as partes interessadas.
a ação de identificação de vulnerabilidades corresponde a um desligamento geral do sistema de informação sob ameaça.
A Gestão de Riscos é um dos trabalhos mais importantes para um gerente de projeto, e envolve a antecipação dos riscos que podem afetar o cronograma do projeto ou a qualidade do software que está sendo desenvolvido. NÃO é uma atividade relacionada à Gestão de Riscos:
Identificação de riscos.
Previsão de riscos.
Exclusão de riscos.
Refinamento de riscos.
Mitigação de riscos.
A NBR ISO/IEC 27005:2011 NÃO considera como opção para o tratamento do risco de segurança da informação:
a retenção do risco.
a modificação do risco.
o compartilhamento do risco.
a eliminação do risco.
a ação de evitar o risco.
Assinale a alternativa que descreve a definição de Risco, segundo a norma 27005.
É a chance de uma entidade ser infectada por algum vírus.
É a probabilidade de um evento de segurança acontecer e suas consequências.
É a probabilidade de um vírus se propagar por toda rede da empresa e os dados que ele pode causar.
É a falta de uma política de segurança bem definida.
Risco é um evento ou uma condição incerta que, se ocorrer, tem um impacto em pelo menos um objetivo do projeto. Tais impactos podem ser negativos ou positivos, em outras palavras, ameaças ou oportunidades. O risco tem três componentes: o evento, a probabilidade de ocorrência do evento e o impacto do evento nos objetivos do projeto.
PONTE, M. V. V. Gerenciamento de Riscos. Rio de Janeiro: 2005. 114p.
No contexto de gerência de riscos no processo de engenharia de sistemas, têm-se as seguintes fases: 1. Identificação de riscos; 2. Análise de risco; 3. Administração de risco; e 4. Monitoração de risco. Nessa ordem, assinale a alternativa que está associada à cada fase.
1. Vincula-se uma magnitude de risco que serve para indicar o grau de severidade; 2 Visa desenvolver uma estratégia de controle para reduzir o impacto de um risco; 3. Visa obter a probabilidade de ocorrência do risco e o impacto sobre o projeto; 4. Faz uso de indicadores com o objetivo de detectar a ocorrência de um risco.
1. Vincula-se uma magnitude de risco que serve para indicar o grau de severidade; 2. Visa obter a probabilidade de ocorrência do risco e o impacto sobre o projeto; 3. Visa desenvolver uma estratégia de controle para reduzir o impacto de um risco; 4. Faz uso de indicadores com o objetivo de detectar a ocorrência de um risco.
1. Visa obter a probabilidade de ocorrência do risco e o impacto sobre o projeto; 2. Vincula-se uma magnitude de risco que serve para indicar o grau de severidade; 3. Faz uso de indicadores com o objetivo de detectar a ocorrência de um risco; 4. Visa desenvolver uma estratégia de controle para reduzir o impacto de um risco.
1. Visa obter a probabilidade de ocorrência do risco e o impacto sobre o projeto; 2. Vincula-se uma magnitude de risco que serve para indicar o grau de severidade; 3. Visa desenvolver uma estratégia de controle para reduzir o impacto de um risco; 4. Faz uso de indicadores com o objetivo de detectar a ocorrência de um risco.
1. Visa obter a probabilidade de ocorrência do risco e o impacto sobre o projeto; 2. Visa desenvolver uma estratégia de controle para reduzir o impacto de um risco; 3. Vincula-se uma magnitude de risco que serve para indicar o grau de severidade; 4. Faz uso de indicadores com o objetivo de detectar a ocorrência de um risco.
De acordo com a Norma NBR ISO/IEC 27005:2011, dentre as classes de ameaças conhecidas como ações não autorizadas, o único tipo de ameaça que é considerado acidental é
o uso não autorizado de equipamento.
a cópia ilegal de software.
o comprometimento dos dados.
o processamento ilegal de dados.
o uso de cópias de software falsificadas ou ilegais.
O objetivo da Gestão de Segurança de Informação é manter a qualidade das informações. Relacione a primeira coluna com a segunda a respeito de conceitos sobre Gestão de Segurança da Informação.
Confidencialidade (1)
Integridade (2)
Gestão de risco (3)
Ameaça (4)
( ) propriedade de proteger a exatidão de ativos.
( ) causa potencial de um incidente indesejado, o que pode resultar em danos para um sistema ou entidade.
( ) propriedade que garante que a informação não está disponível ou revelada a indivíduos não autorizados, entidades ou processos.
( ) atividades coordenadas para dirigir e controlar uma organização em relação a um determinado risco.
A sequência CORRETA da segunda coluna é:
1-2-3-4
2-3-1-4
2-4-1-3
1-4-2-3
Para desenvolver o método de gestão de riscos da Prefeitura Municipal de Teresina, deve-se considerar os critérios básicos de
negócio, de impacto e de tratamento do risco.
avaliação de riscos, de negócio e de tratamento do risco.
avaliação de riscos, de impacto e de aceitação do risco.
impacto, de desempenho e de tratamento do risco.
negócio, de desempenho e de aceitação do risco.
Deseja-se formalizar o processo de gestão de risco de segurança da informação na Prefeitura Municipal de Teresina. Para isso, a correta ordem das etapas desse pro cesso de gestão é:
Definição do Contexto, Avaliação de Riscos, Tratamento de Risco, Aceitação do Risco, Comunicação e Consulta do Risco e Monitoração e Análise Crítica de Riscos.
Avaliação de Riscos, Tratamento de Risco, Comunicação e Consulta do Risco, Definição do Contexto, Aceitação do Risco e Monitoração e Análise Crítica de Riscos.
Monitoração e Análise Crítica de Riscos, Avaliação de Riscos, Tratamento de Risco, Aceitação do Risco, Definição do Contexto e Comunicação e Consulta do Risco.
Definição do Contexto, Monitoração e Análise Crítica de Riscos, Avaliação de Riscos, Tratamento de Risco, Aceitação do Risco e Comunicação e Consulta do Risco.
Monitoração e Análise Crítica de Riscos, Avaliação de Riscos, Aceitação do Risco, Tratamento de Risco, Definição do Contexto e Comunicação e Consulta do Risco.
Atividades coordenadas para direcionar e controlar uma organização no que compete a riscos refere-se a:
gestão de riscos.
avaliação de riscos.
aceitação de riscos.
risco residual.
De acordo com a Norma NBR ISO/IEC 27005:2011, no processo de identificação de ativos da organização, um dos ativos do tipo primário é
a instalação física.
o recurso humano.
a informação.
a estrutura da organização.
a rede de comunicação.
A gestão de riscos compreende uma série de atividades, dentre as quais se insere o fato de que uma
redução de risco corresponde às ações tomadas, visando a redução da probabilidade de sua ocorrência
estimativa de riscos corresponde ao compartilhamento com outra entidade do ônus associado ao risco.
identificação de risco corresponde ao compartilhamento de informações sobre um determinado risco.
retenção de risco representa a atribuição de valores à probabilidade dessa ocorrência.
redução de risco representa o processo para sua localização e descrição.
Um analista de TI está utilizando as recomendações da norma ABNT NBR ISO/IEC 27005:2011 para realizar o tratamento de riscos dentro do processo de gestão de riscos de segurança da informação. Nesse contexto, a norma recomenda que
as opções de tratamento do risco sejam selecionadas apenas com base no resultado do processo de avaliação de riscos e no custo esperado para implementações dessas opções.
as quatro opções para tratamento do risco sejam aplicadas de forma mutuamente exclusiva, ou seja, não combinadas.
as opções de tratamento do risco sejam consideradas levando-se em conta como o risco é percebido pelas partes afetadas e as formas mais apropriadas de comunicação com estas partes.
as consequências adversas do risco sejam reduzidas ao mínimo possível de acordo com critérios absolutos, como a probabilidade do risco, pois riscos mais prováveis devem ser os primeiros a serem considerados.
um plano de tratamento de riscos seja definido identificando os riscos mais prováveis, as formas de tratar estes riscos, independente das prioridades, e os prazos de execução das ações de tratamento de risco indicadas.
O processo de gestão de riscos de segurança da informação pode ser aplicado em todos os segmentos da organização: departamento, serviço, sistema de informações e até controles já existentes.
Certo
Errado



