







Seu próximo nível começa aqui
Com a Assinatura Ilimitada, você tem tudo que precisa para sua aprovação.
Com a Assinatura Ilimitada, você combina prática, teoria e método em uma única assinatura com tudo que você precisa para sua aprovação.
Durante um incidente, o técnico é instruído a restringir o acesso de todos os usuários a uma base de dados até que a integridade seja verificada.
Assinale qual princípio da segurança da informação é priorizado por essa decisão.
Autenticidade.
Disponibilidade.
Integridade.
Confidencialidade.
Arbitrariedade.
Para garantir a consistência e a integridade dos dados em um banco de dados relacional, o modelo define restrições de integridade. Duas das restrições mais importantes são a Integridade de Entidade, que se aplica às chaves primárias, e a Integridade Referencial, que se aplica às chaves estrangeiras, governando como as tabelas se relacionam. Qual é a regra imposta pela restrição de Integridade Referencial em um Sistema Gerenciador de Banco de Dados (SGBD)?
Se uma tabela (tabela referenciadora) possui uma chave estrangeira, o valor dessa chave deve corresponder a um valor de chave primária existente na tabela referenciada, ou o valor da chave estrangeira deve ser nulo (NULL).
Os valores em uma coluna definida como chave estrangeira não podem ser alterados (UPDATE) após a linha ter sido inserida (INSERT) na tabela.
O valor de uma chave primária em qualquer linha (tupla) da tabela não pode ser nulo (NULL) e deve ser único dentro daquela tabela.
Toda tabela no banco de dados deve obrigatoriamente possuir uma chave estrangeira que aponte para outra tabela, garantindo que não existam tabelas órfãs no esquema.
Uma universidade pública implementa um sistema de monitoramento preditivo em seu campus, utilizando câmeras com reconhecimento facial e coleta de dados de localização de dispositivos móveis via wi-fi. O objetivo declarado é “otimizar a alocação de recursos e garantir segurança”. Os dados são processados por um algoritmo que identifica padrões de aglomeração e rotas de circulação. Não há regulamento público sobre o tratamento desses dados, e os estudantes não foram consultados. Atualmente, um pesquisador do departamento de Computação acessou o banco de dados anonimizado para publicar um estudo sobre mobilidade urbana. Considerando os princípios da LGPD, a ética em pesquisa e os direitos digitais, qual análise está correta sobre a situação?
O tratamento é legítimo por tratar-se de segurança institucional, estando amparado no legítimo interesse da universidade.
A publicação da pesquisa é válida pois utiliza dados anonimizados, afastando os requisitos de transparência e finalidade previstos na LGPD.
O pesquisador age corretamente ao aproveitar dados já coletados para fins científicos, caracterizando aproveitamento eficiente de recursos públicos.
A universidade viola múltiplos princípios da LGPD, incluindo finalidade, transparência e responsabilidade, além de potencialmente ferir a liberdade de ir e vir dos indivíduos.
O sistema é ético por priorizar a segurança coletiva sobre a privacidade individual, seguindo o princípio do maior bem para o maior número.
Em relação ao princípio ACID em transações de banco de dados, qual das alternativas descreve corretamente o papel da integridade (Consistency)?
Garante que dados ilegais não sejam inseridos no banco, respeitando regras como chaves primárias e estrangeiras.
Assegura que transações sejam executadas de forma isolada, sem interferência de outras concorrentes.
Impede que dados parcialmente gravados permaneçam após uma falha do sistema.
Determina que todas as alterações de uma transação só sejam confirmadas se outras transações relacionadas também forem confirmadas.
Permite que diferentes usuários visualizem dados distintos, de acordo com permissões de acesso.
Integridade é o princípio da segurança da informação que se refere à proteção contra acessos não autorizados, garantindo que apenas usuários legítimos possam visualizar os dados.
Certo
Errado
Considere o exemplo abaixo, relacionado ao sistema de tramitação processual em um tribunal:
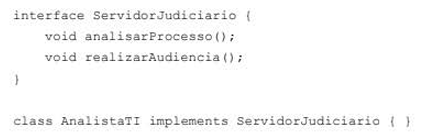
Segundo o Princípio da Segregação de Interface (ISP), pertencente ao conjunto de princípios SOLID, esse código apresenta um problema de design, já que a classe AnalistaTI é obrigada a implementar o método realizarAudiencia(), mesmo que esse comportamento não se aplique a sua função, que é técnica e não jurisdicional. Para corrigir essa violação ao ISP, a abordagem mais adequada é
implementar uma exceção no método realizarAudiencia() da classe AnalistaTI, lançando UnsupportedOperationException sempre que ele for chamado.
remover o método realizarAudiencia() da interface ServidorJudiciario, criando interfaces separadas para responsabilidades distintas, pois nenhum cliente deve ser forçado a depender de métodos que não utiliza.
manter a interface ServidorJudiciario como está, mas implementar o método realizarAudiencia() na classe AnalistaTI com um corpo vazio, garantindo compatibilidade com a interface.
tornar o método realizarAudiencia() um método default com implementação vazia na interface, permitindo que AnalistaTI não precise sobrescrevê-lo.
substituir a interface ServidorJudiciario por uma classe abstrata que implemente analisarProcesso() e realizarAudiencia() com comportamento genérico, permitindo que AnalistaTI herde dela.
De acordo com o Código de Ética Profissional do servidor público. Marque a alternativa CORRETA que está relacionada a vida particular de um servidor público com relação ao Código de Ética Profissional Civil do servidor público.
Só é relevante para a administração pública se suas ações privadas constituírem um crime previsto em lei.
É totalmente desvinculada de sua função pública, não havendo qualquer implicação ética entre suas ações privadas e a imagem do Estado.
Deve ser separada da vida profissional, mas os fatos e atos verificados na conduta do dia a dia em sua vida privada podem acrescer ou diminuir o seu bom conceito na vida funcional.
É um direito absoluto e inviolável, não podendo ser objeto de qualquer tipo de avaliação ou consideração no âmbito do serviço público.
Julgue os itens a seguir como Verdadeiro (V) ou Falso (F) no contexto da proteção de dados e da Lei Geral de Proteção de Dados (LGPD):
(_)A LGPD se aplica apenas a dados tratados em meio digital, não abrangendo dados pessoais presentes em documentos físicos, como formulários em papel ou prontuários médicos.
(_)O consentimento do titular é a única base legal que autoriza uma organização a realizar o tratamento de dados pessoais, sendo obrigatório em todas as situações.
(_)Softwares antivírus baseados em assinaturas são eficazes na detecção de malwares já conhecidos, mas podem falhar na identificação de ameaças novas ou "dia zero" (zero-day), que ainda não possuem uma assinatura catalogada. Soluções baseadas em heurística e comportamento complementam essa proteção.
(_)Uma política de segurança da informação (PSI) é um documento formal que estabelece as diretrizes e responsabilidades para a proteção dos ativos de informação de uma organização, devendo ser amplamente divulgada e seguida por todos os colaboradores.
Marque a alternativa CORRETA que corresponde a sequencia de cima para baixo das lacunas acima.
V, F, V, V.
F, F, V, V.
V, V, V, V.
F, V, F, V.
Em um ambiente digital cada vez mais conectado, informações pessoais e empresariais são protegidas contra acessos indevidos e alterações não autorizadas. Ao acessar um banco online ou trocar e-mails com informações sigilosas, dois princípios fundamentais garantem a segurança desses dados: confidencialidade e integridade. Qual é a diferença entre esses dois conceitos na segurança da informação?
Confidencialidade protege contra acessos não autorizados e ataques de interceptação, enquanto integridade impede modificações indevidas e falsificação de dados.
Confidencialidade garante que os dados estejam disponíveis sempre que necessários, enquanto integridade protege contra perdas acidentais de informações.
Confidencialidade assegura que as informações sejam criptografadas, enquanto integridade garante que dados sejam armazenados de forma redundante para evitar perdas.
Confidencialidade protege dados apenas em trânsito, enquanto integridade atua exclusivamente sobre arquivos armazenados.
Confidencialidade e integridade são conceitos equivalentes e não possuem diferenças práticas.
Este é um dos pilares do Direito Administrativo brasileiro e está previsto no artigo 37 da C 1988. Ele estabelece que a Administração Pública só pode fazer aquilo que a lei expressamente autoriza, sendo o princípio que exige que todos os atos sejam pautados na Lei. Marque a alternativa CORRETA que corresponde ao princípio descrito.
Impessoalidade.
Publicidade.
Eficiência.
Legalidade.
Durante uma auditoria, foi identificado que registros de pagamento de funcionários estavam sendo alterados de forma indevida por falhas no sistema, comprometendo a confiabilidade das informações salariais. Qual princípio da segurança da informação foi violado nesse caso?
Confidencialidade.
Disponibilidade.
Integridade.
Autenticidade.
Não repúdio.
Com base nos princípios e práticas de segurança da informação, analise as seguintes afirmações:
I.A Confidencialidade garante que a informação seja acessível apenas por pessoas autorizadas. A criptografia de dados, tanto em repouso (armazenados) quanto em trânsito (na rede), é um dos principais mecanismos para assegurar a confidencialidade.
II.A Integridade refere-se à manutenção da exatidão e completude da informação e dos métodos de processamento. Funções de hash, como SHA-256, são utilizadas para criar uma "impressão digital" de um arquivo, permitindo a verificação de que ele não foi alterado.
III.Um firewall de borda do tipo "stateful inspection" opera analisando o estado das conexões de rede ativas e toma decisões de filtragem com base no contexto do tráfego, oferecendo um nível de segurança superior aos firewalls de filtragem de pacotes estáticos, que analisam pacotes isoladamente.
Está correto o que se afirma em:
Il e Ill, apenas.
l e III, apenas.
I, lI e llI.
l e Il, apenas.
Um Analista da Procuradoria sabe que a segurança da informação agrega benefícios para o seu setor e pode ser definida como uma série de boas práticas focadas especialmente em garantir a proteção dos dados da Prefeitura, a mitigação dos riscos e a adequação às leis vigentes.
A esse respeito, relacione os pilares da segurança da informação listados a seguir às respectivas definições.
1. Confidencialidade.
2. Integridade.
3. Disponibilidade.
4. Autenticidade.
( ) Foca no fornecimento da informação, com base no princípio de que ela estará disponível sob demanda, conforme um acordo prévio, ou seja, nem sempre precisa estar disponível 24x7, podendo estar disponível apenas em uma janela de tempo.
( ) Visa assegurar que a informação foi produzida, expedida, modificada ou destruída por uma determinada pessoa física, equipamento, sistema, órgão ou entidade.
( ) Relaciona-se diretamente ao sigilo dos dados, tendo como princípio básico que as informações serão tratadas apenas pelas pessoas autorizadas a acessá-las, geralmente definidas pela política de “necessidade de conhecer”.
( ) Refere-se à a veracidade da informação durante todo o seu ciclo de vida, garantindo que permaneçam imutáveis, tanto em repouso quanto durante a transmissão.
A relação correta, segundo a ordem apresentada, é:
4 – 3 – 1 – 2.
2 – 4 – 1 – 3.
3 – 2 – 4 – 1.
1 – 2 – 3 – 4.
3 – 4 – 1 – 2.
A integridade é um princípio de segurança da informação que garante que um dado ou uma informação tenham sido alterados sem o registro da ação correspondente, mesmo sob necessidade de auditoria.
Certo
Errado
Sobre o conceito de integridade na segurança da informação, é correto afirmar que:
Para comprovar a integridade, é necessário obter o arquivo cifrado.
A integridade é verificada a partir de algoritmos de hash.
A integridade garante que o arquivo não seja modificado.
Para comprovar a integridade, é necessário ter acesso à chave privada.
A integridade garante que o arquivo esteja disponível sempre que necessário.
O princípio da integridade visa garantir que os dados sejam precisos e confiáveis e que não tenham sido modificados incorretamente, seja de forma acidental ou maliciosa.
Certo
Errado
Na segurança de redes de computadores, além da preservação da confidencialidade, da integridade e da disponibilidade, deve-se incluir também o não repúdio, que trata do rastreamento do histórico dos fatos de um evento assim como a identificação dos envolvidos.
Certo
Errado
A integridade, como um dos pilares da segurança da informação, assegura que os dados mantenham suas características originais, isto é, não sofram alterações indevidas. Ações como controle de versões e backups frequentes são fundamentais para manter a integridade dos dados.
Certo
Errado
No contexto dos princípios básicos de segurança da informação, conhecidos como confidencialidade, integridade e disponibilidade, assinale a opção que corresponde CORRETAMENTE à definição do princípio de INTEGRIDADE:
Garantir que os dados estejam acessíveis apenas para aqueles que têm autorização.
Assegurar que as informações estejam sempre disponíveis quando necessário.
Proteger as informações contra modificações não autorizadas ou acidentais.
Garantir que os usuários possam acessar as informações a qualquer momento.
Criptografar os dados para evitar acessos não autorizados.
Em relação à segurança da informação, qual é o princípio que garante que quem recebe uma informação tem a segurança de que ela é exatamente a mesma que foi colocada à sua disposição por quem a emitiu?
Engenharia social.
Disponibilidade.
Confidencialidade.
Integridade.
Criptografia.



