







Seu próximo nível começa aqui
Com a Assinatura Ilimitada, você tem tudo que precisa para sua aprovação.
Com a Assinatura Ilimitada, você combina prática, teoria e método em uma única assinatura com tudo que você precisa para sua aprovação.
Nos termos das Normas Brasileiras de Contabilidade, deve- se considerar, para determinar o Risco de Auditoria,
Para impedir o risco de perda da independência da entidade de auditoria em relação à entidade auditada, devido à manutenção dos líderes ou responsáveis da equipe de auditoria, o Conselho Federal de Contabilidade recomenda a rotação dessas pessoas em intervalos de, no máximo, cinco anos consecutivos e um intervalo mínimo de três anos para o retorno desses mesmos líderes ou responsáveis.
Ao conjunto de normas e procedimentos que visa salvaguardar o patrimônio de uma entidade, dá-se o nome de:
controles internos;
procedimentos de auditoria;
normas de auditoria;
notas de auditoria;
princípios de auditoria.
Como objetivo do Planejamento da Auditoria não se pode incluir:
obter conhecimento das atividades da entidade, para identificar eventos e transações relevantes que afetem as Demonstrações Contábeis.
propiciar o cumprimento dos serviços contratados com a entidade dentro dos prazos e compromissos previamente estabelecidos.
assegurar que as áreas importantes da entidade e os valores relevantes contidos em suas demonstrações contábeis recebam a atenção requerida.
identificar meios para aumento dos lucros da entidade.
identificar a legislação aplicável à entidade.
O conceito de risco de auditoria é importante como forma de expressão da idéia de segurança razoável. Quanto mais certo o auditor desejar estar de que está expressando uma opinião correta, mais baixo será o risco de auditoria que estará inclinado.
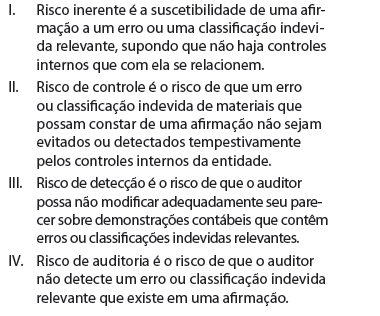
Com base nas definições acima, assinale a alternativa correta:
São formas de levantamento dos controles internos:
O sistema adquirido pela empresa Certifica S.A. continha um erro de parametrização interna, não registrando na contabilidade dez notas fiscais. O auditor ao realizar os testes de auditoria constata o erro. Esse risco de auditoria é denominado risco de
negócio.
detecção.
inerência.
controle.
estrutura.
O risco de auditoria deve ser considerado como a possibilidade do auditor
emitir um parecer tecnicamente inadequado.
elaborar as demonstrações contábeis de forma errada.
não obter todas as informações da administração da empresa.
ter sua imagem afetada por práticas irregulares de clientes.
detectar uma fraude ou erro em seus testes de auditoria.
Sobre o Controle Interno da empresa, é correto afirmar que
do ponto de vista do Auditor Independente, a função de controle interno é proporcionar a segurança de que erros e irregularidades possam ser descobertos com razoável prontidão. Assim, o Auditor Independente não mais revisará o que fora objeto de verificação do Auditor Interno.
como em todo trabalho de Auditoria, também no estudo do controle interno o Auditor deve desenvolver um método que vise ao mesmo tempo assegurar-lhe atingir os objetivos necessários, bem como a realização do trabalho em tempo compatível com sua disponibilidade.
o método dos questionários é utilizado exclusivamente pelo Auditor Independente. O Auditor Interno utiliza-se, apenas, do Método dos Fluxogramas.
não é função do Auditor Interno revisar e avaliar a eficiência, a adequação e a aplicação dos controles contábeis, financeiros e operacionais.
a Auditoria Interna, quando detectar fraudes e erros, deverá comunicar ao Conselho Federal de Contabilidade.
Analise as proposições:
I. A relevância deve ser considerada pelo auditor quando determinar a natureza, a extensão e oportunidade dos procedimentos de auditoria.
II. Risco de auditoria é a possibilidade de o auditor obter, com a amostragem, conclusões diferentes do que obteria se aplicasse o teste à toda população de dados contábeis.
III. O planejamento da auditoria, quando incluir a designação de equipe técnica, deve prever a orientação e supervisão do auditor, que deve dividir com essa equipe a responsabilidade pelos trabalhos executados.
É correto o que consta APENAS em
No processo de planejamento de auditoria, pode-se afirmar que o auditor não deve
avaliar o nível geral da atividade econômica na área em que a empresa esteja atuando e os fatores econômicos que podem afetar o seu negócio.
ter conhecimento prévio das informações que a entidade tenha que prestar ou informar a terceiros.
conhecer as modalidades de inventários físicos e financeiros e a periodicidade que são realizados.
analisar as formas de relacionamentos com empresas coligadas e controladas ou a existência de outras partes relacionadas.
restringir as avaliações e os testes a serem aplicados à quantidade de horas planejadas ou contratadas.
O auditor, ao desenvolver o planejamento de auditoria e constatar que a empresa auditada possui Ativos em entidades investidas, que representam relevante posição nos seus Ativos totais e não examinar as demonstrações das entidades investidas, deve
Ao avaliar os sistemas e processos informatizados da empresa, relacionados a comércio eletrônico (WebTrust), o auditor deve verificar os três princípios de riscos relacionados com
Entre os objetivos de um sistema de controle interno, está a salvaguarda de interesses da entidade. Um dos meios utilizados para dar suporte a essa salvaguarda é a segregação de funções, que estabelece o controle das operações por meio de métodos de aprovação, de acordo com a responsabilidade e os riscos envolvidos para a empresa.
Quanto às Normas Técnicas de Auditoria (NBC T´s), assinale a alternativa incorreta.
Para realizar o planejamento de auditoria, não há necessidade de o auditor ter conhecimento das atividades, dos fatores econômicos, da legislação aplicável a entidade auditada, das práticas operacionais da entidade e do nível geral de competência de sua administração.
O programa de auditoria, além de servir como guia e instrumento de controle para a execução do trabalho, deve abranger todas as áreas a serem examinadas pelo auditor independente.
Um dos objetivos do Planejamento da Auditoria é obter conhecimento das atividades da entidade, para identifi car eventos e transações relevantes que afetem as demonstrações contábeis.
A complexidade das transações de uma entidade é fator determinante do grau de difi culdade que o auditor independente pode encontrar para realizar seu trabalho.
Assinale a alternativa correta.
Em auditoria, o risco inerente de controle referese à suscetibilidade de uma afi rmação a um erro material ou classifi cação devida, supondo que não haja controle.
Em auditoria, o risco de controle é aquele em que um erro ou classifi cação indevida material que possa constar de uma afi rmação, seja evitado ou detectado tempestivamente pelos controles internos da entidade.
Em auditoria, os componentes risco inerente e risco de controle estão fora do controle do auditor, que simplesmente os avalia.
Em auditoria, o risco de detecção é aquele em que o auditor detecta um erro ou classifi cação indevida relevante que existe em uma afi rmação de auditoria.
Dentre os itens listados a seguir, o único que NÃO se constitui em objetivo do Planejamento de Auditoria é:
obter conhecimento das atividades da entidade, para identificar eventos e transações relevantes que afetem as demonstrações contábeis;
identificar a legislação aplicável à entidade;
realizar testes substantivos e de observância;
identificar os problemas potenciais da entidade;
propiciar o cumprimento dos serviços contratados com a entidade dentro dos prazos e compromissos previamente estabelecidos.
Constitui exemplo de Controle interno contábil:
controles físicos sobre ativos tais como contagens ou inventários;
controle de qualidade;
análises de variações entre os valores orçados e os valores realizados;
treinamento de pessoal;
elaboração de normas e procedimentos.
Na avaliação do risco de auditoria, quando na fase de planejamento, em nível específico, deve o auditor avaliar



