







Seu próximo nível começa aqui
Com a Assinatura Ilimitada, você tem tudo que precisa para sua aprovação.
Com a Assinatura Ilimitada, você combina prática, teoria e método em uma única assinatura com tudo que você precisa para sua aprovação.
A Estrutura Conceituai de Análise de Risco COSO é reconhecida internacionalmente como marco para avaliação e aperfeiçoamento de sistemas de controles internos. Nesse sentido, o anexo 7 .1 da estrutura COSO descreve algumas das atividades de controle geralmente utilizadas, em vários níveis organizacionais. Dentre elas, a atividade pela qual as obrigações são atribuídas ou divididas entre pessoas diferentes, com a finalidade de reduzir o risco de erro ou de fraude, denomina-se:
administração funcional direta
revisões da alta direção
segregação de funções
administração de atividade
A política de gestão de riscos adotada pelo TCU baseia-se nas melhores práticas internacionais sobre o tema. No modelo Internal Control - integrated framework - COSO-IC (COSO I) que é representado por um cubo no qual as três faces visíveis representam: tipos de objetivos; níveis da estrutura organizacional e componentes, como mostra na figura abaixo:
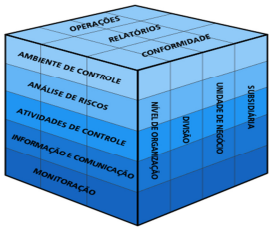
Sobre o (COSO IC), analise s itens abaixo e assinale a alternativa INCORRETA:
O COSO-IC foca em três objetivos: operacionais, assegurar relatórios financeiros confiáveis e assegurar conformidade legal/regulatória.
Esse modelo, como o próprio nome revela, foi projetado com o objetivo de orientar as organizações no estabelecimento de um processo de gestão de riscos corporativos e na aplicação de boas práticas sobre o tema.
As perspectivas mostradas nas três faces do cubo do COSO-IC podem ser entendidas como o conjunto de atividades, recursos e viabilizadores críticos para o processo de controle interno a ser aplicado na instituição em todos os níveis, com vistas a assegurar o alcance de certos tipos de objetivos normalmente existentes nas organizações.
Apesar da avaliação de riscos ser um componente do modelo, o foco está no processo de controle interno da organização, e não estão contempladas todas as atividades e outros aspectos importantes para a realização de um processo completo de gestão de riscos.
OCOSO-IC, é um modelo de controle interno que utiliza práticas de avaliação de riscos, não tendo sido elaborado com o objetivo de ser um modelo de gestão de riscos em sentido estrito.
Um dos argumentos da estrutura preconizada pelo Internal Control – Integrated Framework, edição do Committee of Sponsoring Organizations of the Treadway Commission (COSO) consiste em proporcionar à administração um meio de
aplicar o controle interno aos tipos de entidade cuja indústria ou estrutura legal figurem entre aquelas mencionadas, nos níveis de entidade, unidade operacional ou função.
aplicar o controle interno a qualquer tipo de entidade, independentemente da indústria ou da estrutura legal, ao nível de entidade, relegando os níveis de unidade operacional ou função a outras estruturas.
aplicar o controle interno aos tipos de entidade cuja indústria ou a estrutura legal figurem entre aquelas mencionadas, ao nível de entidade, relegando os níveis de unidade operacional ou função a outras estruturas.
afastar a aplicação do controle interno a todo tipo de entidade, independentemente da indústria ou da estrutura legal, e do nível (entidade, unidade operacional ou função).
aplicar o controle interno a qualquer tipo de entidade, independentemente da indústria ou da estrutura legal, nos níveis de entidade, unidade operacional ou função.
O controle interno é definido, no âmbito do Internal Control - Integrated Framework, edição do Committee of Sponsoring Organizations of the Treadway Commission (COSO), como
uma função exercida por um ente que não integra a mesma estrutura organizacional do órgão fiscalizado.
um documento que atesta a razoável segurança de que os procedimentos internos estão em efetivo funcionamento e cumprimento.
um documento que serve de evidência quanto à suficiência, exatidão e validade dos dados produzidos pelo sistema contábil da entidade e são divididos em testes de transações e saldos e procedimentos de revisão analítica.
um documento elaborado pela administração central da entidade, e desenvolvido para proporcionar segurança razoável com respeito à realização dos objetivos relacionados a operações, divulgação e conformidade.
um processo conduzido pela estrutura de governança, administração e outros profissionais da entidade, e desenvolvido para proporcionar segurança razoável com respeito à realização dos objetivos relacionados a operações, divulgação e conformidade.
O modelo de estrutura integrada de controle interno com foco no gerenciamento de riscos corporativos, proposto pelo COSO (Committee os Sponsoring Organizations of the Treadway Commission) representou significativo avanço na forma de avaliação dos controles internos. Tal modelo é composto por quatro categorias de objetivos e oito componentes inter-relacionados. O componente que envolve as políticas e os procedimentos que são estabelecidos e implementados, para assegurar que as respostas aos riscos sejam executadas com eficácia, é denominado:
Fixação de objetivos.
Atividade de Controle.
Informações e comunicações.
Identificação de eventos.
Avaliação de riscos.
Segundo a definição do COSO (Committee of Sponsoring Organizations of The Treadway Commission ou Comitê das Organizações Patrocinadoras), a fixação de objetivos é uma precondição à identificação de evento, à avaliação de riscos e às respostas aos riscos. Em primeiro lugar, é necessário que os objetivos existam para que a administração possa identificar e avaliar os riscos quanto a sua realização, bem como adotar as medidas necessárias para administrá-los.
Dentro desta perspectiva, analise as assertivas abaixo:
I. Os objetivos operacionais referem-se à eficácia e à eficiência das operações da organização.
II. Um objetivo em uma categoria não poderá sobrepor-se ou, ainda, auxiliar um objetivo em outra categoria.
III. Os objetivos de conformidade relacionam-se com os relatórios preparados para divulgação externa, como demonstrações financeiras.
IV. Os objetivos de conformidade devem conduzir as suas atividades, bem como, adotar, frequentemente, medidas específicas, de acordo com as leis e os regulamentos pertinentes.
V. Os objetivos de comunicação referem-se ao oferecimento de suporte ao processo decisório da administração e ao acompanhamento das atividades e do desempenho da organização.
Após análise, marque a alternativa que contém a opção correta:
I, IV e V.
II, III e V.
I, II, e III.
I, II, III, IV e V.
Ambiente de controle diz respeito à base em que se apoiam todos os sistemas de controles internos da gestão. É formado pelo conjunto de regras e estrutura que determinam a qualidade desses controles. Este ambiente deve influenciar na forma pela qual se estabelecem as estratégias e objetivos e na maneira como os procedimentos de controle interno são estruturados. Alguns elementos do ambiente de controle são:
I- Integridade pessoal e profissional e valores éticos assumidos pela direção e quadro de servidores, incluindo atitude de apoio à manutenção de adequados controles internos da gestão, durante todo o tempo e por toda a organização.
II- Comprometimento para reunir, desenvolver e manter colaboradores competentes.
III- Filosofia da direção e estilo gerencial, com clara assunção da responsabilidade de supervisionar controles internos da gestão.
IV- Estrutura organizacional na qual estejam parcialmente atribuídas responsabilidades e delegação de autoridade, para que sejam alcançados os objetivos da organização ou das políticas partidárias.
V- Políticas e práticas de recursos humanos, excluindo a avaliação do desempenho e a prestação de contas e responsabilidades pelos controles externos da gestão da organização ou da política pública partidária.
Assinale a alternativa correta que representa elementos do ambiente de controle:
Apenas as afirmativas I, II e III estão corretas.
Apenas as afirmativas II e IV estão corretas.
Apenas as afirmativas I e II estão corretas.
Apenas as afirmativas III e V estão corretas.
Todas as afirmativas estão corretas.
Segundo a definição do COSO (Committee of Sponsoring Organizations of The Treadway Commission ou Comitê das Organizações Patrocinadoras) o gerenciamento de riscos corporativos busca controlar um equilíbrio entre os resultados e ganhos que a empresa é capaz de obter ao minimizar as perdas que se originaram de riscos envolvidos. O gerenciamento de riscos corporativos é constituído de oito componentes inter-relacionados que integram o processo de gestão.
Baseado no texto acima, assinale a alternativa que contém 04 (quatro) componentes do gerenciamento de riscos corporativos:
Estratégia, operações, ambiente interno e comunicação.
Ambiente interno, fixação de objetivos, identificação de eventos e avaliação de riscos.
Estratégia, operações, comunicação e conformidade.
Resposta a risco, comunicação, fixação de objetivos e conformidade.
(Ciclo operacional da auditoria interna)
1 - Programa de trabalho
2 - Monitoramento das recomendações
3 - Planejamento e levantamento do processo
4 - Execução
5 - Relatório de conclusão
Os itens acima enumerados de 1 a 5 estão em desordem quanto à sequência correta das etapas de auditoria; sendo assim, a alternativa que contém a ordem correta é:
3-4-5-2-1.
1-3-4-5-2.
3-1-4-5-2.
2-3-1-4-5.
2-1-3-4-5.
Conforme a estrutura integrada do COSO, com base na missão ou visão estabelecida por uma organização, a administração estabelece os planos principais, seleciona as estratégias e determina o alinhamento dos objetivos nos níveis da organização. Essa estrutura de gerenciamento de riscos corporativos é orientada a fim de alcançar os objetivos de uma organização, que são classificados em quatro categorias. Marque a alternativa que contém duas dessas categorias descritas corretamente.
Estratégicos: confiabilidade de relatórios; e Comunicação: metas gerais alinhadas com a sua missão.
Comunicação: metas gerais alinhadas com a sua missão; e Operações: cumprimento de leis e regulamentos aplicáveis.
Operações: utilização eficaz e eficiente dos recursos; e Comunicação: confiabilidade de relatórios.
Comunicação: utilização eficaz e eficiente dos recursos; e Conformidade: confiabilidade de relatórios.
Estratégicos: utilização eficaz e eficiente dos recursos; e Conformidade: confiabilidade de relatórios.
Ao mencionar que os controles internos devem “avaliar o cumprimento das metas previstas no plano plurianual, a execução dos programas de governo e dos orçamentos da União”, o inciso I do artigo constitucional em questão mostra-se contraditório com as características descritas pelo COSO ICIF 2013, em que o controle interno é planejado para assegurar tanto o alcance dos objetivos relacionados às operações, quanto a produção de relatórios e a adequação às normas.
Certo
Errado
Controle interno consiste no conjunto de processos desenhados para promover uma asseguração razoável quanto ao alcance dos objetivos relacionados a operações, relatórios financeiros e cumprimento das leis.
Certo
Errado
Qual a diferença entre o COSO report (ou COSO I) de 1992 e o COSO ERM (ou COSO II) de 2004?
Ambiente de controle, Identificação do evento e Tratamento do Risco.
Ambiente de controle, Identificação do evento e Avaliação do Risco.
Ambiente de controle, Identificação do evento e Monitoramento.
Estabelecimento de Objetivos, Identificação do evento e Tratamento do Risco.
Estabelecimento de Objetivos, Identificação do evento e Avaliação do Risco.
Para atender aos objetivos relacionados ao termo compliance, que se refere basicamente à adesão de determinada instituição a leis e regulamentos, um auditor, ao analisar o cumprimento de aspectos legais por parte de determinada prefeitura, deve, por exemplo, verificar se o município está destinando o percentual mínimo de recursos que, de acordo com a lei, deve ser aplicado em áreas como saúde e educação.
Certo
Errado
Segundo o modelo COSO, o setor público, principalmente na área de auditoria, vem tratando o controle como um processo fundamental para proteção da entidade em relação a riscos. Nesse sentido, de acordo com esse modelo, o controle se divide nas seguintes categorias, com exceção da alternativa:
De cumprimento que estabelecem a necessidade da adesão às normas legais e regulamentares vigentes.
De relatórios financeiros, os relativos à veracidade e fidedignidade das demonstrações contábeis.
De gestão, os relativos de avaliação de cumprimento das metas previstas no plano plurianual, a execução dos programas de governo e dos orçamentos.
Operacionais, que orientados para o êxito dos resultados.



