







Seu próximo nível começa aqui
Com a Assinatura Ilimitada, você tem tudo que precisa para sua aprovação.
Com a Assinatura Ilimitada, você combina prática, teoria e método em uma única assinatura com tudo que você precisa para sua aprovação.
Ocorrendo ataque de negação de serviço dirigido a um servidor HTTP, com acesso a uma URL válida, certamente o endereço IP de origem das requisições será forjado (spoofed).
O golpe de Pharming é um ataque que consiste em
corromper o DNS, fazendo com que a URL de um site passe a apontar para um servidor diferente do original.
alterar as tabelas de roteamento para que o roteador desvie os pacotes para um falso servidor.
impedir que o servidor DNS converta o endereço em um número IP e assim congestionar a rede.
instalar um programa cliente no servidor de destino para capturar senhas e endereços de sites.
travar um servidor de páginas através do envio de pacotes IP inválidos.
Ataques do tipo SQL injection exploram erros em aplicativos web que lhes permitam inserir, remover ou alterar dados em um banco de dados.
Um dos recursos do Internet Explorer 8 é o SmartScreen, que auxilia na detecção de sítios de phishing e sítios que distribuem software mal-intencionados, também denominados malwares.
Uma das maneiras de se combater, com antecedência, o ataque de phishing é a utilização de um servidor NFS (network file system) na rede local para os usuários.
O ataque conhecido como VLAN hopping permite estabelecer tráfego bidirecional entre duas VLANs sem passar por roteamento.
Uma proteção eficaz contra ataques de buffer overflow pode ser obtida com o emprego de firewalls.
Em computador infectado com um código malicioso conhecido como cavalo de troia (trojan), não são disponibilizadas portas para acessos de outros computadores.
Um ataque de SQL injection explora vulnerabilidades presentes em aplicações web, podendo ser evitado com inspeção criteriosa dos dados de entrada.
DoS e DDoS são ataques que têm por finalidade a indisponibilização dos serviços das redes. Um IDS, corretamente instalado e configurado, é capaz de proteger totalmente a rede de ataques do tipo DoS, mas não protege a rede de ataques do tipo DDoS.
Determinado órgão federal oferece uma consulta pública na Internet, em que, dado um CPF, são retornadas todas as pendências, se existirem, no navegador do solicitante. Para efetuar a consulta, o usuário deve preencher um campo com seu CPF e, em seguida, clicar no botão de consulta. Considerando-se que a consulta roda sob a plataforma ASP.NET, esse serviço
está sujeito à ação de robôs, que podem varrer a base de dados utilizando consultas automatizadas, já que não existe CAPTCHA.
disponibiliza também um web service de consulta, bastando para isso adicionar, na URL original, a string "?wsdl=true".
pode sofrer um ataque de SQL Injection, o que não aconteceria se a plataforma adotada fosse Java EE, utilizando JDBC.
poderia utilizar login e senha para garantir autenticação forte e, portanto, resguardar as informações confidenciais dos usuários.
utiliza um banco de dados relacional, possivelmente em cluster, para realizar a consulta de pendências, que pode ser desenvolvida em C# ou VB.NET.
Analise o fragmento de código, executado no servidor, de uma aplicação WEB.
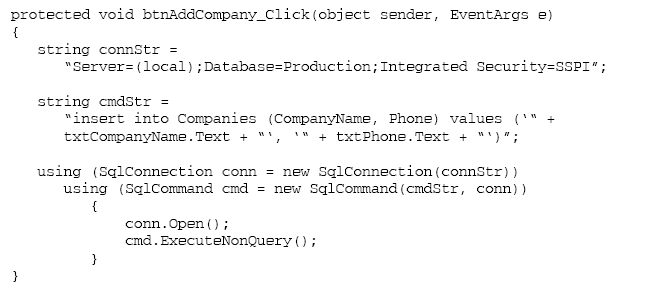
Considerando-se que o fragmento acima lê dados de formulários preenchidos por usuários, o código é vulnerável ao ataque de
buffer overflow, já que o tamanho da entrada não é verificado no objeto connStr.
buffer overflow, mesmo que o método em questão esteja declarado como protegido.
cross site scripting, pois não protege contra injeção de código javascript em cookies.
sql injection, pois permite que o objeto cmdStr seja montado de forma maliciosa.
sql injection, pois permite que o banco de dados seja especificado por parâmetros.
Durante aproximadamente 25 minutos na tarde do dia 25 de junho de 2009, usuários do Google News receberam como resposta a suas buscas uma página cuja mensagem dizia que a busca parecia advir de alguma espécie de vírus e que, antes de prosseguir, deveria ser digitado o texto exibido numa imagem (captcha). O que aconteceu foi que o sistema de segurança do Google detectou um repentino e explosivo aumento nas buscas por Michael Jackson, procedentes de diferentes origens, e interpretou este fenômeno como um "ataque". O tipo de ataque contra o qual o sistema de segurança do Google reagiu automaticamente é conhecido como
port scanning.
code injection.
buffer overflow.
cookie hijacking.
flooding.
Phishing é um tipo de ataque na Internet que tenta induzir, por meio de mensagens de e-mail ou sítios maliciosos, os usuários a informarem dados pessoais ou confidenciais.
Certo
Errado
Um ataque passivo à segurança tenta descobrir ou utilizar informações do sistema, mas não afeta seus recursos. Já um ataque ativo à segurança tenta alterar os recursos do sistema ou afetar sua operação. São categorias de ataques ativos:
análise de tráfego, disfarce, repetição, modificação de mensagens e negação de serviço.
análise de tráfego, disfarce, repetição e negação de serviço.
liberação do conteúdo da mensagem, disfarce, repetição, modificação de mensagens e análise de tráfego.
disfarce, repetição, modificação de mensagens e negação de serviço.
negação de serviço, análise de tráfego, disfarce e repetição.
Cavalo de troia é um malware que instala-se em uma máquina, sem que seu usuário perceba, para extrair ou destruir dados sem autorização. Esse tipo de programa é executado automaticamente e em background sempre que a máquina é inicializada.
Um IPS (Intrusion Prevention System), de forma geral, é um equipamento auxiliar no gerenciamento e segurança da rede, instalado em determinado ponto de passagem de tráfego de uma rede de computadores. Assinale a alternativa que apresenta apenas funções que podem ser realizadas por um IPS.
Autenticação de usuários e acesso a serviço de mensagens eletrônicas (e-mail).
Cadastro de usuários da rede e controle de acesso a recursos locais.
Detecção de ataque DDoS e controle de uso de banda por aplicação.
Armazenamento de backups e controle de acesso a banco de dados.
Filtro de pacotes, por aplicação, e hospedagem de sites Web.
Ataques de phising são potencialmente mais comprometedores da disponibilidade que ataques de DDoS (distributed denial of service) provocados por worms.
Certo
Errado



