







Seu próximo nível começa aqui
Com a Assinatura Ilimitada, você tem tudo que precisa para sua aprovação.
Com a Assinatura Ilimitada, você combina prática, teoria e método em uma única assinatura com tudo que você precisa para sua aprovação.
Em aplicações que utilizam certificados digitais no padrão ICP-Brasil, é muito importante estabelecer a validade de um certificado digital. Sobre o tema, analise as seguintes assertivas e assinale a alternativa correta.
I. Qualquer certificado ICP-Brasil contém todas as informações necessárias para verificar a sua validade, não necessitando de quaisquer artefatos externos para ser validado.
II. As autoridades certificadoras (CAs) publicam informações, periodicamente atualizadas, sobre a validade dos certificados que emitiram.
III. Um dos critérios sobre a validade de um certificado é seu período de validade, composto por duas datas: inicial e final.
IV. Uma etapa da validação é a conferência da validade de toda a cadeia de certificação, partindo da autoridade raiz, passando pelas autoridades certificadoras (CAs) até o certificado final.
Todas estão incorretas.
Todas estão corretas.
Apenas I e III estão corretas.
Apenas II e IV estão corretas.
Apenas II, III e IV estão corretas.
O ICP-Brasil gerencia a cadeia de confiança para a emissão de certificados digitais no Brasil. Dentre os tipos de certificados emitidos pelo ICP-Brasil, o que é utilizado exclusivamente para a criptografia de dados é:
A.
B.
C.
S.
T.
Uma Infraestrutura de Chaves Públicas (ICP) visa a implantar a infraestrutura para garantir a autenticidade, a integridade e a validade jurídica dos certificados digitais e das operações eletrônicas que envolvem os certificados.
A ICP-Brasil adota o modelo de certificação com raiz única no qual o papel de autoridade certificadora raiz é desempenhado pelo
Instituto Nacional de Autoridades Certificadoras
Instituto Nacional de Cartórios Digitais
Instituto Nacional de Tecnologia da Informação
Organização Não Governamental de Cartórios Digitais
Organização Não Governamental de Emissores de Certificados
A Infraestrutura de Chaves Públicas Brasileira (ICP-Brasil) regulamenta o conjunto de dados sob forma eletrônica, ligados ou logicamente associados a outros dados eletrônicos, denominado
código de autenticação, que tem o propósito de garantir a confidencialidade das mensagens.
cifra eletrônica, que é utilizada como extensão do certificado digital.
assinatura eletrônica, que é utilizada como método de comprovação da autoria de mensagens.
alvará eletrônico, que tem por objetivo a análise de disponibilidade de mensagens.
assinatura digital, que tem o propósito de garantir o sincronismo entre mensagens.
Sobre infraestrutura de chave pública é correto afirmar que
a autoridade de registro é um lugar para guardar os certificados digitais de forma segura.
não existe no Brasil uma autoridade certificadora raiz, sendo necessária certificação internacional para assinaturas digitais brasileiras.
a autoridade certificadora intermediária emite certificados digitais somente por meio de uma autoridade certificadora raiz.
somente uma autoridade certificadora pode assinar certificados digitais.
a revogação de um certificado digital é realizada automaticamente após um ataque.
A Infraestrutura de Chaves Públicas Brasileira (ICP-Brasil), estabelece que o ciclo de vida de uma assinatura digital compreende apenas os processos de
criação, subscrição, armazenamento e verificação.
subscrição, armazenamento, catalogação e verificação.
especificação, verificação, reconhecimento e revalidação.
especificação, subscrição, verificação e categorização.
criação, verificação, armazenamento e revalidação.
Analise as proposições a seguir:
I. A chave pública de um portador pode estar disponível na internet sem comprometer a segurança de seu proprietário;
II. A Infraestrutura de Chaves Públicas Brasileira (ICP-Brasil) é uma cadeia hierárquica e de confiança que viabiliza a emissão de Certificados Digitais para identificação virtual do cidadão. Através de suas normas, empresas autorizadas podem emitir certificados digitais do tipo A1 ou A3 podem ser emitidos;
III. O uso de funções hash SHA-2 atualmente podem assegurar que um documento enviado via meio eletrônico chegue ao destinatário com integridade.
Está(ão) correta(s) a(s) proposição(ões):
apenas III
apenas II
apenas I
apenas I e II
apenas I, II e III
A Infraestrutura de Chaves Públicas Brasileira (ICP Brasil) classifica os tipos de certificados digitais quanto a duas características principais: sua aplicação e suas características de segurança. Caso se deseje um certificado para identificar o assinante, atestar a autenticidade da operação, confirmar a integridade do documento assinado e que utilize uma chave de 2048 bits, o tipo de certificado a ser escolhido é:
A3.
S3.
A1.
T3.
S1.
No âmbito da Infraestrutura de Chaves Públicas Brasileira – ICP – Brasil, o par de chaves criptográficas será gerado
sempre pelo próprio titular.
em conjunto pela Autoridade de Registro (AR) e pela Autoridade Certificadora (AC), na presença do titular.
pela Autoridade Certificadora (AC), na presença do titular.
pela Autoridade de Registro (AR), na presença do titular.
Sempre que a AC (Autoridade Certificadora) descobre ou é informada que um certificado não é mais confiável, ela o inclui em uma “lista negra” secreta, chamada de “Lista de Certificados Revogados” (LCR). A LCR contém o número de série dos certificados que não são mais válidos e a data de revogação.
Certo
Errado
Consider the figure below.
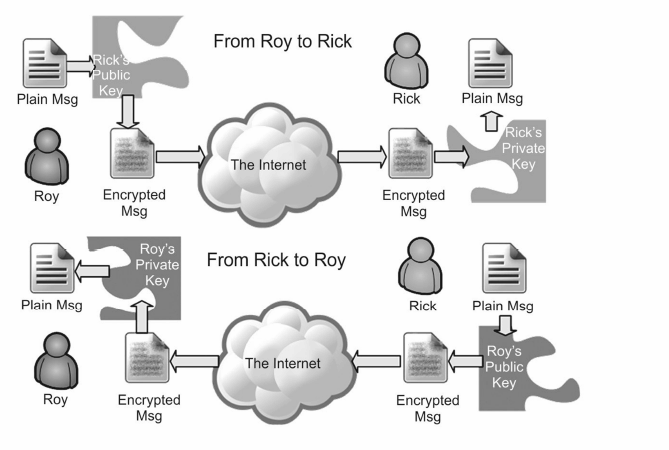
The correct way to describe the main concepts showing by the figure is:
Para cuidar da folha de pagamento e obrigações trabalhistas da empresa onde trabalha, um funcionário precisa se identificar digitalmente para receber procurações dentro do canal "Conectividade Social ICP" da Caixa Econômica Federal. Para isso, adquiriu um tipo de Certificado Digital e-CPF que pode ser gerado em um cartão inteligente ou token, com validade de três anos. O Certificado Digital adquirido foi do tipo
A1.
S1.
S3.
A2.
A3.
A partir das informações sobre certificação digital fornecidas pelo “Instituto Nacional de Tecnologia da Informação – ITI”, marque a opção que represente a definição do modelo de certificação digital utilizado no Brasil.
Na prática, o certificado digital ICP-Brasil (Infraestrutura de Chaves Públicas Brasileira) funciona como uma identidade virtual que permite a identificação segura e inequívoca do autor de uma mensagem ou transação feita em meios eletrônicos, como a web. Esse documento eletrônico é gerado e assinado por uma terceira parte confiável, ou seja, uma Autoridade Certificadora (AC) que, seguindo regras estabelecidas pelo Comitê Gestor da ICP-Brasil, associa uma entidade (pessoa, processo, servidor) a um par de chaves criptográficas. Os certificados contêm os dados de seu titular conforme detalhado na Política de Segurança de cada Autoridade Certificadora.
Os certificados não contêm os dados de seu titular, como nome, número do registro civil, assinatura da Autoridade Certificadora que o emitiu, entre outros. Isso permite garantir que o titular fique anônimo em suas transações realizadas em serviços na web.
O certificado digital é na verdade a assinatura de uma pessoa digitalizada e salva em um arquivo com formato de imagem. Isso permite ao titular utilizar sempre em documentos importantes que podem ser enviados por e-mail, recebidos e impressos em seu destino, garantindo a legitimidade e autenticidade do documento.
A certificação digital é uma ferramenta que permite que aplicações como comércio eletrônico, assinatura de contratos, operações bancárias, iniciativas de governo eletrônico, entre outras, sejam realizadas. São transações feitas de forma presencial, ou seja, com a presença física do interessado, que deverá assinar os documentos em papel e não pode ser realizada utilizado serviços pela internet.
Apesar de ser um serviço utilizado em grandes países da América, Ásia e Europa, o Brasil ainda estuda a possibilidade de implantar a Infraestrutura de Chaves Públicas Brasileira (ICP-Brasil), baseado no modelo Japonês.
Em relação à Lei da Certificação Digital (Medida Provisória n.º 2200-2/2001), é correto afirmar que
compete a autoridade certificadora raiz, ou as autoridades certificadoras por ela credenciadas, a geração do par de chaves criptográficas de um usuário final (titular) e seu armazenamento seguro.
é possível, observando-se os critérios estabelecidos pelo Comitê Gestor da ICP-Brasil, credenciar como AC e AR os órgãos e as entidades públicas e as pessoas jurídicas de direito privado.
define o Instituto Nacional de Tecnologia da Informação (ITI) como autoridade certificadora raiz (AC-raiz) e como a única autoridade de registro (AR) da Infraestrutura de Chaves Públicas Brasileira (ICP-Brasil).
estabelece que a autoridade certificadora raiz (AC-raiz) é responsável por emitir certificados digitais para outras entidades certificadoras e para usuários finais que desejem utilizar de forma segura os serviços dos órgãos federais.
veda ao Instituto Nacional de Tecnologia da Informação (ITI), mesmo que na forma da lei, a contratação de terceiros para a consecução de seus objetivos.
Uma autoridade certificadora pode, periodicamente, emitir uma lista de certificados contendo uma lista de certificados revogados.
Certo
Errado
A autoridade de registro, além de ser a emissora de certificados e listas de revogação de certificados, é um componente obrigatório nas PKI e está associada ao registro das autoridades certificadoras.
Certo
Errado
Com relação ao gerenciamento de chaves públicas, pode-se afirmar que
não é possível falsificar o anúncio público de uma chave pública.
X.509 é o esquema universalmente aceito para formatar certificados de chave pública.
segundo POPE (1979), citado por Stallings (2008), a autoridade de chave pública mantém um diretório estático das chaves públicas de todos os participantes.
a distribuição simples de chave secreta, apresentada por Merkle (1979), citado por Stallings (2008), é segura contra ataques MAN-IN-THE-MIDDLE (MITM).
esquema híbrido é uma forma de usar a criptografia simétríca para distribuir chaves públicas.
Em relação à Infraestrutura de Chaves Públicas Brasileira (ICP-Brasil), é correto afirmar que:
se trata de uma cadeia hierárquica e de confiança que viabiliza a emissão de certificados digitais para identificação virtual do cidadão.
o ITI (Instituto Nacional de Tecnologia da Informação), além de desempenhar o papel de Autoridade Certificadora Raiz (AC-Raiz), também tem o papel de emitir, distribuir, renovar, revogar e gerenciar certificados digitais.
uma Autoridade de Registro (AR) tem a responsabilidade de verificar se o titular do certificado possui a chave privada que corresponde à chave pública que faz parte do certificado.
a Autoridade Certificadora Raiz (AC-Raiz) cria e assina digitalmente o certificado do assinante, no qual o certificado emitido representa a declaração da identidade do titular, que possui um par único de chaves (pública/privada).
uma Autoridade Certificadora do Tempo (ACT) é uma entidade na qual os usuários de serviços de Meteorologia confiam para emitir Carimbos do Tempo.
Os Certificados Digitais utilizados nas Infraestruturas de Chaves Públicas (ICP) seguem padrão:
ISO.
COBIT.
IEEE 802.11b.
X.509.
ICP.
Uma autoridade registradora (AR), subordinada à hierarquia da ICP-Brasil, é responsável por emitir, distribuir, renovar, revogar e gerenciar certificados digitais, bem como por verificar se o titular do certificado possui a chave privada que corresponde à chave pública que faz parte do certificado digital.
Certo
Errado



