







Seu próximo nível começa aqui
Com a Assinatura Ilimitada, você tem tudo que precisa para sua aprovação.
Com a Assinatura Ilimitada, você combina prática, teoria e método em uma única assinatura com tudo que você precisa para sua aprovação.
Em relação a certificados de chave pública, é INCORRETO afirmar que:
uma boa alternativa para armazenar CRLs é no mesmo local onde estão os próprios certificados.
um certificado vincula uma chave pública a uma entidade.
um certificado é emitido, em geral, por uma Autoridade Certificadora (CA).
estão relacionados à criptografia simétrica.
as entidades finais normalmente consomem e/ou dão suporte a serviços relacionados à PKI.
As principais informações que devem constar em um certificado digital ICP-Brasil são
chave pública do titular, nome, e-mail, CPF, nome da autoridade certificadora que emitiu o certificado, número de série do certificado digital e assinatura digitalizada da autoridade certificadora.
chave pública do titular, nome, e-mail, número de série do certificado digital e assinatura digital da autoridade certificadora.
chave pública do titular, nome, e-mail, telefone, endereço, nome da autoridade certificadora que emitiu o certificado, número de série do certificado digital e assinatura digital da autoridade certificadora.
chave pública do titular, nome, e-mail, validade do certificado, nome da autoridade certificadora que emitiu o certificado, número de série do certificado digital e assinatura digital da autoridade certificadora.
chave pública do titular, nome, e-mail, CPF, validade do certificado, nome da autoridade certificadora que emitiu o certificado, número de série do certificado digital e assinatura digital da autoridade certificadora.
Wallace está implementando em um órgão público um modelo de infraestrutura de chaves públicas baseado no padrão X.509 (PKIX). Wallace identificou que os sistemas clientes, para operarem com segurança, necessitam da instalação de materiais da chave que possuem o relacionamento apropriado com as chaves armazenadas em outro lugar na infraestrutura de chaves públicas.
Para gerenciar a PKIX de forma a atender o requisito identificado, Wallace deve implementar a função:
registro;
inicialização;
certificação;
certificação cruzada;
solicitação de revogação.
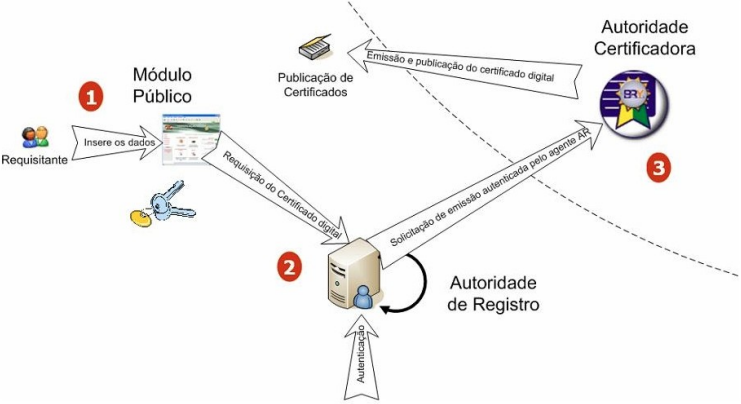
O componente que faz a interface entre o titular do certificado digital e a autoridade certificadora é a autoridade de registro (AR).
Certo
Errado
Métodos criptográficos podem ser subdivididos em duas categorias: criptografia de chave simétrica e criptografia de chave assimétrica.
A criptografia de chave simétrica, também chamada de criptografia de chave secreta ou única, utiliza uma mesma chave tanto para codificar quanto para decodificar.
A criptografia de chaves assimétricas, também conhecida como criptografia de chave pública, utiliza duas chaves distintas; uma pública, que pode ser livremente divulgada, e uma privada, que deve ser mantida em segredo por seu dono.
CGI.BR. Cartilha de segurança para internet. 4. ed. São Paulo: CERT.br, 2012, com adaptações.
A respeito desse assunto, assinale a alternativa correta.
Protocolos de comunicação web seguro (HTTPS), como TLS, utilizam apenas chaves públicas.
A infraestrutura de chaves públicas é uma cadeia hierárquica de confiança que viabiliza a emissão de certificados digitais.
É responsabilidade do dono do certificado emitir uma lista de seus certificados revogados (LCR).
Um certificado digital possui apenas a chave pública do dono e o nome da autoridade certificadora que o emitiu.
3DES é um algoritmo de criptografia com base em chaves assimétricas.
O modelo de confiança ICP (Infraestrutura de Chaves Públicas)
é fundamentado em redes de confiança avulsas e flexíveis, nas quais todas as entidades poderão assumir um papel de autoridade.
é baseado em certificados digitais auto assinados, ou seja, assinados pela chave privada do titular do próprio certificado.
é fundamentado em hierarquias rígidas de autoridades certificadoras.
depende de um serviço online público para determinar se uma chave pública está associada a determinado titular.
não permite a revogação de certificados digitais antes de sua expiração, sendo este o seu maior inconveniente.
Em relação a certificados de chave pública, é INCORRETO afirmar que:
Um certificado vincula uma chave pública a uma entidade.
Um certificado é emitido, em geral, por uma Autoridade Certificadora (CA).
Certificados contém apenas a chave pública da entidade juntamente com um código hash de verificação de integridade.
Órgãos emissores de certificados devem verificar e confirmar a identidade de quem solicita um certificado.
Certificados são assinados digitalmente por quem os emite.
Você é o coordenador do setor que cuida do protocolo digital da Controladoria Geral do Estado de Mato Grosso do Sul. Seu diretor solicita que o sistema que gerencia o protocolo da organização aceite o certificado digital para assinatura de documentos. Assinale a alternativa que apresenta a tecnologia que torna essa solicitação possível.
Infraestrutura de Chaves Públicas.
Esteganografia.
Security Officers.
Data Loss Prevention.
SSL.
Observe a figura a seguir, que representa uma cadeia na qual estão presentes: políticas de uso, procedimentos, mecanismos de segurança e entidades que seguem diretrizes e normas técnicas determinadas por um comitê gestor. Essa cadeia sustenta todo o processo de certificação digital.
Fonte: Brocardo, De Rolt e Fernandes (2006, s/p)
A cadeia representada acima é conhecida como:
Infraestrutura de Chave Pública (ICP).
Comitê Gestor de Chave Pública.
Autoridade Certificadora (AC).
Autoridade de Registro (AR).
Autoridade Certificadora Suprema (AC-Raiz).
A chave púbica pode ser livremente divulgada. Entretanto, se não houver como comprovar a quem ela pertence, pode ocorrer de você se comunicar, de forma cifrada, diretamente com um impostor. Uma das formas de impedir que isso ocorra é pelo uso de:
um algoritmo de criptografia assimétrica.
um algoritmo de criptografia simétrica.
um certificado digital.
um hash.
uma assinatura digital.
A respeito de certificados digitais de chave pública gerados por uma autoridade certificadora (AC) confiável, assinale a alternativa correta.
O próprio sujeito ou titular pode modificar seu certificado digital, refazendo a assinatura digital com sua chave privada após tais modificações.
Qualquer usuário com acesso à chave pública da AC pode verificar a validade do certificado, atestando a chave pública do sujeito identificado por esse certificado.
Pelo fato de serem assinados digitalmente por uma AC, os certificados no formato X.509 não possuem número de série.
Esse tipo de certificado pode ser colocado em um diretório público de consulta de certificados, mas seu acesso precisa ser protegido e controlado; caso contrário, pode ocorrer o vazamento de chaves privadas da AC.
Não suportam o uso de listas de revogação para que sejam revogados antes que expirem.
Mário está utilizando um processo de certificação digital. Neste caso, ele deve validar sua assinatura em documentos eletrônicos com a sua:
chave pública
chave privada e chave pública
chave privada
biometria e criptografia simétrica
A Medida Provisória 2.200-2/2001, que institui a Infraestrutura de Chaves Públicas Brasileira, estabelece que os documentos assinados digitalmente com certificado digital ICP-Brasil têm validade jurídica equivalente aos documentos com assinaturas manuscritas em papel. Nesse contexto, é correto afirmar que a assinatura digital oferece os seguintes serviços apresentados, EXCETO:
Irretratabilidade.
Integridade.
Disponibilidade.
Não repúdio.
Autenticidade.
Leia o fragmento a seguir.
“X.509 é um padrão importante porque a estrutura de certificado e os protocolos de autenticação definidos nele são usados em diversos contextos. O núcleo do esquema X.509 é o certificado de _________ associado a cada usuário. Esses certificados do usuário são considerados como sendo criados por alguma _________ confiável e colocados no diretório pela CA ou pelo usuário. O próprio ________ não é responsável pela criação das chaves públicas ou pela função de certificação; ele simplesmente oferece um local de fácil acesso para os usuários obterem certificados”.
Assinale a opção cujos itens completem corretamente as lacunas do fragmento acima.
confiabilidade – instituição – usuário.
segurança cibernética – empresa – servidor de segurança.
transparência digital – autoridade certificadora – administrador.
chave privada – autarquia – servidor de autenticação.
chave pública – autoridade certificadora – servidor de diretório.
João quer enviar uma mensagem importante para Maria garantindo o sigilo do conteúdo e utilizando a infraestrutura de chave pública da empresa em que trabalham. Para codificar a mensagem, antes do envio para Maria, João deve utilizar:
Um hash da sua chave privada com a chave pública de Maria.
Um hash do conteúdo da mensagem com a sua chave privada.
Um hash do conteúdo da mensagem com a sua chave pública.
A chave pública de Maria.
A chave privada de Maria.
A autoridade certificadora é uma entidade responsável por validar a identidade de um usuário em uma infraestrutura de chaves públicas ICP.
Certo
Errado
Para obtenção de uma assinatura digital, é necessária uma Autoridade Certificadora (AC) que faça esse serviço, tendo como função averiguar a identidade de um usuário e agregar a ele uma chave. Esse conjunto de informações é introduzido em um documento denominado certificado digital. Assinale a única alternativa INCORRETA a respeito da Certificação Digital:
O modelo de Certificação Digital, Autoridade Central, tem seu funcionamento baseado na confiança, que é controlada pelos usuários, ou seja, quando um usuário obtém a chave pública de outro usuário poderá verificar a autenticidade da chave recebida por intermédio das outras entidades, sendo então implantada uma rede em que as entidades pertencentes confiem umas nas outras.
O certificado digital tem por função atestar a integridade dos negócios, garantindo a legitimidade da operação realizada na Internet, funciona como se fosse um documento usado na Internet para assegurar sua identidade. Essa tecnologia é composta por um conjunto de informações referentes à entidade para a qual o certificado foi emitido, baseando-se na criptografia de chave pública, garantindo assim outros aspectos da segurança da informação como: autenticação e o não repúdio.
O modelo hierárquico da certificação digital tem como desvantagem o custo de montagem da infraestrutura que é bem superior, em virtude dos procedimentos de segurança aplicado, por exemplo, instalação de sala-cofre; outro fator que é considerado desvantajoso é que, se a chave de uma AC for corrompida, compromete a validade de todos os certificados emitidos por ela.
Na identificação digital, é utilizada a técnica de criptografia assimétrica que dispõe de duas chaves relacionadas, uma chave pública e outra privada. Tanto um nome de usuário como outras informações que identificam o usuário são vinculadas a um par de chaves, e isso funciona como um credenciamento eletrônico que, quando instalado em um navegador da Web, permitem a autenticação.
ORSA (Rivest, Shamir e Adleman) é uma cifra clássica baseada em exponenciação e muito utilizada por ser robusta até os dias de hoje. Ela se baseia no fato de utilizarmos números primos (geralmente grandes) para criarmos uma chave privada (que apenas o dono possui) e uma chave pública que pode ser utilizada para decriptar a mensagem (ou validar sua origem). Sejam p=3 e q=7 dois números primos, n = p*q = 21 o produto entre eles e a relação sem fator comum (p-1)(q-1) = 12. A chave privada é dada como (e, n) e a chave pública como (d, n). Seja e=11, e*d mod 12 = 1. Assinale a alternativa correta.
Se a letra A tem valor 2, seu valor encriptado com a chave privada tem valor 12.
Se a letra A tem valor 1, seu valor encriptado com a chave privada tem valor 1.
d é igual a 21.
A chave pública é (11, 21).
A chave privada é (23, 21).
Acerca da Infraestrutura de Chaves Públicas Brasileiras, a Autoridade Certificadora Raiz é a primeira autoridade da cadeia de certificação. Ela executa as Políticas de Certificados e as normas técnicas e operacionais aprovadas pelo Comitê Gestor da própria ICP-Brasil. Constitui responsabilidade da Autoridade Certificadora Raiz:
a publicação de certificados aprovados pela Autoridade de Registro.
a manutenção dos processos, procedimentos e atividades em conformidade com a legislação vigente e com as normas, práticas e regras estabelecidas pela Autoridade Certificadora de nível imediatamente subsequente ao seu.
a manutenção e a garantia da integridade, do sigilo e da segurança da informação tratada pela Autoridade Certificadora do Tempo.
a emissão, a expedição e a distribuição de certificados de Autoridade Certificadora de nível imediatamente subsequente ao seu.
a implementação de acordos de certificação cruzada, conforme as diretrizes estabelecidas pelo Prestador de Serviço de Suporte.
O ICP-Brasil é a entidade responsável por desempenhar o papel de Autoridade Certificadora Raiz em todo âmbito nacional.
Certo
Errado



