








Seu próximo nível começa aqui
Com a Assinatura Ilimitada, você tem tudo que precisa para sua aprovação.
Com a Assinatura Ilimitada, você combina prática, teoria e método em uma única assinatura com tudo que você precisa para sua aprovação.
No clico PDCA, o estabelecimento das metas e dos métodos para se alcançar as metas propostas faz parte da etapa execução.
Certo
Errado
A ISO/IEC 20000 recomenda a aplicação do Plan-Do-Check-Act (PDCA) como metodologia para os processos de planejamento e implementação dos serviços. Acerca do PDCA, é correto afirmar que:
a metodologia divide o ciclo de vida em quatro etapas, sendo a terceira a verificação ou checagem, na qual se analisam as diferenças entre o planejado e o executado para embasar o processo de melhoria.
a certificação ISO/IEC 20000 aplica-se também a indivíduos que precisam demonstrar conhecimento acerca do escopo, dos objetivos e do uso do padrão, além da relação desses indivíduos com o gerenciamento de serviços de TI (ISTM)
o padrão ISO/IEC 20000-1:2011, descrevendo requisitos para uma organização lidar com um sistema de gerenciamento de serviços (SMS), tem escopo restrito ao monitoramento e à melhoria continuada dos serviços.
uma vez que uma corporação requisite a certificação ISO/IEC 20000, é instaurado um processo de auditoria na empresa requisitante, durante a qual será avaliado, em primeiro momento, se os processos da empresa adotam a metodologia PDCA adequadamente.
uma vez certificada, a empresa mantém a certificação por tempo indeterminado, desde que não seja reprovada em futuras visitas de inspeções programadas no ato da certificação.
Como ferramenta de modelagem de processos, os objetivos do entendimento, aprendizado, documentação e melhoria podem ser atingidos por meio do ciclo PDCA, conforme ilustra a figura abaixo.
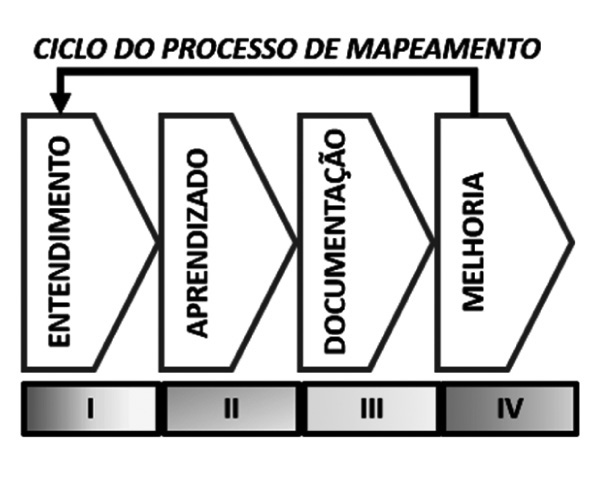
Os identificadores I, II, III e IV correspondem, respectivamente, às seguintes fases do ciclo:
CHECK, PLAN, DO e ACT.
CHECK, DO, PLAN e ACT.
PLAN, DO, CHECK e ACT.
PLAN, ACT, DO e CHECK.
PLAN, CHECK, ACT e DO.
O conceito de medição é fundamental para a melhoria contínua de serviço, na qual os conhecimentos adquiridos em um nível tornam-se dados de entrada para o próximo nível. Considerando que os sete passos do processo de melhoria que descrevem como medir e reportar estão fundamentados no ciclo PDCA (plan-do-check-act), julgue os itens a seguir.
I A fim de tornar a medição mais produtiva, os responsáveis pela análise de dados devem possuir as mesmas habilidades dos responsáveis pela coleta de dados.
II Na fase de processamento de dados, são utilizadas as tecnologias para a geração de relatórios de acordo com o público-alvo.
III As informações medidas devem atender às áreas de negócio, jurídica e de compliance da organização.
IV As metas e os objetivos são verificados na fase de análise de dados, que deve fornecer subsídios para ações corretivas.
Estão certos apenas os itens
O modelo PDCA aplicado aos processos de SGSI estabelece 4 elementos principais para gestão dos sistemas seguros.
Implementar e operar política, controles, processos e procedimentos do SGSI faz parte de qual elemento?
Do
Plan
Check
Act
“Os projetos e seu gerenciamento devem ser executados considerando os objetivos estratégicos. A compreensão dos objetivos como de toda a organização ajuda a garantir que o trabalho seja conduzido em alinhamento com as metas e gerenciado de acordo com as práticas estabelecidas pela organização.”
(Project Management Institute; Project Management Body of Knowledge Guide (PMBok Guide) – 5ed. Newton Square: Project Management Institute, 2013. Adaptado.)
Considerando as influências organizacionais, assinale a afirmativa INCORRETA.
O projeto que envolve entidades externas como as que são parte de joint ventures será influenciado por mais de uma organização.
A cultura organizacional é moldada pelas experiências individuais dos membros da organização, e a maioria das organizações desenvolve culturas únicas ao longo do tempo através da prática e uso da cultura.
As organizações matriciais são uma combinação de características funcionais e projetizadas. Elas podem ser classificadas como fracas, balanceadas ou fortes, dependendo do nível relativo de poder e influência entre os gerentes funcionais e gerentes de projetos.
As partes interessadas e os membros da equipe do projeto também podem usar meios de comunicação eletrônica (incluindo e‐mail, mensagens instantâneas de texto, redes sociais, videoconferência e conferência pela internet e outras formas de mídia eletrônica) para se comunicar formal ou informalmente com o gerente de projetos.
A norma ISO/IEC 27001 adota o PDCA (Plan-Do-Check-Act – Planejar, Executar, Verificar e Agir), também conhecido como ciclo de Deming, que é aplicado na estrutura de todos os processos de ISMS (Information Security Management System – Sistema de Gerenciamento de Segurança da Informação). Em termos operacionais, a norma divide-se em cinco grandes seções. Acerca dessas seções, assinale a alternativa INCORRETA.
Controle do ISMS.
Melhoria do ISMS.
Auditorias internas do ISMS.
Revisão do ISMS pela administração.
Responsabilidade da administração do ISMS.
Com relação ao tema de melhoria contínua de processo e a respeito do ciclo PDCA (Plan, Do, Check, Act), analise as afirmativas a seguir.
I. P (Plan): estágio inicial do ciclo, consiste na formulação de um plano de ação baseado na análise dos dados coletados.
II. D (Do): estágio de implementação, onde os problemas de implementação são resolvidos.
III. A (Act): estágio onde os resultados da implementação são comparados com os resultados esperados, para verificar se houve melhoria.
Assinale:
se somente a afirmativa I estiver correta.
se somente a afirmativa II estiver correta.
se somente a afirmativa III estiver correta.
se somente as afirmativas I e II estiverem corretas.
se todas as afirmativas estiverem corretas.
A governança de TI, de responsabilidade dos altos dirigentes da organização, consiste nas estruturas organizacionais e nos processos que garantem que a tecnologia da informação da empresa sustente e estenda as estratégias e os objetivos da organização.
Implementar e operar a política, os controles, os processos e os procedimentos do Sistema de Gestão de Segurança da Informação, segundo a norma ABNT 27001, são atividades associadas no modelo PDCA à fase
D = Do.
P = Plan.
C = Check.
C = Control.
A = Act.
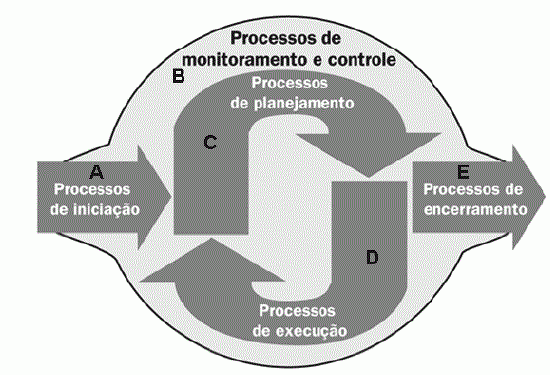
Um guia do conjunto de conhecimentos em gerenciamento de projetos. 3.ª Ed. PMI. 2004.
A figura acima apresenta uma proposta de mapeamento entre os grupos de processos de gerenciamento de projetos e o ciclo PDCA. Os grupos de processos são referenciados pelas letras de A a E. Considerando essa figura, assinale a opção correta, a respeito dos conceitos de gerenciamento de projetos.
O ciclo PDCA é também adotado para a organização do modelo ITIL; um mapeamento adequado entre as fases Plan, Do, Check e Act seria, respectivamente, C, D, B e E.
Se efetuado no âmbito do modelo apresentado, um estudo de viabilidade do projeto seria usualmente realizado nos processos de planejamento.
Em uma organização envolvida na gestão de projeto e que adota o modelo acima, o grupo dos processos A, B e E possui maior variabilidade e adaptabilidade que o grupo dos processos D.
Os processos de planejamento de projetos ocorrem, em sua maioria, junto ao elemento C; e a definição de escopo deve ocorrer antes da elaboração de um plano de gerenciamento de projetos, mas após a elaboração da estrutura analítica do projeto.
Métricas de qualidade embasadas na densidade de defeitos, taxa de falhas, disponibilidade e confiabilidade se aplicam à gerencia de qualidade de projetos de desenvolvimento de software, especialmente no que concerne aos processos de controle da qualidade, alguns deles localizados no grupo B.
A declaração e a implementação de políticas de segurança da informação, no modelo acima, ocorre durante a fase B1 e, opcionalmente, durante a fase B2.
As normas ISO 9001:2000 e ISO 27001:2006 apresentam várias similaridades, entre elas: a adoção do ciclo PDCA para promoção da melhoria contínua de um sistema de gestão; e a declaração explícita de requisitos que devem ser cumpridos relativamente ao controle da documentação do sistema de gestão.



