







Seu próximo nível começa aqui
Com a Assinatura Ilimitada, você tem tudo que precisa para sua aprovação.
Com a Assinatura Ilimitada, você combina prática, teoria e método em uma única assinatura com tudo que você precisa para sua aprovação.
É uma maneira de compensar a baixa eficiência característica da criptografia de chaves públicas e privadas, na qual o código é gerado sobre o hash e não sobre o conteúdo em si, pois é mais rápido codificar este valor, que possui um tamanho fixo e certamente mais reduzido, do que a informação a qual o hash foi gerado.
A codificação a que se refere este texto é executada
nos certificados digitais.
nas assinaturas digitais.
na criptografia de chave simétrica.
no texto claro utilizado pelas funções de resumo.
no texto cifrado pela criptografia de chave assimétrica.
Quais são as propriedades que a assinatura digital de documentos eletrônicos deve garantir?
Apenas confidencialidade.
Integridade, autenticidade e irretratabilidade
Confidencialidade, integridade e autenticidade.
Integridade, confidencialidade e irretratabilidade.
Apenas autenticidade e confidencialidade.
Analise as seguintes afirmativas sobre assinaturas digitais.
I. O MD5 é uma função de sumário de mensagens que embaralha os bits de forma que todos os bits de saída são afetados por todos os bits de entrada.
II. O SHA-1 é uma função que gera um sumário de mensagens de 160 bits.
III. Uma mensagem assinada digitalmente permite que o receptor possa verificar a identidade alegada pelo transmissor e não possa forjar o conteúdo da mensagem.
Assinale a alternativa CORRETA:
A afirmativa III está errada e as afirmativas I, II estão corretas.
A afirmativa II está errada e as afirmativas I, III estão corretas.
A afirmativa I está errada e as afirmativas II, III estão corretas.
Todas as afirmativas estão corretas.
No que diz respeito aos sistemas da informação, observe a figura abaixo, que ilustra um método empregado na segurança dos dados, em redes e na internet.
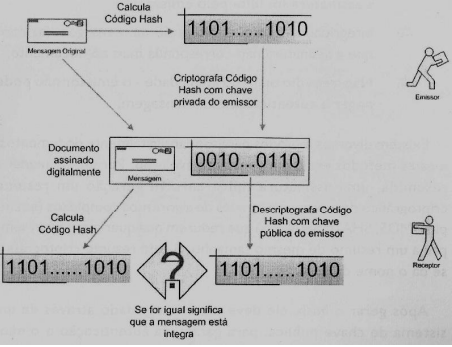
Esse método envolve os seguintes passos:
I. Geração de um resumo criptográfico da mensagem por meio de algoritmos complexos, denominado hash, que reduz o tamanho.
II. Em seguida, o código deve ser criptografado por meio de um sistema de chave pública, para garantir a autenticação e não repúdio.
III. O autor da mensagem deve usar sua chave privada para assinar a mensagem e armazenar o hash criptografado junto à mensagem original.
IV. Para verificar a autenticidade do documento, deve ser gerado novo resumo a partir da mensagem que está armazenada, e feita uma comparação entre esse novo resumo com o recebido. Para isso, é necessário descriptografar o hash original; se for igual ao original, a mensagem está integra.
O método descrito é conhecido por
criptografia assimétrica.
criptografia simétrica.
estenografia reversa.
certificado digital.
assinatura digital.
A assinatura digital representa uma das aplicações da criptografia e consiste na criação de um código, através da utilização de uma chave, em que uma pessoa ou entidade que recebe uma mensagem contendo esse código pode verificar se o remetente é mesmo quem diz ser e identificar qualquer mensagem que possa ter sido modificada.
Esse esquema emprega um método baseado em:
chave única de 56 bits com SSL.
chave privada de 128 bits com DES.
criptografia das chaves pública e privada.
criptografia das chaves indexada e reversa.
criptografia das chaves simétrica e assimétrica.
Você está preocupado com a possibilidade das mensagens eletrônicas da sua empresa serem interceptadas e alteradas, quando são transferidas pela Internet entre servidores de correio eletrônico.
Para assegurar a originalidade da mensagem enviada, você deve utilizar:
POP3 seguro.
Chave privada.
Assinatura digital.
Verificação Diffie-Hellman.
O processo de assinatura digital de um documento utilizando uma função de hash MD5 garante:
Sobre Criptografia e assinaturas digitais, é correto afirmar que
A respeito de assinatura e autenticação digital, analise as ocorrências abaixo:
I. uso de uma de função hash;
II. uso da chave privada;
III. uso da chave pública;
IV. envio dos dados de um usuário do sistema para outro usuário.
Na correta seqüência temporal, estritamente de um processo de assinatura digital tradicional (desconsiderando a criptografia da mensagem), temos
o item I somente ocorrendo após o item II.
o item III somente ocorrendo após o item II.
o item I somente ocorrendo após o item IV.
o item I somente ocorrendo antes do item IV.
o item III somente ocorrendo antes do item IV.



