







Seu próximo nível começa aqui
Com a Assinatura Ilimitada, você tem tudo que precisa para sua aprovação.
Com a Assinatura Ilimitada, você combina prática, teoria e método em uma única assinatura com tudo que você precisa para sua aprovação.
A norma IEC 947-4 apresenta uma classificação em algumas categorias de emprego de contatores principais. Para cargas com fator de potência ≥ 0,95 (basicamente cargas ôhmicas ou pouco indutivas), como aquecedores e fornos a resistência, utiliza-se contatores da categoria:
AC1.
AC2.
AC3.
AC4.
AC5.
A ISO/IEC 25000 é uma norma que tem por objetivo principal fornecer uma visão geral do produto de software e se baseia na sigla SQUARE, do grupo WG6, um grupo responsável pela elaboração de normas internacionais. O núcleo principal do SQuaRE – “Software Product Quality Requirements and Evaluation” – é composto de cinco divisões de normas, conforme a figura abaixo.
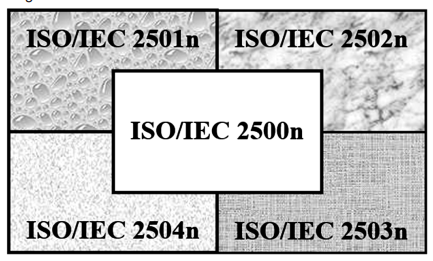
Enquanto a norma ISO/IEC 2500n trata da Gestão da Qualidade, as demais 2501n, 2502n, 2503n e 2504n tratam, respectivamente, das seguintes divisões da qualidade:
Medição, Requisitos, Avaliação e Modelo
Requisitos, Avaliação, Modelo e Medição
Avaliação, Modelo, Medição e Requisitos
Modelo, Medição, Requisitos e Avaliação
De acordo com a ABNT NBR ISO/IEC 17799:2005, que trata, entre outros temas, da segurança dos registros de auditoria, devem existir regras claras para o tratamento das falhas informadas pelos usuários ou pelos programas de sistemas no que diz respeito a problemas com o processamento da informação. Nesse sentido, por ocasião do tratamento das falhas, para assegurar que os controles não foram comprometidos e que a ação tomada é totalmente autorizada, o procedimento adequado é
a análise crítica dos registros de falha.
o monitoramento do controle de acesso e da ativação e desativação dos sistemas de proteção.
a análise crítica das medidas corretivas.
o monitoramento da conformidade das atividades dos administradores do sistema e da rede.
Entre as Normas da ISO/IEC 27000, a ISO 27002 trata da adoção das práticas, imprescindíveis para blindar a empresa contra ataques cibernéticos e demais ameaças. Duas dessas práticas são descritas a seguir.
I. É indispensável realizar a definição dos procedimentos e das responsabilidades da gestão e a operação de todos os recursos ligados ao processamento das informações. Para isso, é preciso gerenciar os serviços terceirizados, o planejamento dos recursos dos sistemas para reduzir riscos de falhas, a criação de processos para gerar cópias de segurança, a recuperação e a administração segura das redes de comunicação.
II. Antes de contratar funcionários ou fornecedores, é preciso fazer uma análise cuidadosa, principalmente se forem ter acesso a informações sigilosas. O objetivo dessa atitude é eliminar o risco de roubo, mau uso ou fraude dos recursos. Uma vez atuando na organização, o funcionário deve ser conscientizado sobre as ameaças que expõem a segurança da informação, bem como sobre as suas obrigações e responsabilidades.
As práticas descritas em I / II são denominadas, respectivamente:
Gerenciamento de operações e comunicações/ Segurança física e do ambiente
Gerenciamento de operações e comunicações/ Segurança em Recursos Humanos
Gestão de incidentes de segurança da informação/ Segurança física e do ambiente
Gestão de incidentes de segurança da informação/ Segurança em Recursos Humanos
De acordo com a Norma ABNT NBR ISO/IEC 27037, um documento identifica a cronologia de movimento e manuseio da evidência digital, recomendando-se que seja elaborado a partir do processo de coleta ou aquisição, com o objetivo de manter o registro para possibilitar a identificação, acesso e movimento a qualquer tempo. Entre as informações que devem constar desse documento estão:
Esse documento é conhecido por
laudo final.
certidão forense.
cadeia de custódia.
registro de ocorrência.
manual de evidência digital.
A norma IEC 61131-3 especifica a sintaxe e a semântica de um conjunto unificado de linguagens de programação para controladores lógicos programáveis. Esse conjunto consiste em duas linguagens textuais: Lista de Instruções (IL) e Texto Estruturado (ST), e duas linguagens gráficas: Diagrama Ladder (LD) e Diagrama de Blocos Funcionais (FBD). São vantagens possíveis pela adoção da norma, EXCETO
redução do desperdício de recursos humanos.
despadronização de programas de automação.
dedicar mais atenção à solução de problemas.
utilização de melhores técnicas de programação.
combinação de diferentes componentes de diferentes programas, locais e empresas.
A norma ISO/IEC 12207 define processos associados ao ciclo de vida de um software sob a ótica da Engenharia de Software, levando em conta atividades e tarefas, que vão desde sua concepção até a retirada ou descontinuação do software. São considerados processos fundamentais:
Documentação, Desenvolvimento, Validação e Manutenção.
Documentação, Fornecimento, Desenvolvimento e Validação.
Aquisição, Documentação, Desenvolvimento e Operação.
Aquisição, Fornecimento, Desenvolvimento e Manutenção.
Aquisição, Desenvolvimento, Gerência de configuração e Validação.
Na Conferência das Nações Unidas sobre Meio Ambiente e Desenvolvimento ocorrido no Rio de Janeiro, em 1992, iniciou-se a criação do histórico da série:
ISO 9.000.
ISO 14.000.
ISO 27.000.
ISO 31.000.
A norma ISO/IEC 27001:2013 define “requisitos para estabelecer, implementar, operar, monitorizar, analisar criticamente, manter e melhorar de forma contínua um Sistema de Gestão de Segurança da Informação (SGSI), dentro do contexto da organização”. Já a norma ISO/IEC 27002:2013 fornece diretrizes para as práticas de gestão de segurança da informação e normas de segurança da informação, baseadas na ISO/IEC 27001. Assim, se uma empresa decide implantar o trabalho remoto para seus colaboradores, convém elaborar um documento de política cuja finalidade é impedir o acesso não autorizado aos equipamentos e dados localizados fora das instalações da organização, bem como o uso de dispositivos móveis. Nesse caso, segundo as recomendações previstas na norma, a organização deve considerar:
o fornecimento de acesso virtual às estações de trabalho dos usuários, para prevenir o processamento e o armazenamento da informação em um equipamento de propriedade particular.
que as informações armazenadas em dispositivos móveis são passíveis de cópia de segurança, devendo tais dispositivos estar conectados no momento em que a cópia for agendada.
a emissão de documento de acordo de conhecimento das suas responsabilidades, impedindo o uso de dispositivos pessoais.
um período, não superior a um mês, para a revogação de autoridade e direitos de acesso e devolução do equipamento quando as atividades de trabalho remoto encerrarem.
que a provisão de suporte e manutenção de hardware e software são de responsabilidade do colaborador.
A ISO/IEC 20000 recomenda a aplicação do Plan-Do- Check-Act (PDCA) como metodologia para os processos de planejamento e implementação dos serviços. Acerca do PDCA, é correto afirmar que:
a certificação ISO/IEC 20000 aplica-se também a indivíduos que precisam demonstrar conhecimento acerca do escopo, dos objetivos e do uso do padrão, além da relação desses indivíduos com o gerenciamento de serviços de TI (ISTM).
o padrão ISO/IEC 20000-1:2011, descrevendo requisitos para uma organização lidar com um sistema de gerenciamento de serviços (SMS), tem escopo restrito ao monitoramento e à melhoria continuada dos serviços.
uma vez que uma corporação requisite a certificação ISO/IEC 20000, é instaurado um processo de auditoria na empresa requisitante, durante a qual será avaliado, em primeiro momento, se os processos da empresa adotam a metodologia PDCA adequadamente.
uma vez certificada, a empresa mantém a certificação por tempo indeterminado, desde que não seja reprovada em futuras visitas de inspeções programadas no ato da certificação.
Na Norma ISO/IEC/IEEE 12207:2017, os processos de ciclo de vida são agrupados em
Agreement, Organizacional Project-Enabling e Technical, apenas.
Agreement, Organizational Project-Enabling, Technical Management e Technical.
Agreement, Technical Management e Technical, apenas.
Technical Management e Technical, apenas.
Organizational Project-Enabling e Techinal Management, apenas.
De acordo com a norma ISO/IEC 27002:2013, são diretrizes para a implantação da política de controle A10 (Política para o uso de controles criptográficos):
Aplicar a política de criptografia para toda a organização, exceto a alta gerência.
Facilitar o acesso a chaves para lidar com chaves perdidas, comprometidas ou danificadas.
Não usar criptografia em informações que dependem de inspeção, por exemplo na detecção de malwares.
Usar algoritmos de criptografia, mantendo o mesmo nível alto de proteção na organização.
Determinar os papéis e responsáveis pela implementação da política e pelo gerenciamento de chaves.
A ISO/IEC 17025 requer diferentes tipos de documentação, conforme listados a seguir:
I. Lista de verificação, formulários e registros.
II. Políticas e objetivos.
III. Procedimentos operacionais passo a passo e instruções de trabalho.
IV. Processos e procedimentos padrão.
Esses documentos geralmente são apresentados de forma estruturada em uma pirâmide de documentação. Indique a ordem dos tipos de documentos nos parênteses situados na pirâmide.
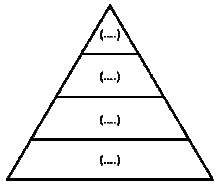
Assinale a alternativa correspondente à CORRETA ordem de cima para baixo na pirâmide de documentos
I, III, II e IV
I, III, IV e II
I, IV, III e II
II, IV, III e I
III, II, I e IV
A NBR ISO/IEC 38500:2009 está alinhada à área chave de governança do COBIT 5, pois preconiza a preparação e a implementação de planos e políticas para assegurar que o uso da TI atenda às necessidades atuais e contínuas da estratégia de negócio da organização.
Certo
Errado
No contexto da norma internacional ISO/IEC 27005, o processo de gestão de risco é definido por oito atividades coordenadas, das quais sete estão listadas a seguir.
Definição do contexto
Identificação de riscos
Estimativa de riscos
Avaliação de riscos
Tratamento do risco
Aceitação do risco Monitoramento e análise crítica de riscos
Assinale a opção que apresenta a atividade que completa a lista acima.



