







Seu próximo nível começa aqui
Com a Assinatura Ilimitada, você tem tudo que precisa para sua aprovação.
Com a Assinatura Ilimitada, você combina prática, teoria e método em uma única assinatura com tudo que você precisa para sua aprovação.
Considere, por hipótese, que um Analista de Suporte foi solicitado a utilizar um método de análise de riscos para apresentar a Justificativa de Investimento − JI em um projeto que tem custo de $20.000 e visa reduzir o risco em 65% com este investimento.
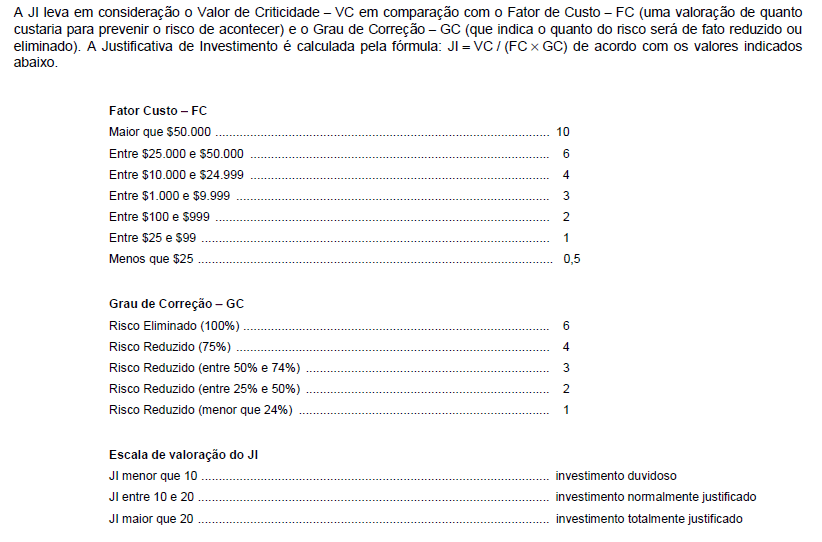
De acordo com o exposto, caso o VC seja
Uma organização define para si uma série de objetivos estratégicos. A partir daí, ela deseja saber o que precisa ser melhorado em todos os aspectos relativos a TI. No que diz respeito à Gestão de Riscos e Conformidade (compliance), é correto afirmar que:
o Cliente deve assumir os custos específicos e os riscos associados ao fornecimento de um serviço.
o Gerente da Central de Serviços é responsável pela análise de riscos e pela revisão regular de todos os fornecedores e contratos.
‘Conformidade com as leis e regulamentos externos’, assim como ‘Conformidade com as políticas internas’ são Objetivos Corporativos do COBIT 5, que buscam atender o Objetivo de Governança: a Realização de Benefícios.
‘Conformidade com as leis e regulamentos externos’, assim como ‘Conformidade com as políticas internas’ são Objetivos Corporativos do COBIT 5, que buscam atender ao Objetivo de Governança: a Otimização de Risco.
‘Conformidade com as leis e regulamentos externos’, assim como ‘Conformidade com as políticas internas’ são Objetivos Corporativos do COBIT 5, que buscam atender ao Objetivo de Governança: a Otimização de Recursos.
Considere, por hipótese, que um Analista de Suporte esteja trabalhando no processo de identificação de riscos em um programa de gestão de riscos de um projeto do TST com base no PMBOK 5a edição. Após realizar o levantamento das informações sobre um risco, o Analista assim o descreveu: Devido a não observância dos requisitos legais definidos na Lei, poderá haver o provimento do pedido de impugnação do edital, o que poderá ocasionar o atraso na realização da contratação pleiteada.
Com base na descrição do risco,
Segundo as melhores práticas de gerenciamento de projetos de sistemas de TI, durante a Análise Quantitativa de Riscos em projetos, a análise de sensibilidade:
permite verificar o valor monetário esperado por meio da probabilidade de ocorrência.
ajuda a determinar que riscos têm mais impacto potencial no projeto.
permite que os usuários trabalhem com cenários, contudo não trabalha com cenários pessimistas.
fornece apoio para decisão somente em cenário em que não há mudanças no projeto.
permite a tomada de decisão por meio das grandes variações nos requisitos do escopo do sistema.
De acordo com o Guia PMBOK – 5ª Edição, a área de conhecimento que inclui os processos exigidos para identificar todas as pessoas, grupos ou organizações que podem impactar ou serem impactados pelo projeto é o Gerenciamento:
da integração do projeto;
das comunicações do projeto;
das partes interessadas do projeto;
da qualidade do projeto;
dos riscos do projeto.
A Gestão de Riscos é um dos trabalhos mais importantes para um gerente de projeto, e envolve a antecipação dos riscos que podem afetar o cronograma do projeto ou a qualidade do software que está sendo desenvolvido. NÃO é uma atividade relacionada à Gestão de Riscos:
Identificação de riscos.
Previsão de riscos.
Exclusão de riscos.
Refinamento de riscos.
Mitigação de riscos.
Antônio é Analista de TI do Instituto Federal do Circuito do Café – IFCC e está inserido em um projeto de desenvolvimento de um sistema para controle de pagamento de bolsas aos discentes da instituição. A principal preocupação que envolve o projeto é garantir que o pagamento seja feito para a pessoa certa e que um mesmo discente não receba mais de uma bolsa. Antônio sabe que uma estrutura de software deve ser desenvolvida a fim de cruzar informações entre os diversos setores da instituição que fazem o pagamento de bolsas e a fim de garantir que não ocorram fraudes, como o pagamento em duplicidade por exemplo.
Qual dos focos da Governança de TI deve ser observado por Antônio para reduzir a vulnerabilidade dessa estrutura de TI que será desenvolvida?
Entrega de Valor.
Alinhamento Estratégico.
Gerenciamento de Riscos.
Gerenciamento de Recursos.
Mitigar um risco é:
Desenvolver um plano de contingência para tratar o risco.
Alterar o plano de projeto para eliminar riscos.
Reduzir a probabilidade de o risco gerar consequências.
Eliminar os riscos do projeto.
“Certo trabalhador contratado recentemente foi designado como gerente de um novo projeto de telecomunicações. Para aumentar a produtividade, ele optou por desenvolver produtos mais velozes, com menor custo e tamanho, após perceber que os avanços obtidos em pesquisas para memória e processador eram positivos. Contudo, surgiram alguns problemas no projeto que não foram avaliados e que podem afetar o seu ciclo de vida. Por não ter avaliado os problemas, o valor inicial do projeto extrapola 180% além de ter sido finalizado em três meses e meio de atraso. Para a surpresa dele, na apresentação do sistema para o usuário, foi verificado que o produto não realizava as funções necessárias que haviam sido especificadas pelos usuários.”
Assinale a alternativa que indica corretamente os gerenciamentos presentes na descrição anterior.
Gerenciamento de risco, gerenciamento de custo, gerenciamento de escopo e gerenciamento de tempo.
Gerenciamento tecnológico, gerenciamento de custo, gerenciamento de tempo e gerenciamento de escopo.
Gerenciamento tecnológico, gerenciamento de risco, gerenciamento de tempo e gerenciamento de portfólio.
Gerenciamento de operações, gerenciamento tecnológico, gerenciamento de custo e gerenciamento de tempo.
Considerando as assertivas a seguir sobre análise de risco de projetos, assinale a alternativa falsa:
E importante que sejam identificados os riscos óbvios tanto para os gerentes como para os desenvolvedores.
Apesar da avaliação de riscos ser uma atividade muito importante, por si só não poderia ser considerada como planejamento do projeto.
A projeção ou estimativa de riscos permite definir o estabelecimento de uma escala que reflita a probabilidade estimada de ocorrência de um risco.
A Avaliação dos riscos é a atividade de processar as informações sobre o fator de risco, o impacto do risco e a probabilidade de ocorrência.
Diminui-se os riscos ao se realizar revisões do trabalho entre colegas de modo que mais de uma pessoa esteja informada sobre as atividades desenvolvidas.
Em relação às estratégias preconizadas pelo PMBOK para o gerenciamento de riscos positivos em projetos, a aliança através de parcerias, ou até mesmo joint-ventures, é um exemplo da estratégia:
explorar.
compartilhar.
transferir.
melhorar.
aceitar.
O gerenciamento dos riscos de um projeto tem o objetivo de aumentar a probabilidade de eventos positivos e minimizar a de eventos negativos no projeto. Para alcançar este objetivo, devem ser levadas em consideração as análises qualitativas e quantitativas de riscos.
A esse respeito, analise as afirmativas a seguir.
I. A análise do valor monetário esperado é uma das técnicas de modelagem e análise quantitativa de riscos sobre situações de incerteza que podem ocorrer no futuro.
II. Os ativos dos processos organizacionais não devem ser utilizados como informações ou como entrada para a realização da análise qualitativa de riscos.
III. Transferir o risco, juntamente com a responsabilidade da resposta para um terceiro, é uma das estratégias de respostas a riscos.
Assinale:
se somente a afirmativa I estiver correta.
se somente a afirmativa II estiver correta.
se somente a afirmativa III estiver correta.
se somente as afirmativas I e III estiverem corretas.
se todas as afirmativas estiverem corretas.
Uma das ferramentas usualmente empregadas para a análise quantitativa de riscos em projetos é conhecida, genericamente, por Monte Carlo.
Assinale a opção que melhor descreve o seu princípio teórico.
Métodos gráficos baseados em árvores de decisão com probabilidades associadas.
Simulação de cenários aleatórios a partir de distribuições de probabilidades associadas aos riscos.
Normalização das estimativas em função do grau de importância de cada possibilidade de evento associado a algum risco.
Métodos de ajuste de curvas de risco pelo Método dos Mínimos Quadrados.
Aplicação do modelo de distribuição binomial para uma sequência de ocorrência de eventos associados aos riscos.
Para a gestão de riscos é fundamental saber identificar o risco e realizar a sua análise para subsidiar a tomada de decisão que, entre outras questões, também deve mensurar o risco que se deseja correr.
Assinale a opção que apresenta os três aspectos que devem ser considerados, sem os quais a análise pode conduzir ao insucesso.
Pessoas, processos e tecnologias.
Pessoas, processos e metodologias.
Pessoas, capacitação e tecnologias.
Processos, metodologias e tecnologias.
Processos, metodologias e normas.
Correlacione as estratégias para lidar com os riscos negativos ou ameaças referentes aos objetivos do projeto às suas respectivas características, e, a seguir, assinale a opção que apresenta a sequência correta.
ESTRATÉGIAS
I - Eliminação
II - Transferência
III - Mitigação
IV - Aceitação
CARACTERÍSTICAS
( ) Procura reduzir a probabilidade de ocorrência e o impacto de um evento para níveis aceitáveis.
( ) Erradica os riscos por completo por meio da remoção de sua causa.
( ) Empregada tanto com eventos de risco que representem ameaças ou oportunidades para o projeto.
( ) Desloca o risco e suas consequências para terceiros, porém o risco não é eliminado.
(II) (I) (III) (IV)
(II) (I) (IV) (III)
(III) (I) (IV) (II)
(III) (I) (II) (IV)
(I) (II) (III) (IV)
No processo “Planejar as respostas aos riscos” do Gerenciamento de Riscos do Projeto, o guia PMBoK define estratégias para riscos positivos ou oportunidades. Considere as definições das estratégias Melhorar, Compartilhar e Explorar e seus exemplos apresentados abaixo.
I. estratégia usada para aumentar a probabilidade e/ou os impactos positivos de uma oportunidade.
II. essa estratégia pode ser selecionada para riscos com impactos positivos quando a organização deseja garantir que a oportunidade seja concretizada. Procura eliminar a incerteza associada com um determinado risco positivo, garantindo que a oportunidade realmente aconteça.
III. estratégia que envolve a alocação integral ou parcial da propriedade da oportunidade a um terceiro que tenha mais capacidade de capturar a oportunidade para benefício do projeto.
a. acréscimo de mais recursos a uma atividade para terminar mais cedo.
b. formação de parcerias ou joint ventures, as quais podem ser estabelecidas com a finalidade expressa de aproveitar a oportunidade de modo que todas as partes se beneficiem das suas ações.
c. designar os recursos mais talentosos da organização para o projeto a fim de reduzir o tempo de conclusão ou para proporcionar um custo mais baixo do que foi originalmente planejado.
A associação correta das definições I, II e III com os exemplos a, b e c é:
Melhorar | Compartilhar | Explorar |
II-c | I-b | III-a |
Melhorar | Compartilhar | Explorar |
III-a | II-c | I-b |
Melhorar | Compartilhar | Explorar |
I-b | III-a | II-c |
Melhorar | Compartilhar | Explorar |
I-a | III-b | II-c |
Melhorar | Compartilhar | Explorar |
II-c | III-a | I-b |
Assinale a alternativa que apresenta uma ferramenta do processo Monitorar e Controlar os Riscos.
Relatórios de desempenho.
Auditoria de riscos.
Registro de riscos.
Solicitações de mudanças.
Atualizações dos registros de riscos.
Quanto à Análise de Riscos (IN MPOG/SLTI 04/2010), analise as afirmações abaixo.
I. Será elaborada pelo Integrante Técnico da Solução de Tecnologia da Informação a ser contratada.
II. Permeia todas as etapas da fase de Planejamento da Contratação e será consolidada no documento final Análise de Riscos.
III. Será aprovada e assinada pela Equipe de Planejamento da Contratação.
É correto o que se afirma em
I, apenas.
I e II, apenas.
I e III, apenas.
II e III, apenas.
I, II e III.
Segundo Pressman, é importante quantificar o nível de incerteza e o grau de perda associados a cada risco quando os riscos de software são analisados. Para conseguir isso, diferentes categorias de risco são consideradas. Uma destas categorias é denominada riscos de projeto.
Assinale a alternativa que indica a definição desta categoria.
Riscos que ameaçam a qualidade do software a ser produzido.
Riscos que identificam problemas de implementação, de interface e de verificação de manutenção.
Riscos que ameaçam a viabilidade do software a ser construído comprometendo o produto.
Riscos que identificam problemas potenciais orçamentários, de cronograma, de pessoal, de recursos, de requisitos e o impacto dos mesmos sobre o projeto.
Riscos ligados a riscos de mercado, riscos estratégicos e gerenciais.



