







Seu próximo nível começa aqui
Com a Assinatura Ilimitada, você tem tudo que precisa para sua aprovação.
Com a Assinatura Ilimitada, você combina prática, teoria e método em uma única assinatura com tudo que você precisa para sua aprovação.
Considere as seguintes informações para uma análise de risco:
De acordo com as informações apresentadas, calcule a exposição ao risco (RE):
R$ 20.000,00.
R$ 14.000,00.
R$ 28.000,00.
R$ 40.000,00.
Analise as seguintes afirmativas sobre Gestão de Riscos em projetos de software.
I. A gestão de riscos envolve a análise do nível de incerteza e do grau de perda associados a cada risco.
II. Construir um produto que não se encaixa no plano estratégico da empresa pode ser considerado um “Risco de Negócio”.
III. “Riscos imprevisíveis” são apontados a partir de experiências em projetos anteriores. Rotatividade de pessoal é um exemplo desse tipo de risco.
Assinale a alternativa CORRETA:
A afirmativa III está errada e as afirmativas I, II estão corretas.
A afirmativa II está errada e as afirmativas I, III estão corretas.
A afirmativa I está errada e as afirmativas II, III estão corretas.
As afirmativas I, II e III estão corretas.
No que diz respeito à gestão, dentre os tipos de técnicas utilizadas na identificação de riscos, os diagramas de causa e efeito, cujo exemplo é mostrado na figura, apresentam a relação entre os efeitos dos problemas e suas respectivas causas e mostram as causas primárias ou secundárias possíveis para os problemas e os efeitos que cada solução proposta terá sobre eles. Observe.
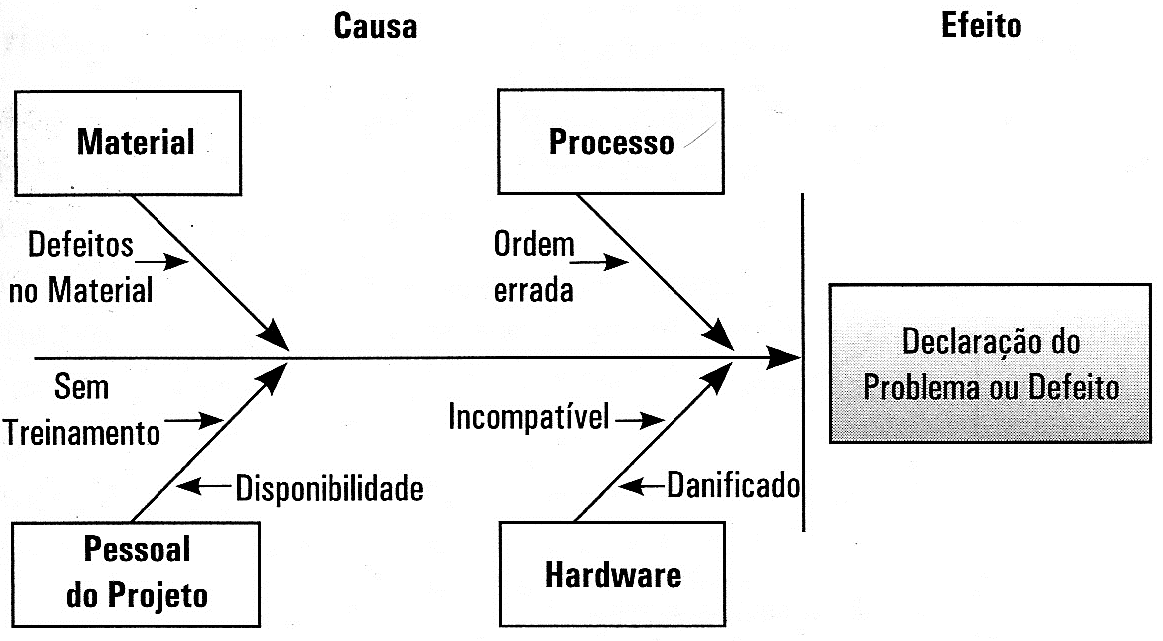
Essa figura é também conhecida como diagrama de
Weber.
Pareto.
Ishikawa.
Jackson.
Ao elaborar uma análise de risco, a principal abordagem em relação às ameaças deve ser de que:
as ameaças devem deixar de existir para garantir a rentabilidade da empresa.
as ameaças devem ser identificadas e evitadas com o uso de firewalls e antivírus.
as ameaças devem ser constantemente monitoradas para que não excedam o Dano Potencial Suportável (DPS).
as ameaças devem ser identificadas, classificadas por categoria e avaliadas para calcular os danos potenciais para a empresa.
as ameaças devem ser eliminadas antes da implementação da estratégia de SI.
Com relação à análise de risco em segurança da informação, considere os tipos de risco a seguir.
I. Dano físico, como fogo, vandalismo e desastres naturais.
II. Perda de dados, seja intencional ou não.
III. Falha de equipamento.
IV. Risco de mercado e perda de investimento.
Assinale:
se uma empresa deve estar atenta, em sua análise, somente aos riscos I, II e III.
se uma empresa deve estar atenta, em sua análise, a todos esses tipos de riscos.
se uma empresa deve estar atenta, em sua análise, somente aos riscos I e II.
se uma empresa deve estar atenta, em sua análise, somente aos riscos II e III.
se uma empresa deve estar atenta, em sua análise, somente aos riscos I e IV.
O gerenciamento dos riscos envolve atividades que procuram impedir um ataque antes que ele ocorra e(ou) que reduzam os efeitos de uma ameaça.
Compete ao gerente de um projeto realizar e incorporar a gestão de riscos ao processo de planejamento de projetos.
Analise as seguintes afirmações relacionadas ao processo de Monitoramento e Controle de Riscos, do Gerenciamento de Riscos.
I. Uma das atividades desse processo é identificar novos riscos para o projeto.
II. Uma das atividades desse processo é determinar a probabilidade de ocorrência dos riscos identificados.
III. Uma das atividades desse processo é implementar planos de contingência.
IV. Uma das atividades desse processo é estimar o impacto do risco para o projeto.
Indique a opção que contenha todas as afirmações verdadeiras.
Analise as seguintes afirmações relacionadas à Gerência de Projetos de Software, Análise de Riscos e Medições.
I. A Efetividade de um processo refere-se à relação entre os resultados alcançados e os objetivos planejados.
II. A Eficácia de um processo está relacionada à maximização na utilização de recursos.
III. Um risco é uma incidência problemática ou um problema que se apresentou e deve ser resolvido.
IV. A Eficiência é um cálculo antecipado de resultados quantitativos, geralmente aplicado aos custos, riscos, recursos e duração de um projeto.
Indique a opção que contenha todas as afirmações verdadeiras.
O Gerenciamento de Riscos pode ser dividido em seis processos: Planejamento, Identificação, Análise Qualitativa, Análise Quantitativa, Planejamento de Respostas e, finalmente, Monitoramento e Controle. Com relação às atividades, entradas e saídas destes processos, analise as seguintes afirmações.
I. Uma das saídas do processo Identificação dos Riscos é o Plano de Gerenciamento de Riscos.
II. Uma das saídas do processo Análise Quantitativa dos Riscos é a Análise Probabilística do Projeto.
III. Uma das saídas do processo Análise Qualitativa dos Riscos é a Lista de Riscos Prioritários.
IV. Uma das saídas do processo Planejamento de Resposta aos Riscos é a Escala de Probabilidade e Impacto.
Indique a opção que contenha todas as afirmações verdadeiras.
Segundo o PMBOK, a gerência de risco do projeto inclui vários processos principais, entre eles,



