







Seu próximo nível começa aqui
Com a Assinatura Ilimitada, você tem tudo que precisa para sua aprovação.
Com a Assinatura Ilimitada, você combina prática, teoria e método em uma única assinatura com tudo que você precisa para sua aprovação.
No contexto da segurança da informação, diversos recursos são utilizados para dirimir a vulnerabilidade do processo da troca de informações, principalmente o realizado pela rede de computadores. Um desses recursos é o denominado PKC (Public Key Certificate), que tem como função
autenticar a veracidade de uma chave simétrica compartilhada publicamente.
certificar a segurança de uma chave de criptografia gerada pelo usuário.
gerar um código de criptografia de acesso público.
identificar e autenticar o proprietário de uma chave pública.
publicar certificados de criptografia de domínio público.
Para a análise de códigos maliciosos podem ser utilizadas ferramentas que auxiliam neste trabalho. Para isso, devem ser entendidas as diferenças entre elas.
A esse respeito, analise as afirmativas a seguir.
I. Debbugers são ferramentas de análise em tempo de execução que podem permitir a manipulação do programa no nível de código de máquina.
II. Descompiladores são ferramentas que tentam recuperar um código de alto nível a partir de um código de baixo nível.
III. Disassemblers são ferramentas de análise estática que traduzem o código analisado para a linguagem Assembly.
Assinale:
se somente a afirmativa I estiver correta.
se somente a afirmativa II estiver correta.
se somente a afirmativa III estiver correta.
se somente as afirmativas I e II estiverem corretas.
se todas as afirmativas estiverem corretas.
A segurança de um sistema de informação muitas vezes é atrelada à segurança computacional por meio de antivírus, firewalls entre outros, no entanto muitos ataques são direcionados aos usuários dos sistemas, induzindo‐os ao erro.
Com relação ao ataque a computadores, assinale V para a afirmativa verdadeira e F para a falsa.
( ) Phishing é o envio de uma mensagem com anexo curioso ou malicioso.
( ) A informação descartada incorretamente pode ser utilizada para um ataque.
( ) O uso de protocolo TELNET garante segurança à conexão com a internet.
As afirmativas são respectivamente:
F, F e V.
F, V e V.
F, V e F.
V, F e V.
V, F e F.
Alguns significados de termos utilizados na segurança da informação estão disponibilizados na Coluna I. Faça a correta correspondência com seus termos dispostos na Coluna II.
Coluna I
1. Fraqueza presente nos mecanismos de comunicação que podem ser exploradas.
2. Programa malicioso que tem como característica replicar mensagens sem o consentimento do usuário.
3. Programa espião.
4. Brecha, normalmente inserida pelo próprio programador em um sistema para uma invasão.
5. Algoritmo de criptografia simétrica.
Coluna II
( ) spyware
( ) backdoor
( ) IDEA
( ) worm
( ) vulnerabilidade
A sequência correta é:
3, 4, 5, 2 e 1.
2, 1, 3, 5 e 4.
3, 1, 5, 2 e 4.
2, 4, 3, 5 e 1.
3, 4, 5, 1 e 2.
No que tange aos aspectos de segurança da informação, mais especificamente na identificação de ameaças, tem-se como conceito de vulnerabilidade toda a “fragilidade presente ou associada a ativos que manipulam e/ou processam informações que, ao ser exploradas por ameaças, permitem a ocorrência de um incidente de segurança, afetando negativamente um ou mais princípios da segurança da informação [...]” (SÊMOLA, 2004, 4ª reimp.).
São exemplos de vulnerabilidades:
I. Vulnerabilidades Físicas, Naturais e de Software.
II. Criticidade, Irretratabilidade, Severidade.
III. Vulnerabilidades Preventivas, Detectáveis e Corretivas.
IV. Vulnerabilidades de Hardware, Mídias, Comunicação e Humanas.
V. Vulnerabilidades Relevantes, Importantes, Críticas e Vitais.
Assinale a alternativa correta.
Somente II é verdadeira.
Somente III é verdadeira.
Somente II e III são verdadeiras.
Somente I e IV são verdadeiras.
Somente V é verdadeira.
Em segurança da informação, NÃO é considerada uma causa de vulnerabilidade:
imaturidade em segurança.
percepção de simplicidade.
restrições de recursos.
desenvolvimento in-house.
controle de tempo.
Um ataque passivo à segurança tenta descobrir ou utilizar informações do sistema, mas não afeta seus recursos. Já um ataque ativo à segurança tenta alterar os recursos do sistema ou afetar sua operação. São categorias de ataques ativos:
análise de tráfego, disfarce, repetição, modificação de mensagens e negação de serviço.
análise de tráfego, disfarce, repetição e negação de serviço.
liberação do conteúdo da mensagem, disfarce, repetição, modificação de mensagens e análise de tráfego.
disfarce, repetição, modificação de mensagens e negação de serviço.
negação de serviço, análise de tráfego, disfarce e repetição.
Vulnerabilidades são as fraquezas presentes nos ativos de informação que poderiam ser exploradas, intencionalmente ou não, resultando na quebra de um ou mais princípios de segurança da informação. Com base nessa informação, analise os itens a seguir.
I. Computadores são vulneráveis por serem construídos para troca e armazenamento de dados. Isto pode ser explorado por vírus, cavalos de troia, negação de serviço entre outros.
II. As pessoas não são vulneráveis, pois não guardam informações relevantes para ataques aos ativos de informação.
III. Os ambientes são suscetíveis de incêndios, enchentes, terremotos.
IV. Poluentes diversos eventualmente podem danificar equipamentos e meios de armazenamento.
Representam vulnerabilidades dos ativos de informação o que consta em
I, III e IV, somente.
I e III, somente.
II e III, somente.
I, II e IV, somente.
I, II, III e IV.
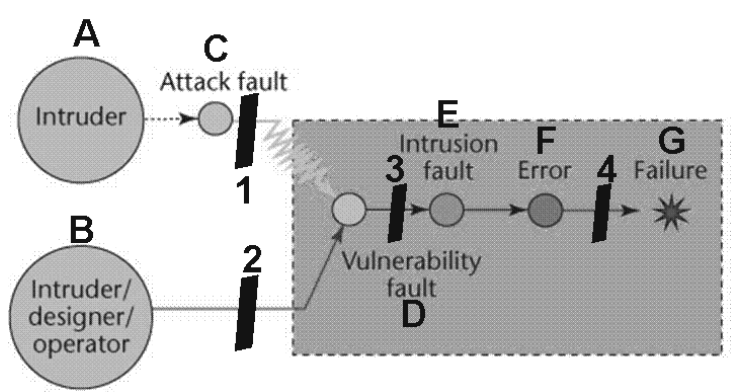
Internet: <www.di.fc.ul.pt> (com adaptações).
A figura acima apresenta elementos de um modelo genérico de segurança da informação denominado AVI (attackvulnerability- intrusion) composite model. Os elementos que compõem o cerne do modelo são representados por meio de círculos ou estrelas e nomeados de A a G. Elementos de prevenção e tolerância são numerados de 1 a 4. Considerando essa figura, julgue os itens a seguir, a respeito de vulnerabilidades, ataques e proteções a sistemas.
I A e B podem ser classificados como agentes.
II C apresenta maior afinidade com o conceito de vulnerabilidade que com o conceito de ameaça.
III A melhor associação entre o par (prevenção à intrusão, tolerância à intrusão) seria (4, 3), e não (3, 4).
IV O retângulo tracejado apresentado na figura representa melhor um sistema de TI que uma rede de computadores.
V Controles de segurança, no que concerne ao desenvolvimento de aplicações seguras, são aplicados de forma mais efetiva quando associados ao elemento 2 que ao elemento 1.
Estão certos apenas os itens
I, II e III.
I, II e IV.
I, IV e V.
II, III e V.
III, IV e V.
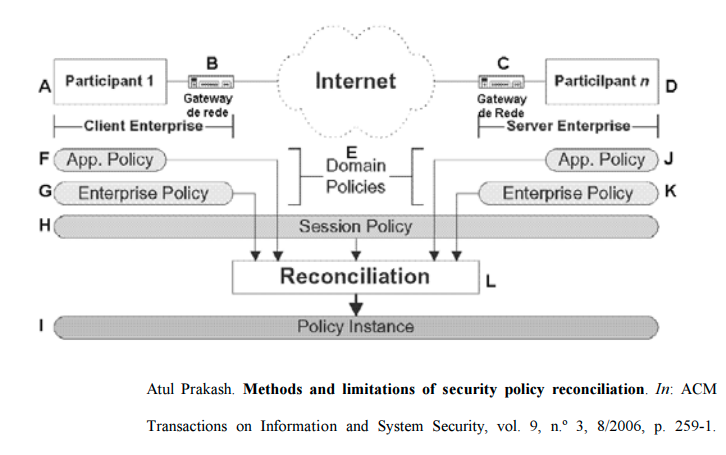
A figura acima apresenta elementos de um modelo de reconciliação entre políticas de segurança, no qual se destacam elementos nomeados de A a L. Considerando essa figura, julgue os próximos itens, acerca de processos de definição, implantação e gestão de políticas de segurança e auditoria.
I O modelo apresentado descreve um cenário de integração B2C (business to consumer).
II A implementação do processo de reconciliação entre políticas, apresentado no elemento L, tem maior chance de privilegiar o atendimento às políticas F e G, que às políticas J e K.
III Os conceitos de user-agent e server-agent se aplicam de forma mais precisa, respectivamente, a A e D que a B e C.
IV O tempo de validade das políticas E, F, G e H é ordenado, do ponto de vista do menor para o maior escopo temporal, como H, F, G e E.
Estão certos apenas os itens
I e II.
I e III.
II e III.
II e IV.
III e IV.
Texto para as questões de 51 a 53
A seguir é apresentada uma lista de conceitos relativos à segurança da informação.
I elevação de privilégios
II estouro de buffer
III envenenamento de cache
IV ataque de dicionário
V negação de serviço
VI cross-side scripting
VII cryptoanálise
VIII colisão de pacotes
IX fraude de clique
X revocação de certificados
XI backdoor
XII botnet
XIII interface de loopback
XIV mascaramento
XV mecanismos fora de banda (out-of-band)
XVI roubo de sessão
XVII engenharia social
XVIII spoofing
XIX SYN flood
XX análise de vulnerabilidade
XXI baixa entropia
XXII detecção e análise de inferências
Não são exemplos de ataques, ameaças ou vulnerabilidades de sistemas os conceitos identificados por
I, XI, XIV, XVIII e XXII.
II, III, IV, V e VI.
VIII, X, XIII, XIV e XV.
X, XIII, XVI, XVIII e XX.
IX, XII, XVII, XIX e XXI.
Um risco de segurança pode ser considerado uma função da ameaça em relação a
impacto, apenas.
probabilidade de ocorrência, apenas.
ocorrência ou não da ameaça.
ocorrência ou não da ameaça, num intervalo de tempo pré-especificado.
impacto e probabilidade de ocorrência.
Vulnerabilidades são fragilidades em ativos da informação que podem permitir a concretização de ameaças, colocando em risco os ativos de uma organização.
O impacto causado por um incidente de segurança é proporcional ao tipo de vulnerabilidade encontrada em um ativo, ou seja, quanto maior a vulnerabilidade, maior o impacto, e vice-versa.
O ciclo de segurança é composto pela identificação das ameaças ao negócio e respectivas medidas de segurança a serem tomadas para reduzir o risco, ou seja, reduzir a probabilidade de incidentes ocorrerem.
Para que haja segurança da informação, as ameaças devem ser identificadas e devem ser tomadas medidas de segurança para se reduzir o risco ou a probabilidade de ocorrerem incidentes.
Analise as seguintes afirmações relacionadas à Gerência de Projetos de Software, Análise de Riscos e Medições.
I. A Efetividade de um processo refere-se à relação entre os resultados alcançados e os objetivos planejados.
II. A Eficácia de um processo está relacionada à maximização na utilização de recursos.
III. Um risco é uma incidência problemática ou um problema que se apresentou e deve ser resolvido.
IV. A Eficiência é um cálculo antecipado de resultados quantitativos, geralmente aplicado aos custos, riscos, recursos e duração de um projeto.
Indique a opção que contenha todas as afirmações verdadeiras.
Analise as seguintes afirmações relacionadas ao processo de Monitoramento e Controle de Riscos, do Gerenciamento de Riscos.
I. Uma das atividades desse processo é identificar novos riscos para o projeto.
II. Uma das atividades desse processo é determinar a probabilidade de ocorrência dos riscos identificados.
III. Uma das atividades desse processo é implementar planos de contingência.
IV. Uma das atividades desse processo é estimar o impacto do risco para o projeto.
Indique a opção que contenha todas as afirmações verdadeiras.
Analise as afirmações a respeito de ataques e medidas de segurança associadas e assinale a opção correta.
I - Análise de tráfego de uma rede de computadores é um exemplo de ataque passivo e, este por sua vez, é difícil de prevenir, sendo aplicáveis nestes casos, medidas de detecção.
II - Controles administrativos, tais como o uso de crachás de identificação e princípios da mesa limpa, podem ser usados como meios de prevenção contra ataques à segurança física das organizações.
III - Falsifi cação de IP (Internet Protocol) pode ser usado em ataques de negação de serviço (DoS – Denial of Service) para ocultar a identidade da origem do ataque. É possível evitá-la nos processos de filtragem de pacotes de entrada, durante o tráfego dos pacotes no firewall.
IV - Vírus são códigos maliciosos projetados para se replicarem e se espalharem de um computador para outro, atacando programas, arquivos, disco e aplicativos, por exemplo; e são classificados em parasitas, de setor de boot, camuflados, de macro e polimórficos. Nesse contexto, cavalos de tróia (trojans) são veículos para vírus, sendo o anti-vírus a contramedida aplicável para assegurar prevenção, detecção e reação aos vírus.
V - Um proxy é um servidor de aplicação específico, tal como o de correio eletrônico, de transferência de arquivos e Web por exemplo, no qual os dados de entrada e saída da aplicação devem ser tratados, a fim de que sejam tomadas decisões quanto à negação ou permissão de acesso.



