







Seu próximo nível começa aqui
Com a Assinatura Ilimitada, você tem tudo que precisa para sua aprovação.
Com a Assinatura Ilimitada, você combina prática, teoria e método em uma única assinatura com tudo que você precisa para sua aprovação.
A estrutura de governança demonstra independência em relação a seus executivos e supervisiona o desenvolvimento e o desempenho do controle interno. Esse princípio da estrutura de controle interno está ligado ao componente de
ambiente de controle.
avaliação dos riscos.
atividade de controle.
informação e comunicação.
atividade de monitoramento.
De acordo com a norma sobre comunicações do auditor independente com a governança corporativa da entidade auditada, o auditor deve comunicar formalmente à governança corporativa da entidade alguns aspectos. Sobre o assunto, assinale a opção que apresenta CORRETAMENTE um dos aspectos a serem comunicados.
Responsabilidade do auditor em relação à emissão de uma opinião não modificada.
O fato de que a auditoria das demonstrações contábeis não isenta a administração ou os responsáveis pela governança de suas responsabilidades.
Circunstâncias que possam afetar a forma e o conteúdo do relatório do auditor não devem ser discutidas com a governança corporativa até o momento de apresentação da minuta final do relatório.
Uma declaração de que a equipe de trabalho e outras pessoas na firma de auditoria, bem como a própria firma, e, quando aplicável, as firmas da rede, cumpriram as exigências éticas relevantes relativas à independência (o que somente é exigido no caso de o auditor independente ser filiado a uma rede internacional de firmas de auditoria e consultoria).
''A compreensão da natureza do risco, a arte e a ciência da escolha, está no cerne da economia moderna. Cada escolha que fazemos quando buscamos atingir um objetivo tem seus riscos. Das decisões operacionais do dia a dia aos trade-offis fundamentais na reunião do conselho, lidar com o risco nessas escolhas faz parte do processo decisório. Quando avaliamos as escolhas possíveis, raramente as decisões são binárias, implicando uma resposta certa ou errada. É por esse motivo que podemos chamar o gerenciamento de riscos corporativos de arte e ciência. Quando avaliamos os riscos durante o processo de definição da estratégia e dos objetivos de negócios de uma organização, o gerenciamento de riscos corporativos ajuda na otimização dos resultados” (Sumário executivo do COSO-ERM/2017).
A Instrução Normativa Conjunta MP/CGU Nº 01/2016, no seu artigo 15 relata que os objetivos da gestão de riscos são:
I - Assegurar que os responsáveis pela tomada de decisão, em todos os níveis do órgão ou entidade, tenham acesso tempestivo a informações suficientes quanto aos riscos aos quais está exposta a organização, inclusive para determinar questões relativas à delegação, se for o caso;
II - Aumentar a probabilidade de alcance dos objetivos da organização, reduzindo os ricos a níveis aceitáveis; e
III - Agregar valor à organização por meio da melhoria dos processos de tomada de decisão e do tratamento adequado dos riscos e dos impactos negativos decorrentes de sua materialização.
Tomando por base as informações transcritas acima, aponte a alternativa que melhor se adequa à atual concepção de gerenciamento de riscos na Administração Pública Federal.
A gestão de riscos é um processo relevante e que, embora formalmente prevista na IN conjunta nº 01/2016, é de adesão facultativa aos órgãos da Administração Pública Federal, se limitando o normativo a traçar as metas gerais e mostrar os objetivos e vantagens à adoção da gestão de riscos.
A gestão de riscos é um processo relevante cuja formatação encontra-se tabulada no Framework do COSO ERM/2017 e, embora tratada na IN conjunta nº 01/2016, onde se vislumbra a descrição dos seus princípios e objetivos, o normativo sugere a adoção da presente prática como forma de otimização dos processos de governança pública.
A gestão de riscos é prática adotada há algum tempo na iniciativa privada e, por meio da IN conjunta 01/2016, é introduzida na Administração Pública Federal, de forma obrigatória, tendo sido inclusive estabelecida data limite para a apresentação da política de gestão de risco de cada um dos órgãos integrantes da Administração Pública Federal contendo os princípios, objetivos, competências e as principais diretrizes do processo de gerenciamento de riscos.
A gestão de riscos é prática adotada há algum tempo na iniciativa privada e, por meio da IN conjunta 01/2016, é introduzida na Administração Pública, de forma obrigatória, tendo sido inclusive estabelecida data limite para a apresentação da política de gestão de risco de cada um dos órgãos integrantes da Administração Pública Federal, Estadual, Municipal e Distrital contendo os princípios, objetivos, competências e as principais diretrizes do processo de gerenciamento de riscos.
Com base no disposto na NBC TI 01, que trata dos procedimentos de auditoria interna, são fatores relevantes que devem ser considerados na execução dos trabalhos de auditoria, EXCETO:
O conhecimento detalhado da política e dos instrumentos de gestão de riscos da entidade, assim como o conhecimento detalhado das atividades operacionais e dos sistemas contábil e de controles internos e seu grau de confiabilidade da entidade.
A natureza, a oportunidade e a extensão dos procedimentos de auditoria interna a serem aplicados, alinhados com a política de gestão de riscos da entidade, assim como a existência de entidades associadas que estejam no âmbito dos trabalhos de auditoria.
Os riscos de auditoria, quer pelo volume ou pela complexidade das transações e operações, bem como o conhecimento do resultado e das providências tomadas em relação a trabalhos de auditoria anteriores, semelhantes ou relacionados.
As orientações, as expectativas e as exigências externadas pela administração e pelos responsáveis pela governança aos auditores internos, o uso do trabalho de profissionais especialistas, e o conhecimento da missão e objetivos estratégicos da entidade.
De acordo com a Instrução Normativa Conjunta MP/CGU nº 01 de 10 de maio de 2016, o conjunto de regras, procedimentos, diretrizes, protocolos, rotinas de sistemas informatizados, conferências e trâmites de documentos e informações, entre outros, operacionalizados de forma integrada pela direção e pelo corpo de servidores das organizações, destinados a enfrentar os riscos e fornecer segurança razoável para que os objetivos gerais da entidade sejam alcançados, é denominado
Governança.
Controles Internos da Gestão.
Accountability.
Auditoria Interna.
Gerenciamento de Riscos.
A estrutura de Governança, nas esferas pública ou privada, consiste nos mecanismos utilizados pela entidade com a finalidade de mitigar o conflito de agência entre os gestores e os acionistas, na esfera privada, e entre os gestores e a sociedade, na esfera pública. Essa estrutura também reduz a possibilidade de ocorrência de fraudes e erros. Os princípios que regem a implantação desses mecanismos são:
Competência, equidade, verificabilidade e confiabilidade.
Transparência, equidade, prestação de contas e conformidade.
Transparência, equidade, prestação de contas e confiabilidade.
Equidade, prestação de contas, tempestividade e verificabilidade.
Competência, entidade, continuidade, oportunidade e tempestividade.
Prestar contas é um dos princípios das boas práticas:
da governabilidade pública
da governança corporativa
da avaliação de riscos prevista no COSO
do sistema de auditoria
Em termos amplos e gerais, Governança Corporativa diz respeito ao sistema de administrar uma empresa envolvendo processos, costumes, políticas internas e externas, leis e outros, visando a assegurar a confiabilidade dos seus acionistas, criando um conjunto eficiente de mecanismos, que esteja sempre alinhado com eles.
Uma boa Governança Corporativa é fundamentada em valores que contribuam para um desenvolvimento econômico sustentável, melhorias no desempenho da empresa, minimizando abusos de poder, erros e fraudes.
Nesse contexto e no sentido das dimensões dos valores da governança corporativa, a transparência de informações, especialmente das de alta relevância, que impactam os negócios e que envolvem resultados, oportunidades e riscos refere-se ao valor denominado
Accountability
Compliance
Disclosure
Fairness
Shareholders
O processo de análise de riscos, em conformidade com a estrutura de gestão de riscos, é precedida e sucedida, respectivamente,
pelo tratamento de riscos e pela avaliação de riscos.
pela avaliação de riscos e pelo tratamento de riscos.
pela identificação de riscos e pelo tratamento de riscos.
pela avaliação de riscos e pela identificação de riscos.
pela identificação de riscos e pela avaliação de riscos.
A referência mundial para sistemas de controle interno é o Modelo The Committee of Sponsoring Organizations of the Treadway Commission − COSO, que traz especificações relacionadas a uma
estrutura voltada para a gestão de riscos.
padronização de papéis de trabalho.
metodologia de circularização de informações de acesso restrito.
metodologia de processamento digital de dados.
padronização de técnicas de amostragem.
Sistema de governança corporativa
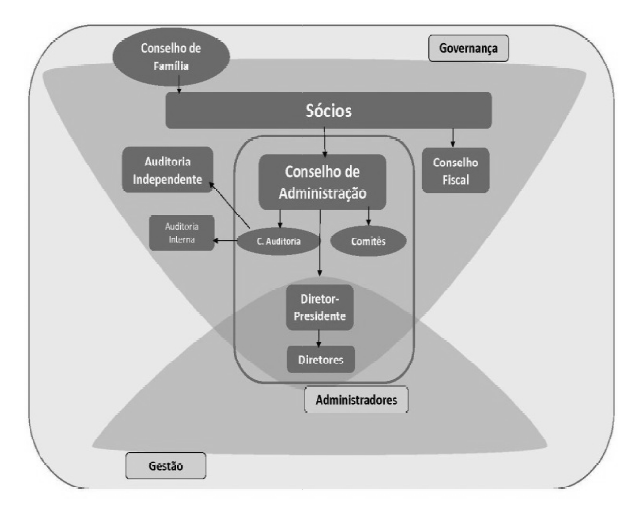
INSTITUTO Brasileiro de Governança Corporativa. Código das Melhores Práticas de Governança Corporativa. São Paulo: IBGC,2009,p.16.
No sistema de governança corporativa representado na figura, quantos são os órgãos de auditoria e fiscalização?
Dois.
Três.
Quatro.
Cinco.
Seis.
Considerando a metodologia COSO, analise as seguintes afirmações relacionadas aos componentes do ERM (Enterprise Risk Management).
I. No Tratamento dos Riscos a Administração seleciona a opção adequada - evitar, aceitar, reduzir ou compartilhar riscos - desenvolvendo uma série de ações (controles) para alinhar os riscos com a tolerância e o apetite de risco.
II. Nas Atividades de Controle as políticas e procedimentos são definidos e implementados para ajudar a garantir que o tratamento de risco foi corretamente realizado, de forma que os objetivos estratégicos possam ser alcançados.
III. Na Defi nição de Objetivos devem ser identificados todos os tipos de riscos internos e externos que podem afetar o alcance dos objetivos da instituição, devendo ser distinguidos os riscos das oportunidades.
IV. Na Identificação de Eventos os riscos internos e externos à instituição são analisados considerando a probabilidade e a severidade das ameaças como base para determinar os riscos relevantes e como estes devem ser gerenciados.
Indique a opção que contenha todas as afirmações verdadeiras.



