







Seu próximo nível começa aqui
Com a Assinatura Ilimitada, você tem tudo que precisa para sua aprovação.
Com a Assinatura Ilimitada, você combina prática, teoria e método em uma única assinatura com tudo que você precisa para sua aprovação.
Apesar da implementação dos controles, segundo a Norma NBR ISO/IEC 17.799, dependerem das características específicas de cada organização, recomenda-se iniciar uma política de segurança com a implantação de controles relativos à conformidade legal e às melhores práticas mais comuns.
Conforme a norma ABNT NBR ISO/IEC 17025, é sistemática para tratar o trabalho de ensaio e/ou calibração não conforme:
avisar o acionista da empresa assim que ocorrer o problema.
contar com a cooperação da equipe do laboratório para resolver o problema junto ao fornecedor.
designar o responsável pelo trabalho não conforme.
continuar o trabalho em qualquer circunstância.
solicitar o apoio do cliente para resolver o problema e transferir os custos envolvidos.
De acordo com o conjunto de normas ISO/IEC 27000, analise os itens a seguir sobre Políticas de Segurança em uma organização, identificando com (V) as assertivas verdadeiras e com (F) as assertivas falsas.
( ) “Políticas” são diretrizes que devem ser seguidas e respondem “por que” a segurança da informação deve ser realizada na organização.
( ) “Normas” são atividades detalhadas sobre “como” deve ser implementado o controle ou conjunto de controles de segurança.
( ) “”Procedimentos” são regras básicas definidas para responder “o quê” fazer para se alcançar as diretrizes da política de segurança.
( ) “Evidências” são mecanismos adotados para coletar e comprovar a aplicação dos controles de segurança da informação.
A sequência CORRETA, de cima para baixo, é:
V, F, V, F.
V, F, F, V.
F, V, F, V.
F, V, V, F.
A Norma ABNT NBR ISO/IEC n.º 17.025/2005 especifica os requisitos necessários para a realização de ensaios e/ou calibrações, mas não aborda os procedimentos de amostragem.
Regras para a utilização de acesso à Internet e a correio eletrônico integram as diretrizes para implementação do uso aceitável de ativos.
Para se estabelecer um SGSI, é necessário definir a estratégia de avaliação dos riscos, que é importante para a preparação da declaração de aplicabilidade.
A norma ABNT NBR ISO/IEC 17025 faz referência ao termo verificação intermediária. Quando necessárias, as verificações intermediárias devem ser realizadas nos equipamentos de acordo com um procedimento definido para
realizar o reparo do equipamento.
manter a confiança na situação de calibração do equipamento.
substituir a calibração do equipamento.
promover condições para o ajuste do equipamento.
treinar os técnicos para a operação do equipamento.
Segundo a norma ABNT NBR ISO/IEC 17025, quando ocorrem erros em registros, cada erro deve ser
apagado, rubricado e datado.
riscado, rubricado e datado.
riscado, informado o dado correto ao lado e rubricado.
apagado, informado o dado correto ao lado e datado.
apagado e informado o dado correto ao lado.
Existem diferentes normas relacionadas à avaliação de conformidade visando que esta atividade seja adequadamente padronizada. Dentre elas, a norma ABNT ISO/IEC Guia 7:1994 trata de
requisitos para o funcionamento de diferentes tipos de organismos que executam inspeção.
diretrizes para elaboração de normas adequadas ao uso em avaliação de conformidade.
requisitos gerais para avaliação entre pares de organismos de avaliação de conformidade e organismos de acreditação.
avaliação de conformidade – vocabulário e princípios gerais.
requisitos gerais para organismos que realizam certificação de pessoas.
A norma em questão aborda e define critérios de avaliação para aquisição de produtos de software comerciais de prateleira em conformidade com requisitos preestabelecidos.
Se determinada organização precisar obter orientação acerca de processos do ciclo de vida de software em relação à aquisição, fornecimento e desenvolvimento, a NBR ISO/IEC n.º 12.207 pode ser utilizada como referência. Essa norma inclui processos acerca da garantia da qualidade e da auditoria de software.
A Portaria 2914/2011 do Ministério da Saúde estabelece que os laboratórios que realizam as análises de vigilância da qualidade da água para consumo humano devem comprovar a existência de um sistema de gestão da qualidade conforme os requisitos da NBR ISO/IEC 17025:2005. Garantir a confiabilidade analítica é um dos objetivos da norma, e a validação do método de ensaio é um dos meios de se alcançá-lo. Relacione os parâmetros utilizados na validação de métodos que estão listados na coluna da esquerda aos seus respectivos conceitos, descritos na coluna da direita:
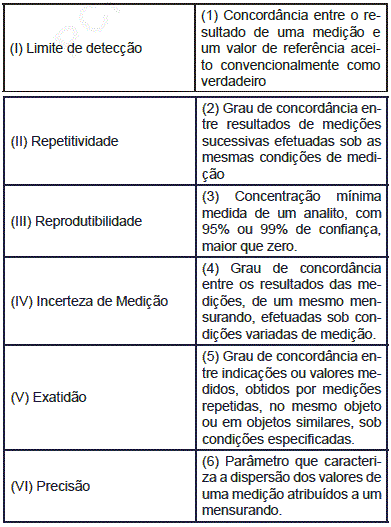
Assinale a alternativa correta:
Considerando os padrões da família ISO (International Organization for Standardization) / IEC (International Electrotechnical Commision) e as normas da ABNT (Associação Brasileira de Normas Técnicas), analise as afirmações a seguir.
I. O padrão ISO/IEC 27001 especifica os requisitos para estabelecer, implementar, operar, monitorar, revisar, manter e melhorar um SGSI (Sistema de Gestão de Segurança da Informação). Esse padrão serve para fins de certificação da organização.
II. O padrão ISO/IEC 27002 apresenta o código de melhores práticas para a Gestão de Segurança da Informação.
III. O padrão ISO/IEC 27005 fornece diretrizes para o gerenciamento de riscos de segurança da informação.
IV. A ABNT estabeleceu a norma NBR ISO/IEC 27001, que segue o padrão ISO/IEC 27001.
- Quantas dessas afirmações estão corretas?
A NBR ISO 14001:2004 especifica os principais requisitos de um Sistema de Gestão Ambiental (SGA), de modo que as questões ambientais sejam integradas à administração global de uma organização ou empresa.
Qual é a denominação de um requisito do SGA e sua(s) respectiva(s) fase(s)?
Auditoria do SGA e fase de análise crítica
Documentação do SGA e fases de verificação e ação corretiva
Monitoramento e medição e fase de planejamento
Estrutura e responsabilidades e fase de política ambiental
Preparação e atendimento a emergências e fases de implementação e operação
A NBR ISO 14031:2004 trata, entre outros aspectos, da Avaliação de Desempenho Ambiental (ADA) de uma organização ou empresa.
Em relação a essa norma, verifica-se que a ADA
dispensa a fase inicial de planejamento, fato que não ocorre na implantação do Sistema de Gestão Ambiental em uma empresa.
independe da existência de um Sistema de Gestão Ambiental.
obriga a dar publicidade ao desempenho ambiental da empresa ou organização.
regula os níveis de desempenho que a empresa deve alcançar.
propõe indicadores que se dividem em duas categorias principais: a operacional e a de desempenho ambiental.
Entre as diretrizes dessa norma, embasada nas melhores práticas da ITIL, inclui-se a adoção de um processo integrado de prestação e gestão eficaz dos serviços que responda aos requisitos de negócio e dos clientes.



