







Seu próximo nível começa aqui
Com a Assinatura Ilimitada, você tem tudo que precisa para sua aprovação.
Com a Assinatura Ilimitada, você combina prática, teoria e método em uma única assinatura com tudo que você precisa para sua aprovação.
Para o COBIT 5, habilitadores não são recursos da organização que devem ser gerenciados e governados.
Certo
Errado
Ordene os princípios do COBIT 5 listados abaixo, do 1 ao 5, conforme definido pelo framework.
( ) Aplicar um framework único e integrado.
( ) Separar governança de gestão.
( ) Atender às necessidades dos stakeholders.
( ) Cobrir a organização de ponta a ponta.
( ) Habilitar uma abordagem holística.
Assinale a alternativa que indica a sequência correta, de cima para baixo.
1 • 2 • 3 • 4 • 5
1 • 3 • 5 • 4 • 2
1 • 5 • 3 • 4 • 2
2 • 5 • 1 • 4 • 3
3 • 5 • 1 • 2 • 4
De acordo com o COBIT 2019, qual das seguintes práticas é a maneira mais eficaz de garantir o alinhamento do departamento de TI com as necessidades e expectativas das partes interessadas?
Realizar avaliações regulares de desempenho de TI.
Implementar canais de comunicação com as partes interessadas.
Estabelecer um robusto framework de governança de TI.
Definir e priorizar objetivos de TI.
Realizar avaliações periódicas de risco.
Com relação às características de histórias de usuário, analise as afirmativas a seguir e assinale com V as verdadeiras e com F as falsas.
( ) As histórias devem ser independentes para serem implementadas em qualquer ordem.
( ) Uma vez levantadas, as histórias devem ser bloqueadas para modificação para evitar o retrabalho.
( ) Histórias técnicas devem especificar demandas relacionadas às tecnologias utilizadas no sistema.
( ) Histórias devem ser sucintas e pequenas para que sua implementação possa ser estimada
Assinale a sequência correta.
V F V F
F V F V
F V V F
V F F V
Com relação aos princípios do COBIT 5, identifique as afirmações corretas:
I. Atender às Necessidades das Partes interessadas.
II. Cobrir a Organização de Ponta a Ponta.
III. Permitir uma Abordagem Holística.
IV. Aplicar um modelo centralizado.
Apenas as assertivas III e IV são corretas.
Apenas a assertivas I e IV são corretas.
Apenas as assertivas I, II e III são corretas.
Apenas as assertivas I e II são corretas.
O Control Objectives for Information and Related Technology (COBIT), em sua versão 5, propõe-se a oferecer uma estrutura abrangente que ajuda as organizações a atingirem suas metas e entregarem valor com estratégias eficazes de governança e gerenciamento de TI. Para isso, ela promove a governança e a gestão de tecnologia da informação nas organizações baseado em 5 (cinco) princípios básicos. Assinale a alternativa que traz um desses princípios propostos pelo COBIT 5.
Unificar a Governança da Gestão.
Cobrir de ponta a ponta o departamento de TICs.
Atender às necessidades das partes interessadas.
Aplicar diversos frameworks que interoperam entre si.
O Control Objectives for Information and Related Technology (COBIT), em sua versão 5, define uma série de boas práticas para a governança de TI, baseando-se em processos, atividades e elementos de controle. Acerca deste assunto, avalie as asserções a seguir.
No COBIT 5, processos, estruturas organizacionais e informação são exemplos das categorias de habilitadores.
PORQUE
Na COBIT 5, um habilitador é qualquer elemento/componente que auxilia a organização a realizar das suas metas operacionais.
Acerca dessas asserções, assinale a alternativa CORRETA.
As duas asserções são proposições verdadeiras, e a segunda é uma justificativa correta da primeira.
As duas asserções são proposições verdadeiras, mas a segunda não é uma justificativa correta da primeira.
A primeira asserção é uma proposição verdadeira, e a segunda, uma proposição falsa
A primeira asserção é uma proposição falsa, e a segunda, uma proposição verdadeira.
O Modelo de Referência de Processo do COBIT 5 define e descreve em detalhes uma série de processos relacionados aos domínios I e II mostrados na figura. Este modelo representa todos os processos normalmente encontrados em uma organização relacionados às atividades de TI.
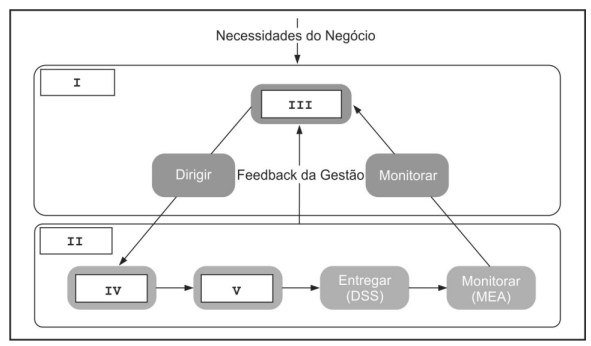
De acordo com o COBIT 5, as caixas de I a V da figura são, correta e respectivamente, denominadas:
Governança - Gestão - Avaliar - Planejar (APO) - Construir (BAI).
Boas Práticas - Metas - Administrar - Alinhar (APO) - Implementar (IBA).
Gestão - Governança - Negociar - Adquirir (APO) - Avaliar (BAI).
Metas - Boas Práticas - Administrar - Organizar (OPA) - Avaliar (ABI).
Princípios - Habilitadores - Organizar - Planejar (POA) - Adquirir (ABI).
O COBIT 5 define a criação de valor como um dos seus objetivos da governança, incluindo dentre tais objetivos,
a redução de tempo, a redução da concorrência e o aumento da confiabilidade.
a realização de benefícios, a otimização do risco e a otimização dos recursos.
a melhora da disponibilidade, a redução da concorrência e a diminuição de pessoal.
a otimização do risco, a melhora da disponibilidade e a diminuição de pessoal.
o aumento da confiabilidade, a realização de benefícios e a redução de tempo.
O princípio básico do COBIT 5 que está relacionado à capacidade de que o COBIT 5 pode ser personalizado de forma a adequá‑lo a seu próprio contexto por meio da cascata de objetivos é
atender às necessidades das partes interessadas.
cobrir a organização de ponta a ponta.
aplicar um modelo único integrado.
permitir uma abordagem holística.
distinguir a governança da gestão.
O COBIT 5 apresenta categorias dos denominados habilitadores, assim como esses habilitadores possuem um conjunto de dimensões comuns. Sobre esses habilitadores e dimensões é correto afirmar que
há três categorias de dimensões comuns dos habilitadores.
há seis categorias de habilitadores definidas pelo COBIT 5.
uma das dimensões comuns dos habilitadores é representada pela informação.
uma das categorias de habilitadores é representada por custos.
uma das categorias de habilitadores é representada pelos processos.
O processo denominado de monitoramento do desempenho e da conformidade gerenciado tem como propósito prover transparência do desempenho e conformidade, bem como dirigir o atingimento dos objetivos.
Certo
Errado
Quando se aplica as práticas do Cobit, a escolha dos domínios (macroprocessos) adequados como fonte de informação do conhecimento que se deseja obter, tem como ponto de partida os tópicos:
I. Planejamento e organização.
II. Aquisição e implementação.
III. Inserção da melhoria contínua.
IV. Entrega e suporte.
V. Monitoração e avaliação.
Dos macroprocessos apresentados, estão corretos:
I, II, IV e V apenas
I, II, III e V apenas
I, III, IV e V apenas
I, II e V apenas
I, II, III, IV e V
O sistema projetado para integrar e gerenciar informações de diferentes áreas de uma organização, como finanças, recursos humanos e estoque, é:
ERP (Enterprise Resource Planning).
BPM (Business Process Management).
CRM (Customer Relationship Management).
COBIT (Control Objectives for Information and Related Technologies).
Assinale a alternativa que indica corretamente o conjunto de critérios de qualidade de informação definidos pelo COBIT 5.
Mandatórios • essenciais • desejáveis
Obrigatórios • recomendados • eletivos
Intrínsecos • contextuais • de segurança
De Acesso • de governança • de confiabilidade
De Assertividade • de segurança • de relevância
Laura precisa utilizar duas estruturas de governança de Tecnologia da Informação, uma direcionada para os requisitos do negócio e outra com foco no gerenciamento de serviços de TI. Nesse caso, Laura utilizará, respectivamente:
CobiT e ITIL
ITIL e PMBOK
CMMI e OPM3
PMBok e Prince2
Seis Sigma e ISO 9001
O domínio BAI (build, acquire, and implemente) do COBIT tem como objetivo implementar a prestação de suporte aos serviços de TI e da segurança.
Certo
Errado
A Prefeitura Municipal de São Paulo precisa implementar uma nova plataforma de atendimento ao cidadão, que permita aos habitantes da cidade fazer denúncias e solicitações de serviços públicos de maneira mais fácil e eficiente. No entanto, a Prefeitura precisa garantir que a plataforma esteja de acordo com a Lei de Acesso à Informação (LAI) e com as normas da Controladoria-Geral do Município (CGM), que exigem transparência, integridade e proteção de dados.
Para atender a essas exigências, a Prefeitura decide utilizar o COBIT 2019 como um framework de governança e gestão de TI.
Em particular, a Prefeitura adapta os processos e práticas recomendados pelo COBIT 2019 para atender às demandas específicas da plataforma de atendimento ao cidadão, incluindo a necessidade de coletar, armazenar e distribuir informações de maneira segura e transparente. Além disso, a Prefeitura desenvolve um sistema de gerenciamento de riscos de TI com base no COBIT 2019 para identificar e gerenciar os riscos associados às atividades de TI relacionadas à plataforma de atendimento ao cidadão.
Com a ajuda do COBIT 2019, a Prefeitura consegue implementar a plataforma de atendimento ao cidadão de maneira a atender às exigências de transparência, integridade e proteção de dados da LAI e da CGP, garantindo assim que a plataforma esteja de acordo com as leis e regulamentos relevantes.
Outra prática, recomendada pelo COBIT 2019, que pode ser usada para atender às demandas de transparência, integridade e proteção de dados exigidas pelas referidas leis é
implementar uma política de privacidade e segurança de dados que seja de acordo com a LAI e a CGM.
desenvolver um sistema de gerenciamento de mudanças de TI para garantir que as alterações na plataforma de atendimento ao cidadão sejam documentadas e avaliadas.
estabelecer uma equipe de segurança de TI responsável por garantir que a plataforma esteja protegida contra ameaças cibernéticas.
realizar testes de penetração periódicos para identificar vulnerabilidades na plataforma de atendimento ao cidadão.
adotar medidas de segurança adicionais, como criptografia de dados e autenticação de usuários, para proteger a plataforma contra acesso não autorizado.
O gerenciamento do desempenho é uma parte essencial de um sistema de governança e gestão. Esses sistemas tipicamente incluem conceitos como nível de capacidade e nível de maturidade, e oferecem métodos ou princípios de avaliação.
O Framework COBIT 2019
oferece um modelo próprio que estende e está alinhado com o CMMI Development.
oferece um modelo próprio que estende e está alinhado com o TOGAF 9.2 e o SAFe.
oferece um modelo próprio, o COBIT Performance Management (CPM), desenvolvido de forma independente e em uso desde a versão COBIT 5.
não oferece um modelo de avaliação próprio, mas recomenda a utilização do TOGAF 9.2.
não oferece um modelo de avaliação próprio, mas recomenda a utilização do SFIA V6.
Assinale a afirmativa que NÃO apresenta o que é COBIT®.
Descreve completamente o ambiente de TI de uma organização, para organizar processos de negócios.
É uma estrutura para a governança e gestão da informação e tecnologia organizacional, dirigida à toda a organização.
Define todos os componentes que descrevem quais decisões devem ser tomadas; como e por quem elas devem ser tomadas.
Define os componentes para construir e sustentar um sistema de governança, tais como processos; estruturas organizacionais; políticas e procedimentos; fluxos de informação; cultura e comportamentos; habilidades e infraestrutura.



