




Questões de Concurso sobre Conceitos Básicos de Gestão de Projetos


Disciplina
Assunto 1
Banca
Instituição
Cargo
Ano
Carreira
Área de formação
Escolaridade
Dificuldade
 
Comentários:
Professores
Alunos
Meus Comentários
Vídeo
 
Minhas questões:
Resolvidas
Não resolvidas
Certas
Erradas
 
Tipo de questão:
Certo e errado
Múltipla escolha
Incluir questões:
Anuladas
Desatualizadas
 
Questões:
Todas as questões
 
Filtro simplificado
 
Questões
Todas as questões
 
1.985 questões encontradas
Questões por página
20
Mais recentes
 

Na engenharia de software existem diversos padrões de projeto que são soluções gerais para serem reutilizadas em problemas semelhantes. No sistema SISPESSOAL o arquiteto decidiu criar somente um objeto para conexão com o banco de dados, visando à economia de recursos computacionais. Quando o objeto for chamado, em qualquer parte do código, sempre será retornada a mesma instância do objeto.

Para que isto ocorra será utilizado o padrão de projeto


A

Adapter.


B

Bridge.


C

Command.


D

Strategy.


E

Singleton.

Considere um projeto que tenha a seguinte lista de atividades, com suas respectivas durações e tarefas predecessoras:
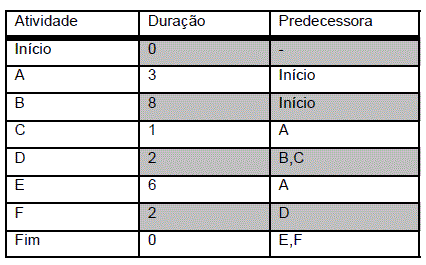
Imagem associada para resolução da questão

Qual opção abaixo corresponde a sequência de atividades que define o caminho crítico desse projeto?


A
Início, A, E, Fim.

B
Início, A, C, D, F, Fim.

C
Início, B, D, F, Fim.

D
Início, A, B, C, D, F, Fim.

E
Início, A, C, F, Fim.
O gerenciamento de projetos, segundo as boas práticas do PMBOK 5, inclui a visão de diferentes grupos de processos; entre os quais, aquele que é responsável por estabelecer o escopo total do esforço, definir e refinar os objetivos e desenvolver o curso de ação necessário para alcançar esses objetivos, e que, pela natureza complexa do gerenciamento de projetos, pode exigir o uso de realimentações periódicas para a análise adicional. Esse é o grupo de

A
encerramento.

B
monitoramento e controle.

C
iniciação.

D
controle.

E
planejamento.

No domínio de Avaliar, Dirigire Monitorardo COBIT 5, o processo que assegura que as capacidades adequadas e suficientes relacionadas à TI estão disponíveis para apoiar os objetivos da organização deforma eficaz a um custo ótimo é denominado:


A

Assegurar a Entrega de Benefícios.


B

Assegurar a Otimização de Recursos.


C

Avaliar a Conformidade com Requisitos.


D

Gerenciara Definição de Requisitos.


E

Gerenciar Requisições de Serviço.

O modelo COBIT foi criado com quatro principais características. De acordo com a versão 4.0 do COBIT, NÃO se trata de uma dessas características:


A

baseado em práticas.


B

focado em negócios.


C

orientado a processos.


D

baseado em controles.


E

orientado por medições.

Considere os itens:

I. Propor uma solução.

II. Implantar uma solução.

III. Identificar as necessidades da organização.

IV. Construir uma solução.

Assinale a sequência correta do ciclo de vida de um projeto a que um administrador de sistemas deve obedecer, de acordo com os itens acima.


A

I; II; III e IV.


B

III; I; IV e II.


C

I; III; II e IV.


D

III; IV; I e II.


E

III; IV; II e I.

José, Analista de Suporte e Infraestrutura em TIC, deve implantar um sistema de segurança da informação utilizando controles físicos e lógicos de segurança. Exemplos de controles físico e lógico para a segurança da informação que José pode utilizar, são, respectivamente,

A
sistema biométrico e criptografia.

B
token criptográfico e assinatura digital.

C
assinatura digital e criptografia.

D
porta com chave e token criptográfico.

E
smartcard e certificação digital.
Considerando o Planejamento Estratégico de Tecnologia da Informação − PETI e o Planejamento Estratégico Empresarial − PEE, é correto afirmar que o

A
PETI é um processo dinâmico e interativo que se constitui a partir da relação vertical, horizontal, transversal, dinâmica e sinergética das funções empresariais para estruturar as informações organizacionais e a infraestrutura necessária para o atendimento de todas as operações da organização, porém não inclui as pessoas envolvidas no processo que é uma prerrogativa da política de recursos humanos da organização.

B
alinhamento entre o PETI e o PEE tem por escopo a relação vertical das funções empresariais que promove o ajuste ou a adequação estratégica das tecnologias disponíveis de toda a organização, como uma ferramenta de gestão empresarial contemplada pelos conceitos de qualidade, produtividade, efetividade, modelagem corporativa, rentabilidade e inteligência empresarial.

C
PETI é um processo dinâmico e interativo para estruturar estratégica, tática e operacionalmente as informações organizacionais, a TI e seus recursos, os sistemas de informação estratégicos, gerenciais e operacionais, as pessoas envolvidas e a infraestrutura necessária para o atendimento de todas as decisões, ações e respectivos processos da organização.

D
alinhamento entre o PETI e o PEE se constitui de um processo dinâmico e interativo para gerenciar as informações organizacionais, os sistemas de informação estratégicos, gerenciais e operacionais, as pessoas do primeiro escalão corporativo envolvidas, bem como a infraestrutura necessária tendo por escopo o atendimento de todas as operações estratégicas que envolvem os processos da organização.

E
PEE contempla uma visão abrangente das prioridades e necessidades da organização e da situação atual do uso e do ambiente da TI, permitindo a definição dos caminhos a serem trilhados para o atendimento a estas necessidades. Seu objetivo é a sincronicidade entre as relações vertical e horizontal da organização. Após ser aprovado pelo Comitê de Agenda, passa a ser instrumento indispensável na definição dos recursos materiais de TI.

Para responder a esta questão, sobre os elementos do plano de gerenciamento do projeto que podem ser atualizados, leia cuidadosamente as afirmações a seguir.

I. O plano de gerenciamento do cronograma é atualizado para refletir as alterações no processo e as práticas orientadas pelas respostas a riscos. Essa atualização pode incluir alterações na tolerância ou no comportamento relativo ao carregamento e nivelamento de recursos, bem como atualizações no próprio cronograma.

II. O plano de gerenciamento dos custos é atualizado para refletir as alterações no processo e nas práticas motivadas pelas respostas a riscos. Essa atualização pode incluir alterações na tolerância ou no comportamento relativas a contabilização de custos, acompanhamento e relatórios, bem como atualizações no orçamento e no consumo de reservas para contingências.

III. O plano de gerenciamento da qualidade é atualizado para refletir as alterações no processo e nas práticas motivadas pelas respostas a riscos. Essa atualização pode incluir alterações na tolerância ou no comportamento relativas a requisitos, garantia da qualidade ou controle da qualidade, bem como atualizações na documentação dos requisitos.

Está correto o que se afirma em:


A

I e II, somente.


B

II e III, somente.


C

I e III, somente.


D

todas.


E

nenhuma.

O COBIT 4.0 organiza seus processos em quatro domínios. O domínio que provê as soluções e as transfere para se tornarem serviços é denominado:


A

Entregar e Suportar.


B

Monitorar eAvaliar.


C

Adquirir e Implementar.


D

Analisar e Projetar.


E

Planejar e Organizar.

Em algumas situações, o auditor precisa conduzir testes para avaliar controles de TI e recolher evidências. Quais são exemplos de situações em que isso ocorre:

A
Em aplicações que fazem troca eletrônica de dados, sistemas de apoio à decisão que utilizam inteligência artificial e aplicações que utilizam redes neurais para avaliar uma condição financeira.

B
Situações de análise de acesso ao ambiente físico dos equipamentos.

C
Essas situações não ocorrem nas organizações. Todas as evidências são físicas e dispensam rotinas de teste em TI.

D
A evidência nunca deve ser testada. É responsabilidade da equipe de TI imprimir o relatório de cada rotina para análise manual pelo auditor.
Apesar de o processo de aquisição fazer parte dos processos de execução, a aquisição só é finalizada dentro do grupamento de processos de encerramento do projeto.

C
Certo

E
Errado
O sistema de vendas de uma empresa atacadista será informatizado e se chamará, SisSold. Durante o levantamento de requisitos do SisSold, foi percebido que, entre os atores participantes, João tinha diversos problemas de relacionamento com os demais, apesar de participar de atividades em conjunto. Mesmo assim, a opinião de João sobre o sistema era imprescindível. Nesse contexto, a técnica mais adequada para se conseguir a visão de João em um curto espaço de tempo é:

A
Questionário;

B
Grupo de Foco;

C
Workshop;

D
Brainstorming;

E
Entrevista.
Em uma visão de GCN, sistemas, processos e pessoas envolvidas nas atividades da organização devem ser mapeados. Na visão da GCN não é necessário fazer levantamento de possíveis ameaças e análise de risco, já que isso é objetivo de outras áreas da segurança da informação.

C
Certo

E
Errado
Em uma auditoria de TI, não foram aplicados testes substantivos pelo auditor. Nesse caso, a falta de aplicação significa que:

A
não foi verificado se a comunicação de resultados aos responsáveis está sendo realizada;

B
eventuais testes de conformidade realizados durante a auditoria perderam a validade;

C
não foi verificado se normas internas da organização estão sendo seguidas;

D
não foi verificado se de fato realmente ocorreu aquilo que está registrado;

E
não é mais possível realizar uma análise de riscos.
O termo métrica, usado em BPM, representa, de forma simples e intuitiva, medida ou indicador para facilitar a interpretação dessa medição quando comparada a uma referência ou alvo.

C
Certo

E
Errado
Um técnico de TI está trabalhando em um projeto de desenvolvimento de software que utiliza o modelo Scrum, em que as funcionalidades a serem implementadas, na forma de histórias de usuários, são mantidas em uma lista denominada

A
product backlog.

B
Sprint.

C
chaos list.

D
sprint burndown.

E
metaphor list.
A diferença básica entre análise de impacto no negócio (AIN) e avaliação de risco está no uso da probabilidade. Em ambos os casos, analisa-se o impacto; na avaliação de risco, mensura-se a probabilidade; na AIN, mensura-se o tempo máximo de parada dos processos críticos.

C
Certo

E
Errado
   
Gerar simulado



