




Questões de Concurso sobre Conceitos Básicos de Gestão de Projetos


Disciplina
Assunto 1
Banca
Instituição
Cargo
Ano
Carreira
Área de formação
Escolaridade
Dificuldade
 
Comentários:
Professores
Alunos
Meus Comentários
Vídeo
 
Minhas questões:
Resolvidas
Não resolvidas
Certas
Erradas
 
Tipo de questão:
Certo e errado
Múltipla escolha
Incluir questões:
Anuladas
Desatualizadas
 
Questões:
Todas as questões
 
Filtro simplificado
 
Questões
Todas as questões
 
1.985 questões encontradas
Questões por página
20
Mais recentes
 

“Com o intuito de aprimorar a qualidade das estradas do Programa de Concessão do Estado de São Paulo, a ARTESP (Agência de Transporte do Estado de São Paulo) criou o aplicativo “eu-vi”. Com o "eu-vi", motoristas e caronas que possuem telefones celulares podem "ficar de olho" na qualidade das estradas - comunicando problemas ou sugerindo melhorias para a ARTESP. Com apenas alguns cliques é possível enviar fotos ou vídeos (de até 10 segundos).”


(Disponível em: http://www.artesp.sp.gov.br)


Considere, por hipótese, que o projeto “eu vi” da ARTESP tenha sido desenvolvido com base nas melhores práticas do PMBOK 5a edição. Um dos processos do gerenciamento do projeto produziu a saída mostrada na figura abaixo.
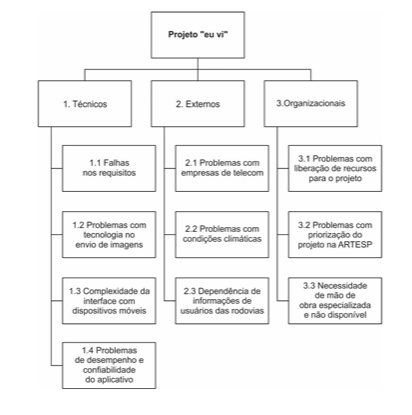

Imagem associada para resolução da questão

A figura refere-se


A

ao Subject Matter Expert -SME, produzido pelos stakeholders, que pode compor o Plano de Estimativas de Riscos do projeto.


B

à Estrutura de Escala de Impactos para 3 objetivos do projeto.


C

ao Diagrama de Fluxo de Dados do processo Identificar os riscos do projeto.


D

à Estrutura Analítica de Riscos, que pode compor o Plano de Gerenciamento de Riscos do projeto.


E

ao resultado da análise de forças, fraquezas, oportunidades e ameaças (SWOT) relativa aos riscos do projeto.

No que se refere ao conceito de governança de tecnologia da informação (TI), assinale a alternativa correta.

A
Abrange todas as técnicas e processos de TI que permitem a maior eficiência da TI.

B
É de responsabilidade da alta direção, consistindo em aspectos de liderança, estrutura organizacional e processos que garantam que a área de TI da organização suporte e aprimore os objetivos e as estratégias da organização.

C
Permite que a organização reconheça todos os riscos e oportunidades derivados da TI para o negócio e que decida e tenha planos para mitigá-los na medida que julgue necessário.

D
É facilitador do gerenciamento dos serviços de TI, e este é um facilitador da governança corporativa.

E
Cabe à área responsável pela execução dos processos de TI.

No processo de gerenciamento de incidente, a central de serviços deverá informar ao usuário, mediante requisição, os solucionadores finais do incidente para que eles repassem informações de cunho técnico ao usuário.


C

Certo


E

Errado

A governança de TI é um componente ou um subconjunto da governança corporativa. O sistema estabelecido pela governança de TI direciona e controla o uso corrente e futuro da TI na organização. Nessa perspectiva, constitui um princípio de governança de TI:

A
indivíduos e grupos dentro da organização compreendem e aceitam suas responsabilidades a respeito do fornecimento de TI. A autoridade, para que os fornecedores de TI realizem suas ações, é obtida junto aos indivíduos e grupos que demandam serviços de TI na organização.

B
a estratégia de negócio da organização é definida com base nas necessidades e expectativas da própria organização e, por isso, não leva em consideração as capacidades atuais e futuras da TI na organização. Cabe à governança de TI adquirir as capacidades necessárias para atender o negócio.

C
as aquisições de TI são feitas com base em análise contínua e adequada, com tomada de decisão clara e transparente. Deve haver um equilíbrio apropriado entre benefícios, oportunidades, custos e riscos, tanto em curto quanto em longo prazo.

D
a TI deve estar apta a prover os serviços, os níveis de serviço e a qualidade de serviços necessários para atender os requisitos atuais do negócio da organização. Requisitos futuros também podem ser contemplados pela TI, se houver políticas organizacionais claramente definidas nesse sentido.

O gerenciamento de serviços de TI tem o objetivo de alocar adequadamente os recursos disponíveis, gerenciando-os de forma integrada. Com isso, evita-se a ocorrência de problemas na entrega e na operação dos serviços.


C

Certo


E

Errado

Assinale a alternativa INCORRETA com respeito às melhores práticas a serem adotadas ao se desenhar um novo processo.

A
Focar atividades que agregam valor e reduzir ou eliminar atividades que não agregam valor.

B
Realizar o trabalho na função de negócio onde faça sentido.

C
Criar um único ponto de contato com o cliente por meio de um representante de instância do processo.

D
Assegurar o fluxo contínuo para que nada interrompa ou retarde a cadeia de valor.

E
Manter separados os fluxos de trabalho semelhantes.
Dentre as nove atividades do processo de Análise de Viabilidade da Contratação, do Modelo de Contratação de Soluções de TI – MCTI, descrito no Guia Prático para Contratação de Soluções de TI do Governo Federal, NÃO podemos citar

A
PCTI-P2.1 – Definir Requisitos.

B
PCTI-P2.2 – Especificar Requisitos.

C
PCTI - 2.3 – Identificar Soluções.

D
PCTI - 2.4 – Adequar Soluções.

E
PCTI - 2.5 – Escolher Solução.

Analise as afirmativas a seguir sobre Governança de TI.


I. A governança deve ser aplicada somente a ativos tangíveis da organização porque ativos intangíveis não são mensuráveis.

II. A informação não deve ser gerenciada como um recurso, justamente porque ela permeia qualquer organização.

III. A cultura, a ética e o comportamento das pessoas são muitas vezes subestimados como um fator de sucesso nas atividades de governança.


Está correto o que se afirma em:


A

somente I;


B

somente II;


C

somente III;


D

somente I e III;


E

I, II e III.

Sobre a gerência de mudança considere as assertivas a seguir:

I. Consiste de um grupo de colaboradores que apoiará gerente de mudanças em suas análises e tomadas de decisão. Este comitê é formado por membros de diversas áreas, entre elas: todas as áreas de TI, alguns da área de negócios e, se necessário, terceiros e fornecedores.

II. É o analista que terá a tarefa de documentar, planejar, implementar e tesar a mudança.

III. Controla o ciclo de vida de todas as alterações. Sua função principal é levar a criação de mudanças positivas com um mínimo de interrupção dos serviços de TI.

A associação correta entre o papel e a sua função na gerência de mudança é


A
I – Comitê Consultivo de Mudança Emergencial (CCME), II – Change Builder, III – Gerente de Mudança.

B
I – Comitê Consultivo de Mudança (CCM), II – Change Builder, III – Gerente de Mudança.

C
I – Comitê Consultivo de Mudança Emergencial (CCME), II – Gerente de Mudança, III – Change Builder.

D
I – Comitê Consultivo de Mudança (CCM), II – Gerente de Mudança, III – Change Builder.

Seja o seguinte texto sobre um projeto de TI:

“A equipe de desenvolvimento de software da Companhia de Saneamento de um estado da federação decidiu realizar a implantação de um processo de trabalho que permita o desenvolvimento de suas aplicações de forma organizada e estruturada, com as atividades e resultados definidos. Desta forma, foi formada uma equipe que teve como objetivo realizar a modelagem e a definição dos processos internos necessários para o desenvolvimento de seus softwares”

São atividades imprescindíveis neste processo interno


A
Especificação, Projeto e Testes, Validação de Software e evolução.

B
Especificação, Projeto e Implementação, Homologação e evolução.

C
Especificação, Projeto e Implementação e evolução.

D
Especificação, Projeto e Implementação, Validação de Software e evolução.

A Microsoft estabelece alguns requisitos mínimos de máquina para a instalação do Windows Server 2016. Em uma situação hipotética, a um Analista de Suporte do Tribunal Superior do Trabalho − TST, foram solicitadas respostas quanto aos seguintes requisitos:

− Quais são as restrições quanto aos dispositivos de armazenamento persistentes em servidores classificados como unidades de disco rígido?

− Com qual especificação de arquitetura deve ser compatível o adaptador de rede?

− Quais são os requisitos mínimos de processador?

As respostas, correta e respectivamente, são:


A
devem ser dispositivos PATA; arquitetura EISA Bind; processador de 1,4 GHz e 64 bits.

B
devem ser dispositivos IDE; arquitetura EISA Express; processador de 3,6 GHz e 32 bits.

C
não devem ser dispositivos PATA; arquitetura PCI Express; processador de 3,6 GHz e 32 bits.

D
não devem ser dispositivos PATA; arquitetura PCI Express; processador de 1,4 GHz e 64 bits.

E
não devem ser dispositivos IDE; arquitetura Eisa Bind; processador de 2,8 GHz e 128 bits.
Em uma situação hipotética, um Analista de Suporte em Tecnologia da Informação foi incumbido de implantar o serviço de VoIP (Voz sobre IP) no TST. Conhecedor da existência de duas alternativas, que utiliza o H.323 ou o SIP para a implantação, o Analista deve considerar, para a sua escolha, que o

A
H.323 permite conferência de multimídia e o SIP, não.

B
formato das mensagens no H.323 é ASCII e binário no SIP.

C
H.323 é plenamente compatível com a internet e o SIP, não.

D
SIP permite o uso de criptografia e o H.323, não.

E
H.323 permite a transmissão de mensagens instantâneas e o SIP, não.

Considere, por hipótese, que no ambiente do Tribunal Superior do Trabalho

− TST foram detectados os seguintes problemas:

− Fraudes devido a excesso de privilégios de funcionários.

− Violações ou tentativas de violação de dados sensíveis por funcionários com diferentes perfis de acesso.

− Funcionários com elevado número de transações em sistemas, acima de 5 mil por mês.

A equipe de analistas do TST, frente a estes problemas, ponderou que algo deveria ser feito para que houvesse o mapeamento e redução de riscos em acessos elevados, com diminuição de conflitos de privilégios e implementação de políticas de prevenção de fraudes e proteção de informações sensíveis. Para chegar ao resultado desejado, um Analista de Sistemas propôs que


A
fosse convocada uma reunião da alta direção com a equipe de Analistas de TI para tratarem do alinhamento estratégico entre áreas de TI e negócios.

B
a responsabilidade do Gestor de Compliance, com base nas práticas da ITIL v3 edição 2011, fosse ajustada, pois a ele caberia cuidar da confidencialidade, integridade e disponibilidade das informações sensíveis e controlar os privilégios de acesso às informações, dados e sistemas do TST.

C
o controle de Perfil por Função já implantado fosse substituído por um método diferente e já consagrado, como Imperative Access Control − IAC ou Voluntary Access Control − VAC.

D
o PETI fosse revisto e ampliado, de forma que o mapa estratégico passasse a contemplar, na perspectiva de Resultados, o objetivo de garantir que as funções de TI atendam aos privilégios acordados e sejam medidos pelo indicador de número de transações em sistemas.

E
o log de acessos dos usuários a sistemas e aplicações fosse avaliado, identificando conflitos de função, principalmente em atividades críticas e informações sensíveis da empresa, aplicando Role Based Access Control-RBAC com Segregation of Duties − SoD, dentre outras providências.

Considere, por hipótese, que em um Tribunal foram detectados os seguintes problemas praticados por funcionários no exercício de suas funções:

− uma nota fiscal foi contabilizada no sistema e, posteriormente, o mesmo emitiu uma nota de empenho para receber o valor correspondente no setor financeiro.

− um processo licitatório e de compras fictícias foi inserido pelo funcionário nos respectivos sistemas de compras e de almoxarifado.

− um documento falso foi inserido no sistema e, posteriormente, o mesmo o liberou para pagamento, em benefício próprio.

− uma nota fiscal foi inserida no sistema e o mesmo funcionário atestou a validade da nota fiscal comprobatória da despesa por ele realizada.

Os problemas detectados


A
mostram a existência de conluios entre dois ou mais funcionários, indicando a necessidade de terceirização dos serviços de controle de TI para haver maior isenção e segurança.

B
são relativos à responsabilidade e papéis da equipe de TI, pois os registros contábeis são de responsabilidade do gestor de compliance, que está violando as regras de contabilidade do Tribunal.

C
são relativos à responsabilidade e papéis da equipe de TI, pois o controle de acessos é de responsabilidade do gestor de riscos, que está violando as regras de segurança de acesso, colocando o Tribunal em risco.

D
indicam a necessidade de segregar funções quando se apresentarem antagônicas ou forem exercidas cumulativamente, sendo capazes de interferir na produção das informações ou dos serviços, concretizando fraudes.

E
indicam falha na implantação do Rule-Based Access Control − RBAC que exige a aplicação do Binding Access Control − BAC, que não está presente no Tribunal, possibilitando cumplicidade e fraude.
A respeito de padrões de projeto, existem os padrões que descrevem maneiras comuns de organizar classes e objetos em um sistema e há aqueles que fornecem estratégias testadas para modelar a maneira como os objetos colaboram entre si em um sistema. Está-se falando, respectivamente, dos padrões de projeto

A
criacionais e arquitetônicos.

B
estruturais e de concorrência.

C
estruturais e de concorrência.

D
criacionais e organizacionais.

E
estruturais e comportamentais.

O Plano Estratégico de Tecnologia da Informação e Comunicação (PETIC), situado no nível estratégico, é um documento que complementa o Planejamento Estratégico da Organização, por meio do planejamento de sistemas de informação, conhecimentos e informática, possibilitando a definição de objetivos específicos para a área de TI. Sobre a elaboração e constituição de um PETIC, avalie as seguintes afirmações:

I. A fase de Análise do Portfólio atual de TI considera, dentre outros aspectos: os projetos e serviços e seus respectivos status; execução do orçamento de TI; melhorias requeridas e já registradas; quantidade de mudanças no portfólio no período analisado.

II. O PETIC está posicionado no nível de Estratégico e Tático, subsidiando que ocorra o cascateamento dos objetivos diretamente para os Planos de Ação para o nível da Operação.

III. O plano considera a estratégia para sourcing, ou seja, a definição de terceirização ou adoção de outra estratégia para os recursos humanos da TI. É possível definir esta parte do plano após ter ocorrido o levantamento das necessidades de aplicações, arquitetura de TI, infraestrutura de TI e capacidade requerida.

É CORRETO apenas o que se afirma em:


A
I e III.

B
I e II.

C
II e III.

D
I, II e III.

E
II.
De acordo com o BPM CBOK, existem doze características de gerenciamento eficaz por meio de indicadores de desempenho de processos (PPI - Process Performance Indicators). Sobre elas, é INCORRETO afirmar que

A
PPIs devem ser simples.

B
PPIs devem focar o máximo de informações possível, mesmo aquelas de baixo valor que, juntas, possuem um alto valor agregado.

C
PPI deve mudar a forma como a organização se avalia.

D
o impacto de PPIs pode ser aumentado pela fixação de compensações ou incentivos.

E
PPIs podem perder gradualmente seu impacto ao longo do tempo, razão por que devem ser revisados e renovados quando necessário.
Em caso de indisponibilidade de um serviço de tecnologia da informação em uma organização, o processo que objetiva restabelecer o serviço o mais rápido possível é o gerenciamento

A
do portfólio de serviço.

B
da demanda.

C
de incidentes.

D
da disponibilidade.

A finalidade da filtragem do evento, no processo de gerenciamento de evento, é decidir se o evento será comunicado ou somente registrado em um arquivo de log.


C

Certo


E

Errado

Ao se analisar a estrutura do BSC (Balanced Scorecard) verifica-se que ele possui quatro perspectivas, que são respectivamente:

(1) Perspectiva dos Processos Internos.

(2) Perspectiva do Aprendizado e Crescimento.

(3) Perspectiva do Planejamento.

(4) Perspectiva Financeira.

(5) Perspectiva dos Clientes.

Assinale a alternativa correta.


A
da relação apresentada somente são aplicados o 1, 2, 3 e 4

B
da relação apresentada somente são aplicados o 1, 2, 4 e 5

C
da relação apresentada somente são aplicados o 2, 3, 4 e 5

D
da relação apresentada somente são aplicados o 1, 2, 3 e 5

E
da relação apresentada somente são aplicados o 1, 3, 4 e 5
   
Gerar simulado


