







Seu próximo nível começa aqui
Com a Assinatura Ilimitada, você tem tudo que precisa para sua aprovação.
Com a Assinatura Ilimitada, você combina prática, teoria e método em uma única assinatura com tudo que você precisa para sua aprovação.
Conforme o COBIT 2019, os habilitadores interagem entre si para criar uma forma abrangente e holística de governança que contribua para um sistema de governança.
Certo
Errado
Na área de tecnologia de informação estabeleceu-se um conjunto de normas e práticas nas organizações denominado Governança de TI.
Sobre os frameworks COBIT (Control Objectives for Information and related Technology), ITIL (Information Technology Infrastructure Library) e ISO/IEC 27001, assinale a afirmativa correta.
A norma ISO 27001 é especializada na gestão de segurança da informação exclusivamente do ambiente interno de TI das organizações.
O ITIL define um conjunto de práticas detalhadas para se fazer um bom gerenciamento de tecnologias e infraestrutura.
O COBIT é um framework de gerenciamento de TI usado por empresas para desenvolver, organizar e implementar estratégias de gestão de informação e governança.
O ITIL 4 estabelece "o que" são os objetivos de governança e o COBIT 2019 estabelece o "como fazer" a entrega de serviços de TI.
O COBIT e ITIL representam dois métodos equivalentes de se alcançar o mesmo objetivo.
A interação entre os domínios de desempenho de Valor e Tempo no PMBOK 7° edição é adequadamente representada pelo
domínio de valor que busca maximizar os benefícios entregues ao cliente, enquanto o domínio de tempo busca minimizar o tempo de execução
valor de um projeto que é determinado exclusivamente pelo cumprimento do cronograma.
domínio de tempo que não influencia o domínio de valor, pois são conceitos independentes.
valor de um projeto que pode ser otimizado através da gestão eficiente do tempo, balanceando as entregas com as expectativas
Valor de um projeto que é diretamente proporcional ao tempo gasto em sua execução.
O plano de gerenciamento dos riscos é um componente do plano de gerenciamento do portfólio que descreve como as atividades de gerenciamento de riscos serão estruturadas e executadas.
Certo
Errado
No gerenciamento de projetos, deve-se obedecer aos pesos e à ordem dos princípios definidos no referido guia.
Certo
Errado
Um gestor de projeto é a pessoa designada pela organização executora para liderar a equipe de projeto responsável por atingir os objetivos do projeto.
Certo
Errado
Na metodologia do PMBOK, é necessário criar uma matriz de impacto versus probabilidade, a qual deverá levar em consideração no máximo cinco níveis em cada eixo a ser construído.
Certo
Errado
A respeito do framework COBIT 2019, julgue os itens a seguir.
I A governança da informação e da tecnologia é exercida pelas gerências de negócio e de TI, as quais são responsáveis pela definição e implementação de processos, estruturas e mecanismos relacionados.
II O modelo de referência de governança apresenta 35 objetivos de governança e cinco objetivos de gestão, agrupados em cinco domínios.
III A estratégia corporativa é realizada por meio dos objetivos corporativos, que estão agrupados em cinco dimensões.
IV A cascata de objetivos direciona as necessidades das partes interessadas para os objetivos empresariais, que, por meio dos objetivos de alinhamento, permitem a definição dos objetivos de governança e gestão.
Estão certos apenas os itens
I e III.
I e IV.
II e IV.
I, II e III.
II, III e IV.
De acordo com o símbolo identificado por #1 na figura, o fluxo fará que os processos Anexar negativa civil, Anexar negativa criminal e Anexar negativa de débitos sejam executados sempre, todos em paralelo, ou seja, permite que processos múltiplos ocorram ao mesmo tempo.
Certo
Errado
De acordo com a ITIL v4, a atividade da cadeia de valor na qual NÃO há envolvimento da central de serviços é:
engajar;
planejar;
melhorar;
obter/construir;
desenho e transição.
A linha de base, que descreve a versão aprovada de um produto do trabalho e é usada como base para comparação com os resultados reais, é um exemplo de definição relevante para o domínio de desempenho da medição no PMBOK.
Certo
Errado
Os processos da ITIL v.3 são distribuídos em cinco estágios. Em qual estágio está inserido o processo de Gerenciamento de Mudanças?
Transição de Serviço.
Estratégia de Serviço.
Desenho de Serviço.
Operação de Serviço.
Melhoria Contínua de Serviço.
Na ITIL v3, o ciclo de vida do serviço que busca orientar a concepção dos serviços de TI em função de garantir a qualidade do serviço, a satisfação do cliente e a relação custo e benefício na prestação de serviço é o(a)
estratégia de serviço.
desenho de serviço.
transição de serviço.
operação de serviço.
melhoria de serviço continuada.
Quais tipos de processos BPMN são abordados pela versão 2.0 da notação, dentre os listados abaixo?
1. Descritivos
2. Prescritivos
3. Preditivos
4. Analíticos
Assinale a alternativa que indica todas as afirmativas corretas.
São corretas apenas as afirmativas 1 e 4.
São corretas apenas as afirmativas 1, 2 e 3.
São corretas apenas as afirmativas 1, 2 e 4.
São corretas apenas as afirmativas 2, 3 e 4.
São corretas as afirmativas 1, 2, 3 e 4.
A ITIL pode ser considerada uma fonte de boas práticas utilizada pelas organizações para estabelecer e melhorar suas capacitações em gerenciamento de serviços. Os processos da ITIL encontram-se distribuídos entre cinco estágios.
O processo "Gerenciamento da Capacidade" assegura que a capacidade da infraestrutura de TI absorva as demandas evolutivas do negócio de forma eficaz e dentro do custo previsto, balanceando a oferta de serviços em relação à demanda e otimizando a infraestrutura necessária à prestação dos serviços de TI.
Esse processo encontra-se em qual estágio?
Estratégia de Serviço.
Desenho de Serviço.
Transição de Serviço.
Operação de Serviço.
Melhoria Contínua de Serviço.
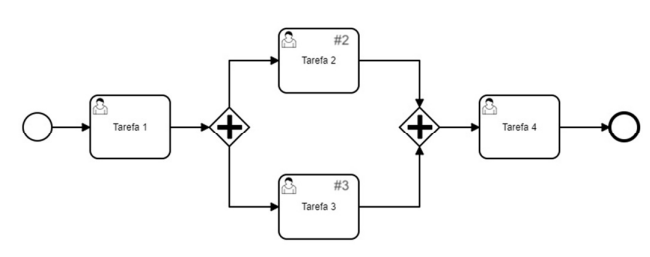
De acordo com a notação BPMN apresentada na figura a seguir, a Tarefa 2 (#2) e a Tarefa 3 (#3) serão executadas concomitantemente.
Certo
Errado
O que é um marco em um projeto de software?
I - Um evento significativo que marca a conclusão de uma fase importante do projeto.
II - Um ponto de referência para medir o progresso do projeto.
III - Uma data limite para a entrega de um conjunto específico de funcionalidades.
IV - Um ponto de controle para revisar e aprovar o trabalho realizado até o momento.
Somente a III está correta.
I e II estão corretas.
II e III estão corretas.
I e III estão corretas.
Todas estão corretas.
O processo de resposta a incidentes não é uma atividade linear que se inicia quando um incidente é detectado e que termina com sua erradicação e recuperação. Há uma reação a uma ocorrência identificada e, por meio dessa reação, são feitas a classificação, a investigação e a contenção do incidente.
Um Ciclo de Vida de Resposta a Incidentes está definido na publicação do
NIST SP 800-30
NIST SP 800-34
NIST SP 800-61
ISO 27033-5
ISO 27034-1
De acordo com o COBIT 2019, considera-se um Fator de Design que pode influenciar na adequação do sistema de governança de uma empresa:
computação em nuvem.
cultura e comportamento.
estrutura organizacional.
pessoas e competências.
perfil de risco.
Analise as afirmativas e selecione a única alternativa que corresponda a 2 (dois) softwares gratuitos, e open source, de monitoramento e/ou diagnóstico de ambientes computacionais.
Avast e Adobe
Gartner e Symantec
SharpSpring e Zendesk
Agendor e Oracle
Spiceworks e Zabbix



